 phone-verif.com
技术深度解析:构建现代手机号验证系统
全面解读我们手机号验证平台背后的架构、技术和工程决策。深入了解后端基础设施、API 设计、安全考量以及实时验证流程。
系统概览
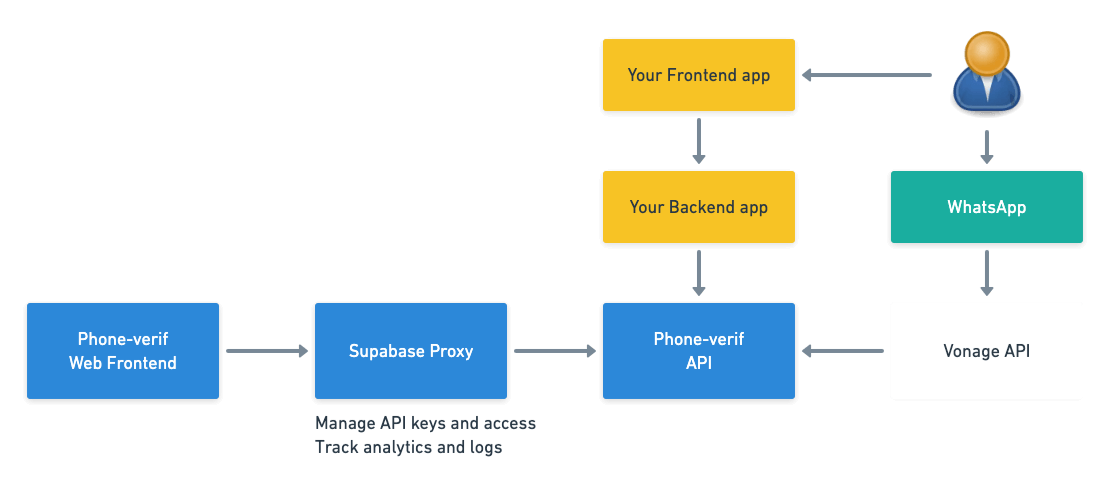
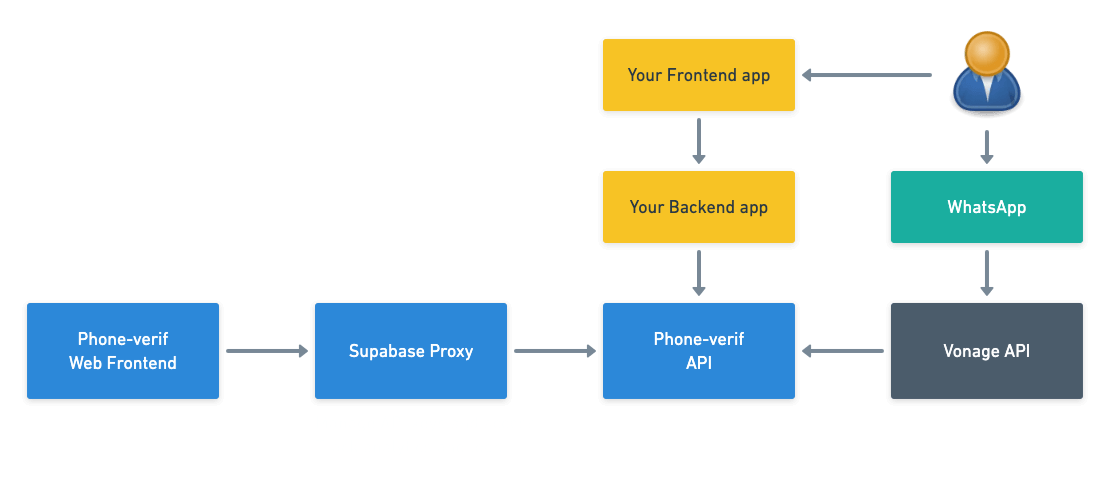
我们的手机号验证系统构建于现代化、可扩展的架构之上:后端服务采用 Supabase,电信基础设施采用 Vonage,前端则是具备实时能力的 React 应用。系统可以处理数千次验证请求,响应时间不到一秒,正常运行时间达 99.9%。
前端技术栈
- React 18 - 基于组件的界面,支持并发特性
- TypeScript - 类型安全的开发
- Vite - 快速开发与优化构建
- Tailwind CSS - 原子化样式,配合自定义设计系统
- Framer Motion - 流畅的动画与过渡效果
- React Query - 服务端状态管理与缓存
后端技术栈
- Supabase - 支持实时订阅的 PostgreSQL 数据库
- Supabase Edge Functions - 用于 API 端点的无服务器 Deno 运行时
- Supabase Row Level Security - 数据库级别的访问控制
- Vonage API - 电信基础设施
- Vonage Cloud Runtime - 托管的、可扩展的高性能后端服务
- Stripe - 支付处理与订阅管理
Reverse OTP 架构
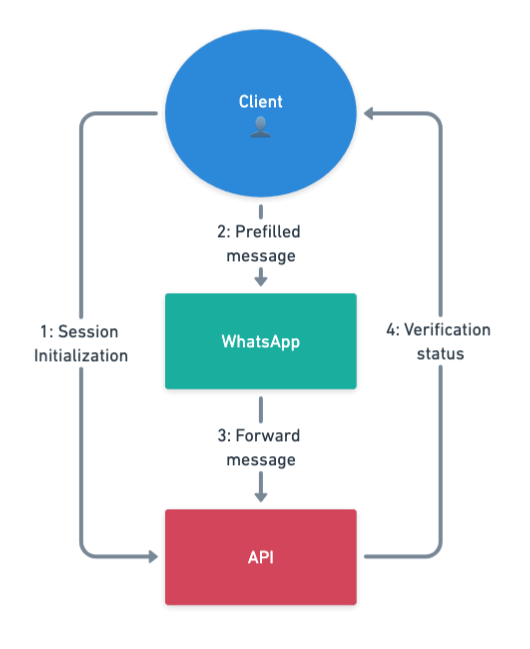
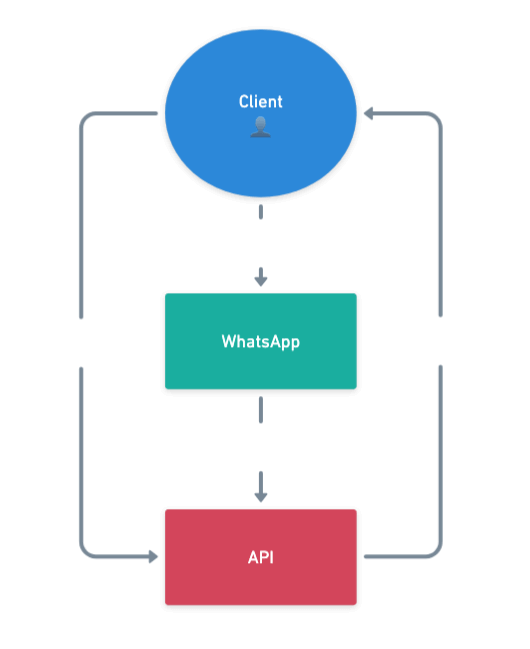
我们系统的核心创新是“Reverse OTP”流程,它让用户无需手动输入验证码。用户只需用手机扫描二维码,并发送一条 WhatsApp 消息即可完成验证。
验证流程步骤
- 会话初始化:客户端通过 POST /start-verification 请求创建验证会话 这会生成一个与会话 ID 关联的唯一验证令牌,二者都存储在 redis 数据库中。
- WhatsApp 集成:生成一个 WhatsApp 深度链接,其中包含带有令牌的预填消息。该链接可以呈现为二维码,扫描后跳转到 WhatsApp,并预填发给我们机器人的消息
- 号码提取:Vonage 托管的后端接收来自 WhatsApp 的 webhook,并从 WhatsApp 消息中提取手机号
- 校验:系统校验手机号格式,并借助验证令牌将其与原始会话关联。前端可以持续检查验证状态
数据库架构设计
Supabase 提供功能强大且具备实时能力的 PostgreSQL 数据库,是我们验证系统的理想选择。它是门户的支柱,同时存储用户信息、API 密钥及其配额,也用于日志记录和数据分析。我们的 PostgreSQL 架构兼顾可扩展性、安全性和性能。我们使用 Row Level Security 策略确保用户只能访问自己的数据,而系统操作则由服务角色处理。
安全特性
- Row Level Security:用户只能访问自己的验证会话
- API 密钥校验:所有请求都会依据 API 密钥进行校验
- 会话过期:自动清理已过期的验证会话
- 速率限制:内置的滥用与垃圾请求防护
- 审计日志:完整记录所有验证尝试
安全架构
安全对手机号验证系统至关重要。我们实施了多层防护,以防止欺诈、滥用和未授权访问。我们使用短时效的验证令牌,并对扫描得到的完整手机号做短期存储,且不提供任何列表查询能力。我们不保留任何明文手机号,分析和调试时使用的是脱敏后的版本。
性能与可扩展性
我们的系统旨在以极低的延迟处理大批量验证请求。这得益于精心的架构选择和优化策略。
性能指标
扩展考量
随着验证量增长,我们的架构通过以下方式实现水平扩展:
- • Edge Function 自动扩缩容
- • Webhook 队列处理
- • 跨区域负载均衡
- • Vonage 实例自动扩缩容
集成与 API 设计
我们的 REST API 以简单可靠为设计目标。开发者只需几次 API 调用,就能将手机号验证集成到自己的应用中。
API 端点
/start-verification初始化新的验证会话
/check-verification-status/{session_id}实时查询验证状态
会话与令牌管理
我们的验证系统采用成熟的会话与令牌管理机制,以确保安全、跟踪进度并防止滥用。每次验证请求都会创建一个唯一的会话,并在用户旅程中设置多个跟踪点。
会话生命周期
1. 会话创建
发起验证请求时,系统会生成:
- • 会话 ID:用于跟踪此次验证尝试的唯一 UUID
- • 验证令牌:嵌入二维码的加密安全令牌
- • 过期时间:15 分钟的完成时限
2. 令牌校验
验证令牌有多重作用:对 WhatsApp 消息进行认证、防止重放攻击,并将手机号关联到正确的会话。令牌仅限单次使用,并会自动过期。
验证状态
验证系统在整个用户旅程中跟踪详细的状态信息,既提供实时反馈,也能对用户行为和转化率进行精确分析。
状态流转
pending
创建验证会话时的初始状态。二维码已生成,但尚未被扫描。
qr_code_scanned
用户已用设备扫描二维码,跟踪 URL 已被访问。
whatsapp_previewed
WhatsApp 已打开,消息已预览,但尚未发送。
opened
WhatsApp 对话已完全打开,消息已准备好发送。
verified / sms_validated
手机号已成功提取并通过校验,验证完成。
expired / failed
会话已过期(15 分钟超时),或因令牌或手机号无效而失败。
WhatsApp 预览与二维码跟踪
先进的跟踪机制会监测验证过程中每一步的用户交互,提供详细的用户行为分析,帮助优化转化率。
二维码扫描检测
跟踪 URL 生成
每个二维码都包含一个唯一的跟踪 URL,它会先记录扫描事件,再跳转到 WhatsApp:
https://t.phone-verif.com/t/{validation_token}?sid={session_id}WhatsApp 状态跟踪
预览检测
WhatsApp 在生成链接预览时会调用我们的跟踪 URL,这让我们能够检测到消息正在编辑但尚未发送。
- • User-Agent 分析:区分 WhatsApp 预览机器人与真实用户
- • 时序分析:区分预览与实际访问
- • IP 地理定位:核验地理位置的一致性
转化漏斗分析
从二维码生成到验证成功的典型转化率
未来路线图
我们持续通过新功能和优化来改进平台。
立即开始
准备好将手机号验证集成到您的应用中了吗?我们的 API 为开发者而设计,提供完善的文档以及主流编程语言的 SDK。