 phone-verif.com
手机号验证的 Reverse OTP 集成指南
一份全面的分步指南,教您在移动应用中实现 Reverse OTP 验证,内容包括 API 集成、WhatsApp 检测、边界情况处理和备用策略,打造顺畅的用户认证体验。
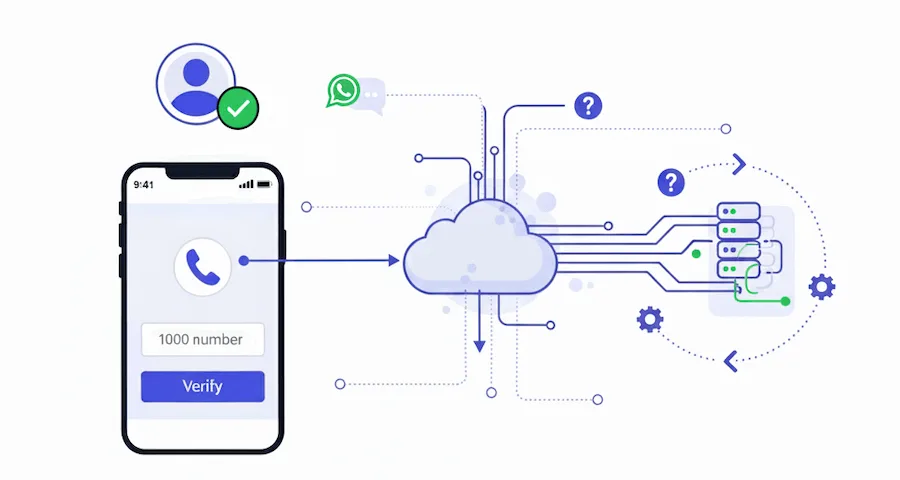
本页的定位
本页是实现层面的操作指南。若想了解 Reverse OTP 是什么以及各部分如何协同工作,请阅读Reverse OTP 的工作原理;若想了解切换渠道的理由,请阅读Reverse OTP 与短信 OTP 的对比。接口参考请见WhatsApp 验证 API 集成指南。
Reverse OTP 是一种创新的用户验证方式,借助 WhatsApp 等即时通讯应用来简化流程。应用不再向用户发送短信 OTP,而是由应用自身发出一条预填好的消息,再由服务器校验发送者。与传统短信 OTP 相比,这既降低了欺诈风险,又提升了速度,还能降低成本。
本文将带您逐步了解如何把 Reverse OTP 集成到现有的手机号验证流程中,包括 API 集成、应用检测、边界情况处理,以及 WhatsApp 不可用时的应对办法。
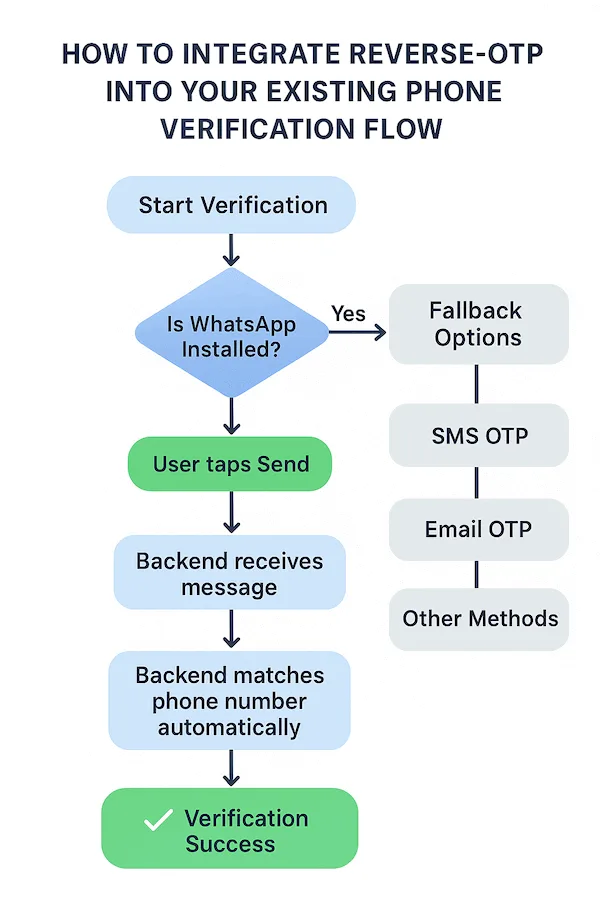
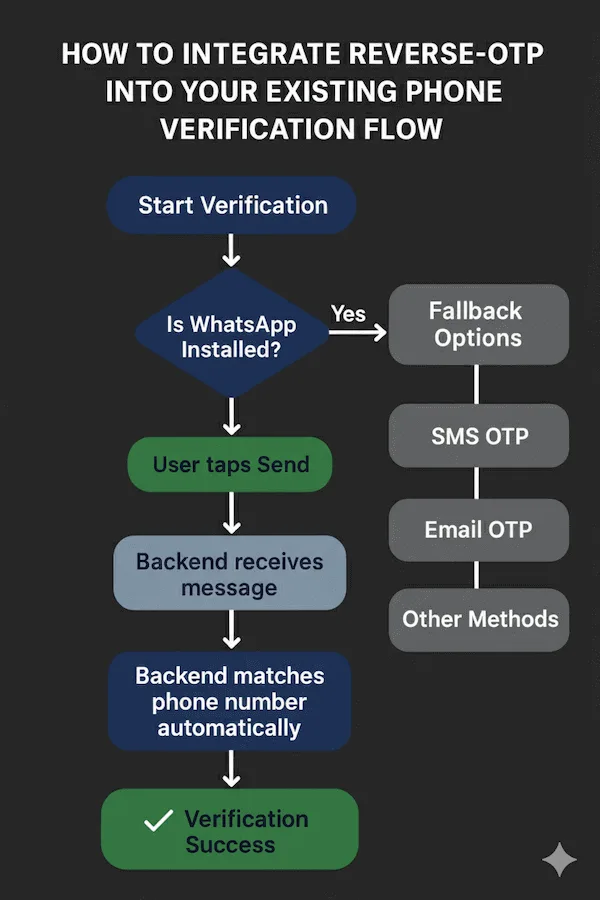
检测用户设备上的 WhatsApp
在发起验证之前,您的应用应使用 canOpenURL 检查是否已安装 WhatsApp。
iOS 实现:
首先在应用的 Info.plist 中,将 whatsapp:// 注册为 LSApplicationQueriesSchemes 下的查询 scheme。
Info.plist 配置
<key>LSApplicationQueriesSchemes</key>
<array>
  <string>whatsapp</string>
</array>
Android 实现:
使用 PackageManager 检查 WhatsApp 包是否存在。
Android WhatsApp 检测
try {
    PackageManager pm = getPackageManager();
    pm.getPackageInfo("com.whatsapp", PackageManager.GET_ACTIVITIES);
    // WhatsApp is installed
} catch (PackageManager.NameNotFoundException e) {
    // WhatsApp is not installed
}最佳实践:如果 WhatsApp 可用,则继续 Reverse OTP;否则平滑回退到短信。
发起 Reverse OTP
在后端生成一个简短的唯一会话码(也可以使用现有标识符,例如用户 UUID),并用它调用我们的 start-verification-flow API。该接口会返回一个唯一令牌,用于生成预填内容的 WhatsApp 深度链接。
WhatsApp 深度链接格式
https:/PHONE_NUMBER?text=VERIFY-12345生成的文本会将该验证令牌放在括号中,便于后端检测并将其关联到原始会话。
用户点击链接后 WhatsApp 会打开,按下发送,后端即可从 WhatsApp 元数据中提取用户的手机号。
用户会直接在 WhatsApp 中收到一条确认消息,其中附带回调 URL,用于返回您的服务。
API 集成示例
const response = await fetch('/api/start-verification', {
  method: 'POST',
  headers: { 'Content-Type': 'application/json' },
  body: JSON.stringify({
    session_id: userSessionId,
    phone_number: userPhoneNumber
  })
});

const { validation_token, whatsapp_url } = await response.json();查询结果
用户重新进入流程后,您的后端将查询之前打开的会话状态,直接获取手机号。您可以保存该手机号,并将验证标记为成功。
状态检查实现
const checkStatus = async (sessionId) => {
  const response = await fetch('/api/check-verification-status', {
    method: 'POST',
    headers: { 'Content-Type': 'application/json' },
    body: JSON.stringify({ session_id: sessionId })
  });

  const result = await response.json();

  if (result.status === 'verified') {
    // Save the verified phone number
    saveVerifiedPhoneNumber(result.phone_number);
    markVerificationComplete();
  }

  return result;
};专业提示:实现轮询,每隔几秒检查一次验证状态,直到完成或超时。
处理边界情况
有时用户打开了 WhatsApp,却没有完成整个流程:
- 他们拒绝了 WhatsApp 的权限弹窗
- 应用被卸载或被系统卸载
- 由于网络连接不佳,消息一直卡在发送中
处理方法:
平滑超时:
几分钟内仍未收到消息时,提示用户:
重试机制:
提供“通过 WhatsApp 重新发送”按钮,重新生成链接。
备用选项:
始终提供替代验证渠道,避免阻断注册流程。
状态保持:
如果用户稍后回来,请保持其会话有效,并重新提供验证选项,而无需强制重新开始注册。
边界情况处理实现
const handleVerificationTimeout = () => {
  showDialog({
    title: "Verification Incomplete",
    message: "It looks like your verification didn't complete. Would you like to try again or switch to SMS?",
    buttons: [
      { label: "Try WhatsApp Again", action: retryWhatsAppVerification },
      { label: "Use SMS Instead", action: fallbackToSMS },
      { label: "Cancel", action: closeDialog }
    ]
  });
};

// Set timeout for 3 minutes
setTimeout(handleVerificationTimeout, 180000);没有 WhatsApp 用户的备用方案
如果 canOpenURL(iOS)或 PackageManager(Android)检测到 WhatsApp 不可用,则自动回退到短信 OTP 或邮件 OTP。
备用方案实现
const initiateVerification = async () => {
  const hasWhatsApp = await checkWhatsAppAvailability();

  if (hasWhatsApp) {
    // Use Reverse-OTP via WhatsApp
    return initiateReverseOTP();
  } else {
    // Fall back to SMS OTP
    return initiateSMSOTP();
  }
};

const checkWhatsAppAvailability = async () => {
  if (Platform.OS === 'ios') {
    return await Linking.canOpenURL('whatsapp://');
  } else {
    // Android package check
    return await isAppInstalled('com.whatsapp');
  }
};用户体验提示:让备用切换无缝完成,无需用户自己做选择,自动为其设备选用最合适的方式。
结论
Reverse OTP 让验证更快、更安全,成本也往往低于短信。但关键在于针对真实场景中的各种中断进行设计,从应用权限到消息投递失败,确保用户始终有顺畅的路径可走。设计完善的备用流程,能让您同时兼顾安全性与转化率。