 phone-verif.com
Lo SIM swap sta erodendo la fiducia negli SMS
Gli attacchi di SIM swap mostrano perché l'OTP via SMS è una prova d'identità più debole di quanto sembri, e perché verificare chi controlla un account di messaggistica può contare più che verificare chi riceve al momento gli SMS di un numero.
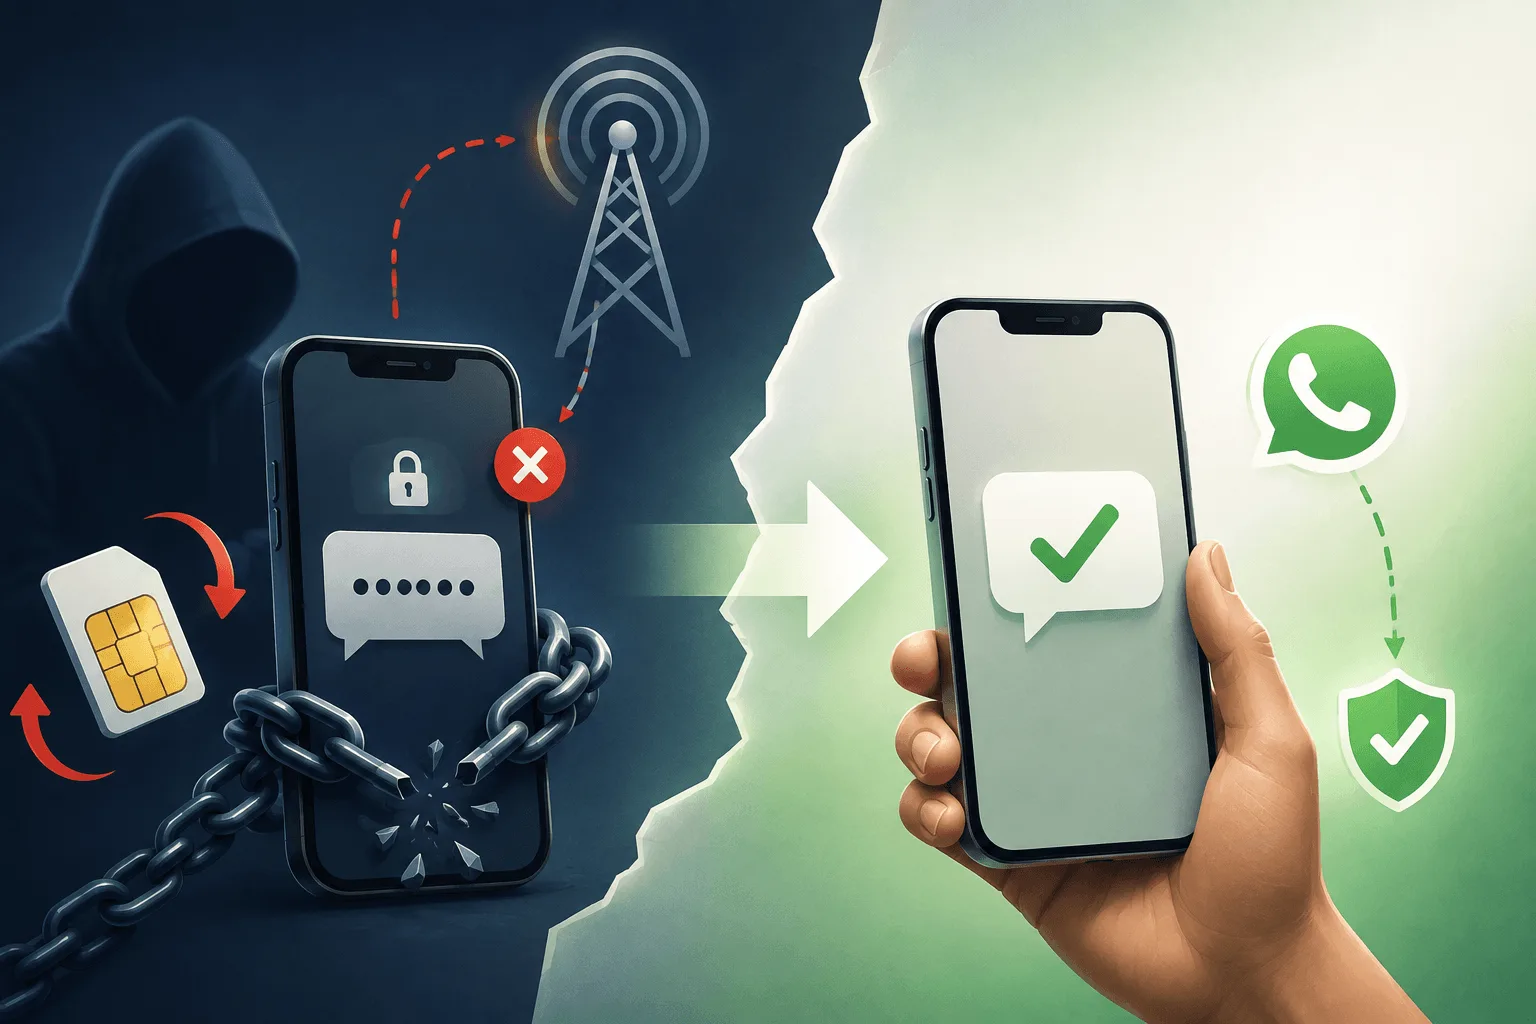
L'OTP via SMS è diventato uno dei modi più diffusi con cui siti e app verificano un numero di telefono. Il modello è semplice: si inserisce il numero, si riceve un SMS, si digita il codice, verificato. È comodo, familiare e funziona quasi ovunque.
Ma alla base c'è un presupposto fondamentale: chi controlla il numero di telefono controlla gli SMS inviati a quel numero. Gli attacchi di SIM swap dimostrano perché questo presupposto sia sempre più problematico.
Che cos'è lo SIM swap?
Si ha uno SIM swap quando un aggressore convince un operatore mobile a trasferire il numero di telefono della vittima su una SIM controllata dall'aggressore stesso. Una volta completato il trasferimento, chiamate e SMS destinati alla vittima possono raggiungere l'aggressore.
Europol ed ENISA descrivono entrambe lo SIM swapping come un modo con cui gli aggressori possono impossessarsi di un numero di telefono e poi usare i messaggi intercettati per accedere ad altri servizi. Europol / ENISA
L'attacco può svolgersi così:
Raccolta di informazioni personali
L'aggressore raccoglie dettagli sufficienti sulla vittima tramite phishing, violazioni di dati, social media, malware o altre fonti.
Presa di controllo del numero di telefono
L'aggressore convince l'operatore mobile a emettere o attivare una SIM/eSIM associata al numero della vittima.
Ricezione degli OTP via SMS
Il telefono della vittima perde la copertura di rete mentre l'aggressore inizia a ricevere gli SMS in arrivo.
Presa di controllo degli account online
L'aggressore richiede reimpostazioni della password o codici di accesso e riceve gli OTP destinati all'utente legittimo.
Questo è particolarmente pericoloso perché l'aggressore non ha necessariamente bisogno di compromettere l'applicazione bersaglio. Può attaccare il canale di autenticazione.
Il problema dell'OTP via SMS
L'OTP via SMS viene spesso descritto come la prova che un utente controlla un numero di telefono. A rigore, dimostra qualcosa di più limitato:
La persona che riceve questo SMS ha attualmente accesso al numero di cellulare.
Questa distinzione conta. Un numero di telefono non è un dispositivo fisico: è un'identità gestita da un operatore di telecomunicazioni e associata a una SIM o a una eSIM. Quando questa associazione cambia, cambia con essa anche il canale di autenticazione.
L'European Payments Council indica esplicitamente lo SIM swap e la frode della SIM duplicata come meccanismi che consentono agli aggressori di ottenere gli OTP inviati dagli istituti finanziari. European Payments Council
Anche la FCC ha rilevato che gli SIM swap fraudolenti possono rendere vulnerabile l'autenticazione basata su SMS, perché l'aggressore può ricevere i messaggi di autenticazione. FCC Docs
Il flusso tradizionale crea quindi una dipendenza interessante:
La Sua applicazione si fida dell'operatore di telecomunicazioni per decidere chi riceve il suo segreto di autenticazione. E la Sua applicazione non ha alcun controllo diretto su quella decisione.
E se smettessimo semplicemente di usare gli SMS?
Per le applicazioni ad alta sicurezza, abbandonare gli SMS può avere senso. App di autenticazione, passkey e chiavi di sicurezza hardware offrono meccanismi di autenticazione più solidi.
Ma gli SMS restano molto interessanti per molti prodotti, perché hanno tre grandi vantaggi:
- Quasi tutti sanno come usarli.
- Non richiedono l'installazione di alcuna app.
- Funzionano su un'ampia gamma di dispositivi e paesi.
La domanda quindi non è necessariamente:
«Come eliminiamo la verifica telefonica?»
Può invece essere:
«Come verifichiamo il controllo di un account telefonico senza inviare un segreto tramite SMS?»
È qui che entra in gioco il Reverse OTP.
Reverse OTP: è l'utente a inviare la prova
L'OTP tradizionale funziona così:
OTP tradizionale
L'applicazione genera un segreto e lo invia al telefono dell'utente. Il Reverse OTP inverte la direzione:
Reverse OTP
L'applicazione genera un token di verifica univoco e fornisce all'utente un messaggio precompilato. Per esempio:
Invia questo messaggio a Phone-Verif: VERIFY 8F4K29
L'utente tocca il pulsante. La sua app di messaggistica si apre con il messaggio già compilato ed egli lo invia. Il servizio controlla il mittente e il token. Telefono verificato.
Non c'è alcun OTP da leggere. Non c'è alcun codice da copiare. Non c'è alcun SMS contenente un segreto di autenticazione da intercettare.
Perché questo cambia il modello di sicurezza
Con l'OTP via SMS, la domanda è
Chi riceve attualmente gli SMS di questo numero di telefono?
Con il Reverse OTP, la domanda diventa
Chi controlla l'account di messaggistica usato per inviare la richiesta di verifica?
Può essere un miglioramento significativo.
Un aggressore che esegue uno SIM swap non ottiene automaticamente l'accesso a un account WhatsApp già autenticato sul dispositivo della vittima. La sessione di messaggistica esistente dell'utente legittimo può restare attiva sul suo dispositivo anche dopo il trasferimento del numero mobile sottostante.
Si crea così un'importante separazione tra il controllo del numero di telefono e il controllo dell'account di messaggistica o della sessione sul dispositivo. È proprio questa separazione che manca all'OTP via SMS.
Reverse OTP vs OTP via SMS
| OTP via SMS | Reverse OTP | |
|---|---|---|
| Direzione | Servizio → Utente | Utente → Servizio |
| Segreto consegnato via SMS | Sì | No |
| Richiede di copiare un codice | Di solito | No |
| Esposto all'intercettazione degli SMS | Sì | Nessun segreto via SMS |
| Dipende dall'attuale titolarità della SIM | Fortemente | In modo meno diretto |
| Esperienza utente | Inserire l'OTP | Toccare per inviare |
| Funziona con le app di messaggistica | No | Sì |
| Può verificare il controllo dell'account di messaggistica | No | Sì |
Il Reverse OTP non è quindi semplicemente un altro modo di inviare un OTP: cambia ciò che viene verificato.
Un modello mentale migliore
La verifica telefonica tradizionale si chiede:
«Puoi ricevere un messaggio inviato a questo numero?»
La verifica inversa si chiede:
«Puoi inviare un messaggio dall'account associato a questa identità?»
Questa distinzione è particolarmente utile quando l'obiettivo è la prova del controllo, e non la semplice consegna di un segreto.
Ma il Reverse OTP non è una magia
Il Reverse OTP non va presentato come completamente immune alla presa di controllo degli account. Per esempio, se un aggressore ha preso il controllo anche dell'account di messaggistica dell'utente, la verifica inversa può ovviamente essere compromessa.
Alcuni servizi di messaggistica usano inoltre il numero di telefono come parte dei propri meccanismi di recupero o di registrazione dell'account. Uno SIM swap può quindi talvolta diventare un trampolino verso la presa di controllo dell'account di messaggistica.
Le proprietà di sicurezza dipendono dalla piattaforma di messaggistica, dal suo modello di account e di sessione e dall'esatta implementazione.
Per questo il Reverse OTP va inteso come un modo per ridurre la dipendenza dagli SMS, non come un sostituto universale di ogni fattore di autenticazione. Per gli account sensibili può anche essere combinato con meccanismi di autenticazione più forti, come le passkey o l'MFA basata su app di autenticazione.
L'opportunità più grande: smettere di considerare gli SMS l'unico canale di verifica telefonica
Il numero di cellulare sta diventando sempre più un'astrazione. Gli utenti possono interagire tramite:
Eppure molti sistemi di verifica continuano a presumere che l'unico modo per dimostrare il controllo di un numero di telefono sia inviare un SMS con un codice di sei cifre. È un modello inutilmente ristretto.
Invece di chiederci:
«Quale canale può consegnare un OTP a questo numero?»
possiamo chiederci:
«Quale canale può fornire prove affidabili che questo utente controlla l'identità di comunicazione associata al numero?»
Questo apre la strada a più flussi di verifica.
Verifica telefonica senza il solito OTP
Il Reverse OTP è un esempio di questo nuovo approccio. L'utente non deve:
- attendere un SMS,
- aprire il messaggio,
- trovare il codice,
- tornare all'applicazione,
- digitare sei cifre.
Gli basta toccare:
Verifica il mio telefono
La sua app di messaggistica si apre con un messaggio di verifica precompilato. Lo invia. Il server convalida il messaggio. Fatto.
Per gli utenti può essere più semplice. Per gli sviluppatori può eliminare i costi di consegna degli SMS e alcuni dei problemi operativi legati all'OTP via SMS. E dal punto di vista della sicurezza offre un'alternativa al fatto di affidare il segreto di autenticazione al canale SMS.
Il futuro della verifica telefonica non è necessariamente un altro OTP
L'OTP via SMS ha risolto un problema importante in un'epoca in cui il numero di telefono era l'identificatore digitale più universale disponibile. Ma il panorama dell'autenticazione è cambiato.
Gli SIM swap, la portabilità del numero, il phishing, l'intercettazione degli SMS e gli attacchi al recupero degli account dimostrano tutti i limiti del considerare un numero di telefono un surrogato perfetto dell'identità. Europol
La prossima generazione di verifica telefonica non deve necessariamente inviare un OTP migliore. Può cambiare del tutto la direzione della verifica.
Invece di inviare un segreto agli utenti, lasciare che siano gli utenti a inviare una prova. È questa l'idea alla base del Reverse OTP.
Ed è uno dei modi in cui la verifica telefonica può diventare più semplice, più economica e meno dipendente dalle debolezze degli SMS.
Provi il Reverse OTP con Phone-Verif
Verifichi i numeri di telefono tramite messaggistica invece di affidarsi esclusivamente all'OTP via SMS. Scopra come funziona il Reverse OTP o lo provi di persona con la demo interattiva.