 phone-verif.com
Come funziona il Reverse OTP, passo dopo passo
Scopra esattamente come funziona la verifica Reverse OTP, dalla generazione del codice QR all'abbinamento del messaggio WhatsApp, e perché sta sostituendo i tradizionali codici SMS.
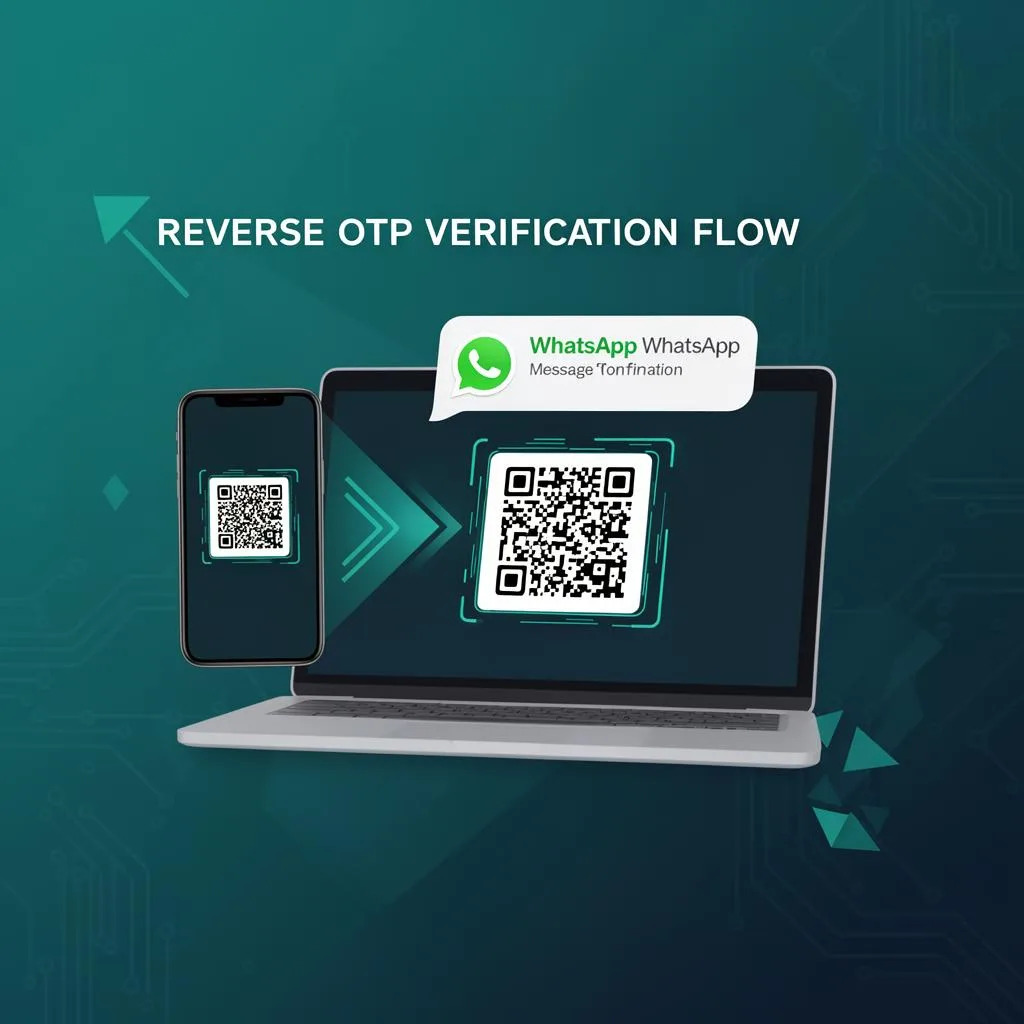
La verifica telefonica tradizionale Le invia un codice, che Lei digita. Semplice, ma costosa, lenta e vulnerabile alle frodi. Il Reverse OTP ribalta completamente il modello: invece di ricevere un codice, è l'utente a inviare un messaggio. Ecco come funziona esattamente, passo dopo passo.
Dove si colloca questa pagina
Qui si descrive la meccanica: che cosa accade, in quale ordine e perché. Per confrontare Reverse OTP e SMS in termini di costi, frodi e conformità, si legga Reverse OTP vs OTP via SMS: il business case. Per passare al codice, si vada alla guida all'integrazione del Reverse OTP oppure direttamente al riferimento dell'API di verifica WhatsApp.
L'idea di fondo: l'utente dimostra di possedere il proprio telefono
Nella verifica OTP tradizionale, il server invia un codice al suo numero di telefono tramite SMS. L'utente lo copia e lo incolla. Il server confronta il codice. Fatto.
Il Reverse OTP adotta un approccio radicalmente diverso. Invece di essere il server a dimostrare di poter raggiungere il telefono, è l'utente a dimostrare di possederlo, inviando un messaggio da quel telefono. Il server non trasmette mai alcun segreto. Non c'è nulla da intercettare.
L'intuizione chiave:
Se un utente invia un messaggio WhatsApp dal numero di telefono X e il server riceve quel messaggio sul proprio account WhatsApp Business, il numero è verificato: non serve alcun codice.
Passo dopo passo: il flusso Reverse OTP
Ecco che cosa accade dietro le quinte quando un utente verifica il proprio numero di telefono con il Reverse OTP:
Passaggio 1: creazione della sessione
Quando la sua applicazione deve verificare il numero di telefono di un utente, chiama l'API di verifica. Il server crea una sessione di verifica: un record univoco e a tempo limitato che tiene traccia del tentativo di verifica.
Ogni sessione riceve un identificatore univoco e un token segreto incorporato in un deep link WhatsApp. Questo token collega il messaggio in arrivo alla sessione corretta.
Passaggio 2: generazione del codice QR
L'API restituisce un codice QR (o un link cliccabile su mobile) che codifica un URL wa.me. Questo URL contiene:
- Il numero WhatsApp Business a cui inviare il messaggio
- Un messaggio precompilato contenente il token univoco della sessione
L'utente non digita nulla: il messaggio è già composto. Deve solo scansionare e inviare.
Esempio di struttura del deep link:
https://wa.me/<business-number>?text=<session-token>Il token di sessione è una stringa breve e univoca come 6wlqfu che corrisponde a una specifica sessione di verifica.
Passaggio 3: l'utente scansiona e invia
L'utente scansiona il codice QR con la fotocamera del telefono. Si apre WhatsApp con il messaggio precompilato. Tocca Invia. Tutto qui: nessun codice da ricordare, nessun cambio di app, nessuna attesa per il recapito dell'SMS.
Su mobile l'esperienza è ancora più fluida: cliccando sul link si apre direttamente WhatsApp, senza bisogno di scansionare nulla.
Passaggio 4: ricezione del webhook
L'API di WhatsApp Business riceve il messaggio lato server. Viene attivato un webhook con il contenuto del messaggio e il numero di telefono del mittente. A questo punto il server dispone di due informazioni fondamentali:
- Il token di sessione, estratto dal testo del messaggio
- Il numero di telefono, fornito da WhatsApp (verificato dall'infrastruttura di WhatsApp stessa)
Passaggio 5: abbinamento e verifica
Il server cerca il token di sessione nel proprio database. Se esiste una sessione corrispondente e non scaduta, il numero di telefono del messaggio WhatsApp viene registrato come numero verificato. Lo stato della sessione diventa verificata.
La sua applicazione interroga lo stato della verifica in polling (oppure riceve una callback via webhook) e ne vede il risultato, compreso il numero di telefono verificato.
L'intero flusso richiede in media 5–15 secondi:
- La chiamata API crea la sessione → ~200 ms
- Il codice QR viene mostrato all'utente → istantaneo
- L'utente scansiona e invia → 3–10 secondi
- Il webhook viene ricevuto ed elaborato → ~1 secondo
- L'aggiornamento di stato viene recapitato → ~500 ms
Perché è più sicuro dell'SMS?
I vantaggi di sicurezza del Reverse OTP non sono incrementali, ma strutturali:
- Nessun segreto in transito: con l'OTP via SMS, un codice viaggia dal server alla rete telefonica e poi al telefono. A ogni passaggio può essere intercettato. Con il Reverse OTP, all'utente non viene mai inviato alcun segreto.
- Crittografia end-to-end di WhatsApp: il messaggio dall'utente al numero aziendale è cifrato. Anche se qualcuno intercetta il traffico di rete, non può leggerlo.
- Numero di telefono verificato da WhatsApp: WhatsApp stesso ha già verificato il numero dell'utente durante la creazione dell'account. Il server riceve un numero che WhatsApp garantisce appartenga al mittente.
- Nessuna frode AIT possibile: l'Artificially Inflated Traffic (AIT) è un grave problema della verifica via SMS: i bot attivano migliaia di invii SMS per generare ricavi per gli operatori. Con il Reverse OTP l'azienda non invia mai messaggi, quindi non c'è nulla da gonfiare.
- Associazione alla sessione: ogni tentativo di verifica è legato a una sessione univoca e di breve durata. Gli attacchi di replay sono impossibili perché i token scadono nel giro di pochi minuti.
E gli utenti senza WhatsApp?
È una preoccupazione legittima, soprattutto nei mercati in cui la diffusione di WhatsApp non è universale. WhatsApp copre oltre 2 miliardi di utenti nel mondo, ma non tutti lo usano.
L'approccio consigliato è una strategia ibrida con alternativa di riserva:
- Tentare prima il Reverse OTP tramite WhatsApp (il più economico, rapido e sicuro)
- Se l'utente non completa la procedura entro un timeout, proporre l'OTP via SMS come alternativa
- Tenere traccia del metodo preferito da ciascun utente per le verifiche future
Si ottengono così i vantaggi in termini di costi e sicurezza del Reverse OTP per la maggior parte degli utenti, continuando a gestire i casi limite. La nostra guida all'integrazione tratta in dettaglio le strategie di riserva.
Come si confronta con gli altri metodi?
| Criterio | OTP via SMS | Reverse OTP | Silent Auth |
|---|---|---|---|
| Costo per verifica | 0,01–0,10 $ | ~0,003 $ | 0,01–0,05 $ |
| Attrito per l'utente | Medio (copia e incolla del codice) | Basso (scansione e invio) | Nessuno (invisibile) |
| Rischio di frode AIT | Alto | Nessuno | Nessuno |
| Copertura globale | Universale | ~85% (mercati WhatsApp) | Limitata (dipende dall'operatore) |
| Rischio di intercettazione | Alto (SS7, SIM swap) | Molto basso | Basso |
Per un confronto più approfondito tra verifica via SMS e via WhatsApp, si veda il nostro articolo di confronto dedicato.
Prestazioni nel mondo reale
La nostra analisi dei dati su Reverse OTP via WhatsApp e SMS mostra che il Reverse OTP supera costantemente l'SMS in condizioni reali:
- Tempo mediano di verifica: 12 secondi (contro oltre 35 secondi per l'SMS)
- Tasso di completamento: oltre il 78% per gli utenti WhatsApp
- Zero incidenti di frode da AIT o intercettazione
Aziende come Emy (piattaforma educativa basata sull'IA) hanno ottenuto tassi di conversione del 63% e frodi prossime allo zero con questo approccio.
Per iniziare
Implementare il Reverse OTP nella propria applicazione è semplice. Il flusso richiede solo due chiamate API:
- Avviare la verifica: crea una sessione e restituisce il codice QR / deep link
- Controllare lo stato: interroga in polling il completamento della verifica (oppure si usano i webhook)
Per una guida completa all'implementazione con esempi di codice, gestione dei casi limite e strategie di riserva, si legga la nostra guida all'integrazione del Reverse OTP.
Pronto a provarlo?
Può testare il Reverse OTP dal vivo nella nostra demo, senza bisogno di un account. Veda l'intero flusso, dal codice QR al numero di telefono verificato, in meno di 15 secondi.