 phone-verif.com
Guida all'integrazione del Reverse OTP per la verifica telefonica
Una guida completa, passo dopo passo, per implementare la verifica Reverse OTP nella Sua applicazione mobile: integrazione API, rilevamento di WhatsApp, gestione dei casi limite e strategie di fallback per un'autenticazione fluida degli utenti.
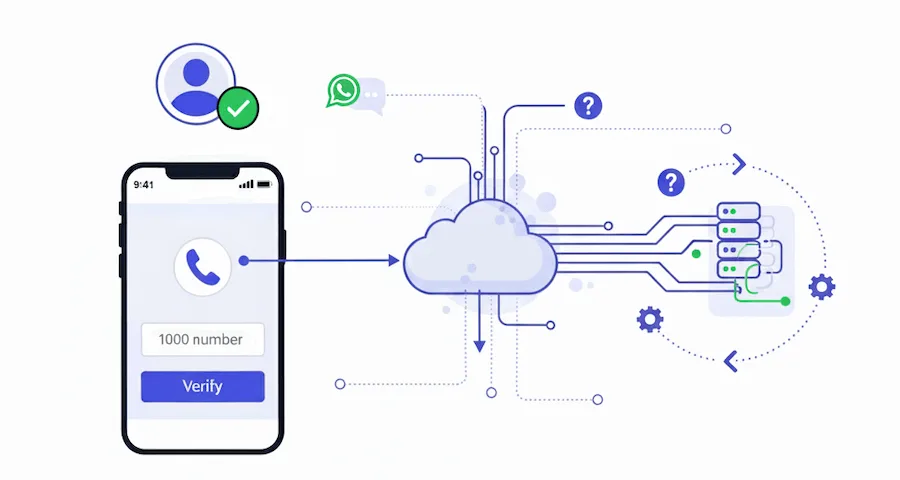
Dove si colloca questa pagina
Questa è la guida pratica all'implementazione. Per capire che cos'è il Reverse OTP e come si combinano le sue componenti, legga come funziona il Reverse OTP; per le ragioni a favore del cambio di canale, legga Reverse OTP e OTP via SMS a confronto. Il riferimento agli endpoint si trova nella guida all'integrazione dell'API di verifica WhatsApp.
Il Reverse OTP è un approccio innovativo alla verifica degli utenti che sfrutta app di messaggistica come WhatsApp per semplificare il processo. Invece di inviare all'utente un OTP via SMS, è l'app stessa a inviare un messaggio precompilato, mentre il server verifica il mittente. Questo riduce i rischi di frode, migliora la velocità e può abbassare i costi rispetto agli OTP via SMS tradizionali.
In questo articolo vediamo come integrare il Reverse OTP nel flusso di verifica telefonica esistente: integrazione API, rilevamento dell'app, gestione dei casi limite e che cosa fare quando WhatsApp non è disponibile.
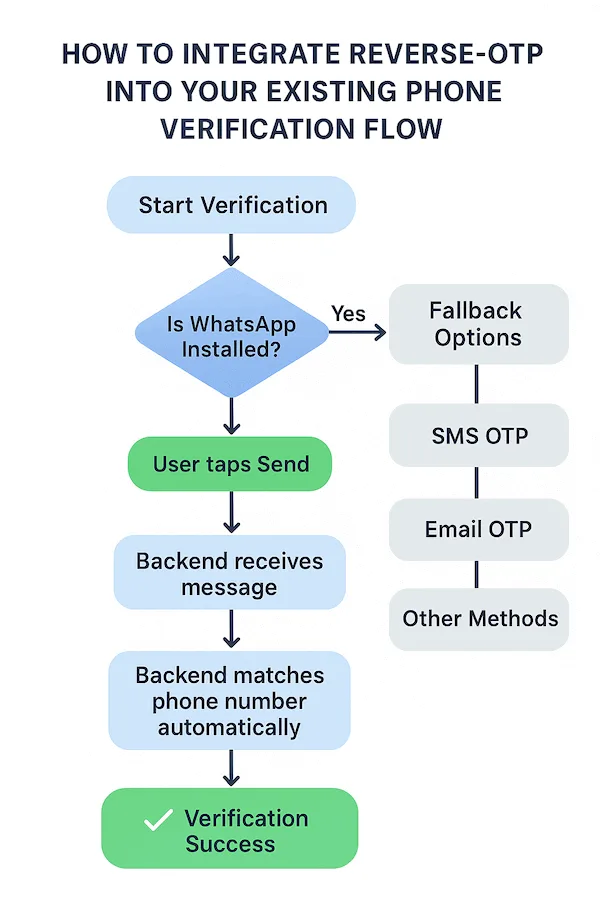
Rilevare WhatsApp sul dispositivo dell'utente
Prima di avviare la verifica, l'app dovrebbe controllare se WhatsApp è installato usando canOpenURL.
Implementazione su iOS:
Registri prima whatsapp:// come query scheme nell'Info.plist dell'app, sotto LSApplicationQueriesSchemes.
Configurazione di Info.plist
<key>LSApplicationQueriesSchemes</key>
<array>
  <string>whatsapp</string>
</array>
Implementazione su Android:
Utilizzi PackageManager per verificare se il pacchetto di WhatsApp è presente.
Rilevamento di WhatsApp su Android
try {
    PackageManager pm = getPackageManager();
    pm.getPackageInfo("com.whatsapp", PackageManager.GET_ACTIVITIES);
    // WhatsApp is installed
} catch (PackageManager.NameNotFoundException e) {
    // WhatsApp is not installed
}
Buona pratica: se WhatsApp è disponibile, procedere con il Reverse OTP. In caso contrario, passare con naturalezza all'SMS.
Avviare il Reverse OTP
Generi sul backend un breve codice di sessione univoco (può essere un identificatore già esistente, come l'UUID dell'utente) e lo passi alla nostra API di avvio del flusso di verifica. L'API restituirà un token univoco, che servirà a generare un deep link WhatsApp precompilato.
Formato del deep link WhatsApp
https:/PHONE_NUMBER?text=VERIFY-12345Il testo generato includerà il token di verifica tra parentesi, così che il backend possa rilevarlo e collegarlo alla sessione originale.
L'utente tocca il link, si apre WhatsApp, preme invio e il backend estrae il numero di telefono dell'utente dai metadati di WhatsApp.
L'utente riceve direttamente su WhatsApp un messaggio di conferma con un URL di callback per tornare al Suo servizio.
Esempio di integrazione API
const response = await fetch('/api/start-verification', {
  method: 'POST',
  headers: { 'Content-Type': 'application/json' },
  body: JSON.stringify({
    session_id: userSessionId,
    phone_number: userPhoneNumber
  })
});

const { validation_token, whatsapp_url } = await response.json();Interrogare il risultato
Quando l'utente rientra nel flusso, il backend interroga lo stato della sessione aperta in precedenza per ottenere direttamente il numero di telefono. È possibile salvare il numero e contrassegnare la verifica come riuscita.
Implementazione del controllo dello stato
const checkStatus = async (sessionId) => {
  const response = await fetch('/api/check-verification-status', {
    method: 'POST',
    headers: { 'Content-Type': 'application/json' },
    body: JSON.stringify({ session_id: sessionId })
  });

  const result = await response.json();

  if (result.status === 'verified') {
    // Save the verified phone number
    saveVerifiedPhoneNumber(result.phone_number);
    markVerificationComplete();
  }

  return result;
};
Consiglio da professionisti: implementi il polling per controllare lo stato della verifica ogni pochi secondi, fino al completamento o alla scadenza del timeout.
Gestire i casi limite
A volte gli utenti aprono WhatsApp ma non completano il processo:
- rifiutano una richiesta di autorizzazioni di WhatsApp
- l'app è stata scaricata dal dispositivo o eliminata
- il messaggio rimane bloccato in invio per una connessione debole
Come gestire la situazione:
Timeout con gentilezza:
Dopo alcuni minuti senza aver ricevuto il messaggio, si proponga all'utente:
Meccanismo di nuovo tentativo:
Si preveda un pulsante "Invia di nuovo tramite WhatsApp" che rigeneri il link.
Opzioni di fallback:
Si offra sempre un canale di verifica alternativo, per non bloccare l'onboarding.
Persistenza dello stato:
Se l'utente torna più tardi, si mantenga attiva la sua sessione e si riproponga la verifica senza costringerlo a ricominciare l'onboarding.
Implementazione della gestione dei casi limite
const handleVerificationTimeout = () => {
  showDialog({
    title: "Verification Incomplete",
    message: "It looks like your verification didn't complete. Would you like to try again or switch to SMS?",
    buttons: [
      { label: "Try WhatsApp Again", action: retryWhatsAppVerification },
      { label: "Use SMS Instead", action: fallbackToSMS },
      { label: "Cancel", action: closeDialog }
    ]
  });
};

// Set timeout for 3 minutes
setTimeout(handleVerificationTimeout, 180000);Fallback per gli utenti senza WhatsApp
Se canOpenURL (iOS) o PackageManager (Android) rileva che WhatsApp non è disponibile, si passi automaticamente all'OTP via SMS o via email.
Implementazione del fallback
const initiateVerification = async () => {
  const hasWhatsApp = await checkWhatsAppAvailability();

  if (hasWhatsApp) {
    // Use Reverse-OTP via WhatsApp
    return initiateReverseOTP();
  } else {
    // Fall back to SMS OTP
    return initiateSMSOTP();
  }
};

const checkWhatsAppAvailability = async () => {
  if (Platform.OS === 'ios') {
    return await Linking.canOpenURL('whatsapp://');
  } else {
    // Android package check
    return await isAppInstalled('com.whatsapp');
  }
};
Consiglio per l'esperienza utente: renda il fallback trasparente, senza chiedere agli utenti di scegliere. Utilizzi automaticamente il metodo migliore disponibile per il loro dispositivo.
Conclusione
Il Reverse OTP rende la verifica più rapida, più sicura e spesso più economica dell'SMS. Ma è fondamentale progettare tenendo conto delle interruzioni reali, dalle autorizzazioni dell'app ai mancati recapiti dei messaggi, in modo che gli utenti abbiano sempre una via d'uscita fluida. Un flusso di fallback ben progettato consente di massimizzare sia la sicurezza sia i tassi di conversione.