 phone-verif.com
Технічний огляд: як побудувати сучасну систему верифікації номера телефону
Докладний погляд на архітектуру, технології та інженерні рішення нашої платформи верифікації номера телефону. Бекенд-інфраструктура, дизайн API, безпека та потік верифікації в реальному часі.
Огляд системи
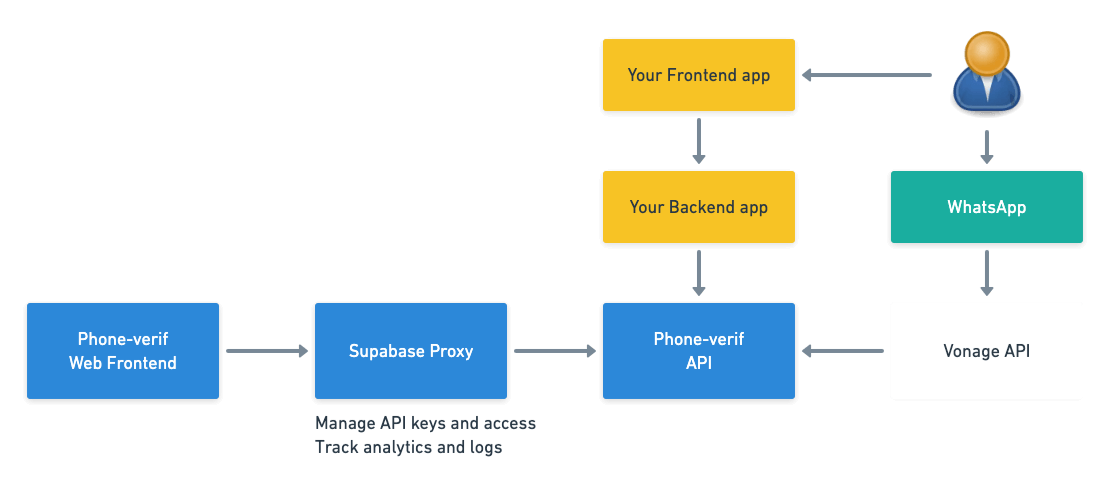
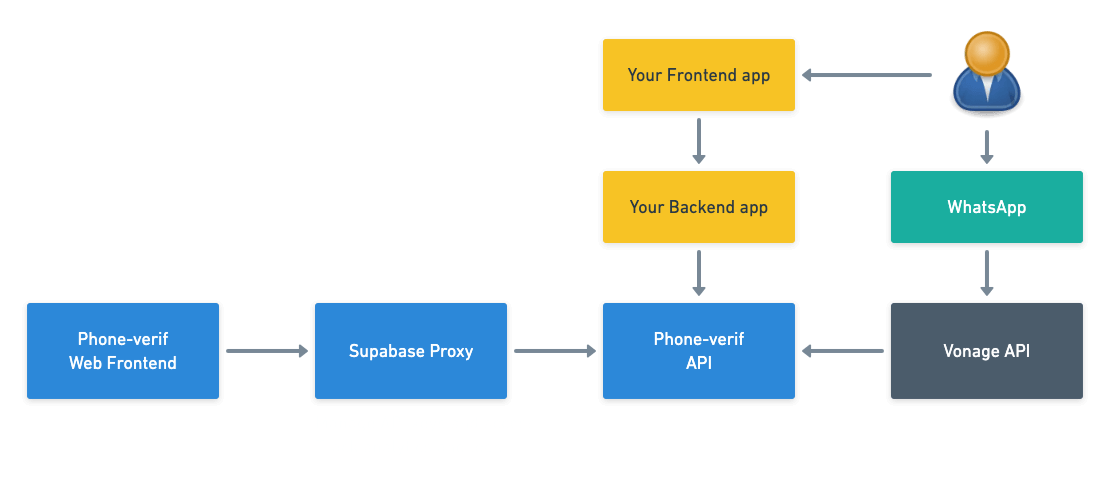
Наша система верифікації номера телефону побудована на сучасній масштабованій архітектурі, що поєднує Supabase для бекенд-сервісів, Vonage для телекомунікаційної інфраструктури та фронтенд на React із можливостями реального часу. Система обробляє тисячі запитів на верифікацію з часом відповіді менше секунди та доступністю 99,9%.
Фронтенд-стек
- React 18 - компонентний UI із конкурентними можливостями
- TypeScript - розробка з безпекою типів
- Vite - швидка розробка та оптимізовані збірки
- Tailwind CSS - стилізація за принципом utility-first із власною дизайн-системою
- Framer Motion - плавні анімації та переходи
- React Query - керування станом сервера та кешування
Бекенд-стек
- Supabase - база даних PostgreSQL із підписками в реальному часі
- Supabase Edge Functions - безсерверне середовище Deno для кінцевих точок API
- Supabase Row Level Security - контроль доступу на рівні бази даних
- Vonage API - телекомунікаційна інфраструктура
- Vonage Cloud Runtime - хмарні масштабовані високопродуктивні бекенд-сервіси
- Stripe - обробка платежів і керування підписками
Архітектура Reverse OTP
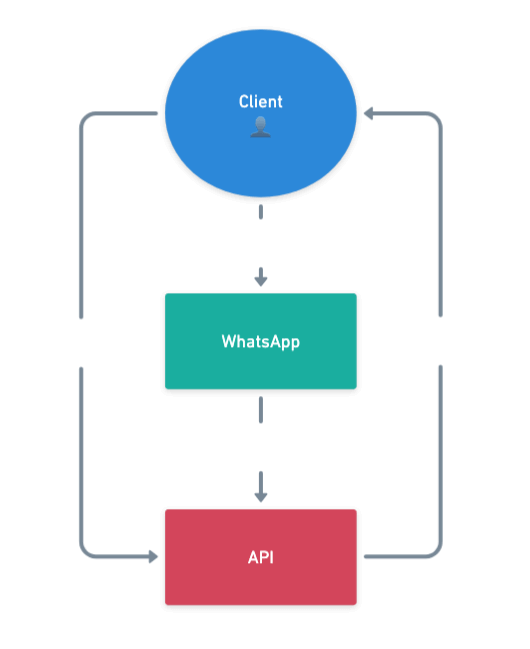
Головна інновація нашої системи — потік «Reverse OTP», який усуває потребу вводити коди верифікації вручну. Натомість користувачі сканують QR-код телефоном і надсилають повідомлення у WhatsApp, щоб завершити верифікацію.
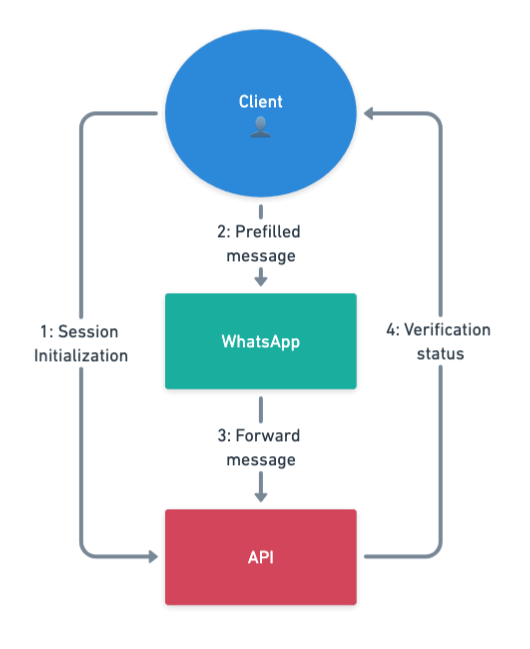
Кроки потоку верифікації
- Ініціалізація сесії: клієнт запитує сесію верифікації через POST /start-verification Так створюється унікальний токен валідації, пов'язаний з ідентифікатором сесії; обидва зберігаються в базі даних Redis.
- Інтеграція з WhatsApp: генерується прямий deep link WhatsApp із попередньо заповненим повідомленням, що містить токен. Це посилання можна подати як QR-код, який відкриває WhatsApp із попередньо заповненим повідомленням нашому боту
- Витягання номера: бекенд на Vonage отримує webhook від WhatsApp і витягує номер телефону з повідомлення WhatsApp
- Валідація: система перевіряє формат номера телефону й пов'язує його з початковою сесією за допомогою токена верифікації. Фронтенд може постійно перевіряти статус верифікації
Дизайн схеми бази даних
Supabase надає надійну базу даних PostgreSQL із можливостями реального часу, що робить її ідеальним вибором для нашої системи верифікації. Вона слугує основою порталу та сховищем даних користувачів, API-ключів і їхніх квот. Також вона використовується для журналювання й аналітики. Наша схема PostgreSQL спроєктована з урахуванням масштабованості, безпеки та продуктивності. Ми застосовуємо політики Row Level Security, щоб користувачі мали доступ лише до власних даних, тоді як службові ролі виконують системні операції.
Функції безпеки
- Row Level Security: користувачі мають доступ лише до власних сесій верифікації
- Перевірка API-ключа: усі запити перевіряються за API-ключем
- Закінчення терміну сесії: автоматичне очищення прострочених сесій верифікації
- Обмеження частоти запитів: вбудований захист від зловживань і спаму
- Журнал аудиту: докладне журналювання всіх спроб верифікації
Архітектура безпеки
Безпека є першочерговою в системі верифікації номера телефону. Ми впроваджуємо кілька рівнів захисту від шахрайства, зловживань і несанкціонованого доступу. Ми використовуємо короткоживучі токени валідації та короткострокове зберігання повного відсканованого номера телефону без можливості перегляду переліку. Ми не зберігаємо номерів телефонів у відкритому вигляді, а для аналітики й налагодження використовуємо їхню скорочену версію.
Продуктивність і масштабованість
Наша система розрахована на обробку великих обсягів запитів верифікації з мінімальною затримкою. Ми досягаємо цього завдяки продуманим архітектурним рішенням і стратегіям оптимізації.
Показники продуктивності
Міркування щодо масштабування
У міру зростання обсягу верифікацій наша архітектура масштабується горизонтально завдяки:
- • Автоматичному масштабуванню Edge Function
- • Обробці черги webhook
- • Балансуванню навантаження між регіонами
- • Автоматичному масштабуванню екземплярів Vonage
Інтеграція та дизайн API
Наш REST API створено для простоти й надійності. Розробники можуть інтегрувати верифікацію номера телефону у свої застосунки лише кількома викликами API.
Кінцеві точки API
/start-verificationІніціалізація нової сесії верифікації
/check-verification-status/{session_id}Перевірка статусу верифікації в реальному часі
Керування сесіями та токенами
Наша система верифікації використовує продуману систему керування сесіями й токенами, щоб забезпечувати безпеку, відстежувати перебіг і запобігати зловживанням. Кожен запит на верифікацію створює унікальну сесію з кількома точками відстеження протягом шляху користувача.
Життєвий цикл сесії
1. Створення сесії
Коли ініціюється запит на верифікацію, система генерує:
- • Ідентифікатор сесії: унікальний UUID для відстеження спроби верифікації
- • Токен валідації: криптографічно захищений токен, вбудований у QR-код
- • Час закінчення: вікно в 15 хвилин для завершення
2. Валідація токена
Токен валідації виконує кілька функцій: автентифікує повідомлення WhatsApp, запобігає атакам повторного відтворення та пов'язує номер телефону з правильною сесією. Токени одноразові й автоматично втрачають чинність.
Стани статусу верифікації
Система верифікації відстежує докладну інформацію про статус протягом усього шляху користувача, забезпечуючи зворотний зв'язок у реальному часі та точну аналітику поведінки користувачів і коефіцієнтів конверсії.
Перебіг статусів
pending
Початковий стан при створенні сесії верифікації. QR-код згенеровано, але ще не відскановано.
qr_code_scanned
Користувач відсканував QR-код своїм пристроєм. Відбулося звернення до URL відстеження.
whatsapp_previewed
WhatsApp відкрито й повідомлення переглянуто, але ще не надіслано.
opened
Розмову у WhatsApp повністю відкрито, повідомлення готове до надсилання.
verified / sms_validated
Номер телефону успішно витягнуто й перевірено. Верифікацію завершено.
expired / failed
Термін сесії минув (тайм-аут 15 хв) або вона завершилася помилкою через недійсний токен чи номер телефону.
Відстеження попереднього перегляду WhatsApp і QR-коду
Розширені механізми відстеження стежать за взаємодією користувача на кожному кроці верифікації, надаючи докладну аналітику поведінки користувачів і допомагаючи оптимізувати коефіцієнт конверсії.
Виявлення сканування QR-коду
Генерація URL відстеження
Кожен QR-код містить унікальний URL відстеження, який фіксує подію сканування перед перенаправленням у WhatsApp:
https://t.phone-verif.com/t/{validation_token}?sid={session_id}Відстеження стану WhatsApp
Виявлення попереднього перегляду
WhatsApp звертається до нашого URL відстеження під час генерації попереднього перегляду посилання, що дозволяє виявити момент, коли повідомлення складається, але ще не надіслане.
- • Аналіз User-Agent: відрізняти боти попереднього перегляду WhatsApp від реальних користувачів
- • Аналіз часу: розрізняти попередній перегляд і справжній доступ
- • Геолокація за IP: перевіряти географічну узгодженість
Аналітика воронки конверсії
Типові коефіцієнти конверсії від генерації QR-коду до успішної верифікації
Подальші плани
Ми постійно вдосконалюємо платформу новими функціями та оптимізаціями.
Почати роботу
Готові інтегрувати верифікацію номера телефону у свій застосунок? Наш API створено для розробників, із повною документацією та SDK для популярних мов програмування.