 phone-verif.com
Посібник з інтеграції Reverse OTP для верифікації телефону
Вичерпний покроковий посібник із впровадження верифікації Reverse OTP у вашому мобільному застосунку: інтеграція API, виявлення WhatsApp, обробка нестандартних ситуацій і резервні стратегії для безшовної автентифікації користувачів.
Місце цієї сторінки
Це покрокове керівництво з реалізації. Про те, що таке Reverse OTP і як складові поєднуються між собою, читайте в статті як працює Reverse OTP; про аргументи на користь зміни каналу — у статті Reverse OTP проти SMS OTP. Довідник з ендпоінтів — у посібнику з інтеграції API верифікації через WhatsApp.
Reverse OTP — інноваційний підхід до верифікації користувачів, що використовує месенджери на кшталт WhatsApp, щоб спростити процес. Замість SMS із OTP-кодом застосунок сам надсилає попередньо заповнене повідомлення, а сервер перевіряє відправника. Це знижує ризики шахрайства, пришвидшує процес і може зменшити витрати порівняно з традиційними SMS OTP.
У цій статті ми розглянемо, як інтегрувати Reverse OTP у ваш наявний потік верифікації телефону: інтеграцію API, виявлення застосунку, обробку нестандартних ситуацій і дії на випадок, якщо WhatsApp недоступний.
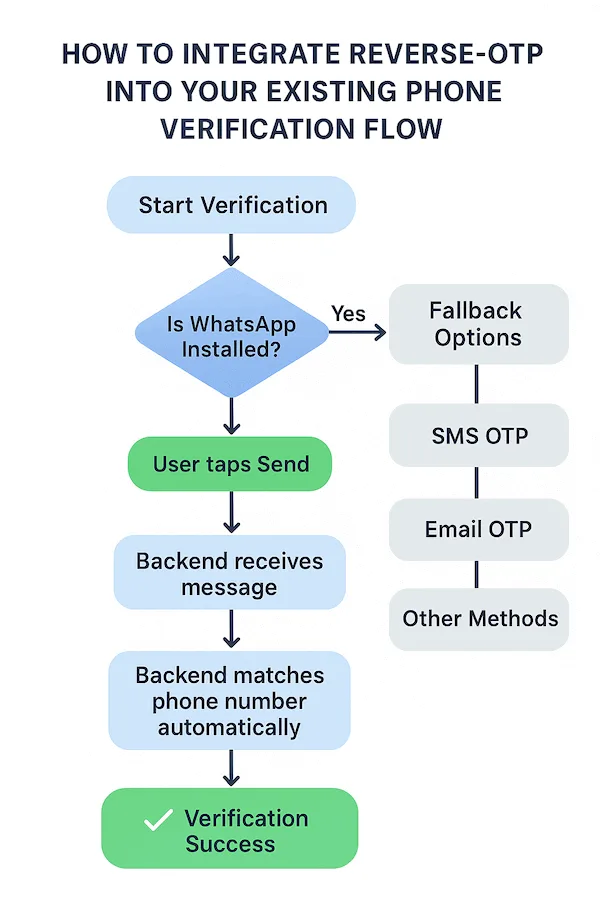
Виявлення WhatsApp на пристрої користувача
Перш ніж ініціювати верифікацію, ваш застосунок має перевірити, чи встановлено WhatsApp, за допомогою canOpenURL.
Реалізація для iOS:
Спершу зареєструйте whatsapp:// як query scheme в Info.plist вашого застосунку в розділі LSApplicationQueriesSchemes.
Конфігурація Info.plist
<key>LSApplicationQueriesSchemes</key>
<array>
  <string>whatsapp</string>
</array>
Реалізація для Android:
Скористайтеся PackageManager, щоб перевірити наявність пакета WhatsApp.
Виявлення WhatsApp на Android
try {
    PackageManager pm = getPackageManager();
    pm.getPackageInfo("com.whatsapp", PackageManager.GET_ACTIVITIES);
    // WhatsApp is installed
} catch (PackageManager.NameNotFoundException e) {
    // WhatsApp is not installed
}
Найкраща практика: якщо WhatsApp доступний, переходьте до Reverse OTP. Якщо ні — плавно перемикайтеся на SMS.
Ініціювання Reverse OTP
Згенеруйте на бекенді короткий унікальний код сесії (це може бути наявний ідентифікатор, наприклад UUID користувача). Викличте з ним наш API start-verification-flow. Він поверне унікальний токен, який використовується для створення попередньо заповненого deep link у WhatsApp.
Формат deep link у WhatsApp
https:/PHONE_NUMBER?text=VERIFY-12345Згенерований текст міститиме цей токен верифікації в дужках, щоб бекенд міг його виявити та зв’язати з початковою сесією.
Користувач торкається посилання, відкривається WhatsApp, він натискає «Надіслати», а номер телефону користувача витягується з метаданих WhatsApp на стороні бекенду.
Користувач отримує підтверджувальне повідомлення безпосередньо у WhatsApp із callback URL, щоб повернутися до вашого сервісу.
Приклад інтеграції API
const response = await fetch('/api/start-verification', {
  method: 'POST',
  headers: { 'Content-Type': 'application/json' },
  body: JSON.stringify({
    session_id: userSessionId,
    phone_number: userPhoneNumber
  })
});

const { validation_token, whatsapp_url } = await response.json();Запит результату
Коли користувач повертається до потоку, ваш бекенд запитує статус раніше відкритої сесії й отримує номер телефону безпосередньо. Ви можете зберегти цей номер і позначити верифікацію як успішну.
Реалізація перевірки статусу
const checkStatus = async (sessionId) => {
  const response = await fetch('/api/check-verification-status', {
    method: 'POST',
    headers: { 'Content-Type': 'application/json' },
    body: JSON.stringify({ session_id: sessionId })
  });

  const result = await response.json();

  if (result.status === 'verified') {
    // Save the verified phone number
    saveVerifiedPhoneNumber(result.phone_number);
    markVerificationComplete();
  }

  return result;
};
Порада профі: реалізуйте polling і перевіряйте статус верифікації кожні кілька секунд, доки вона не завершиться або не мине таймаут.
Обробка нестандартних ситуацій
Іноді користувачі відкривають WhatsApp, але не завершують процес:
- Вони відхиляють спливне вікно з дозволами WhatsApp
- Застосунок вивантажено з пам’яті або видалено
- Повідомлення застрягло на відправленні через поганий зв’язок
Як із цим впоратися:
Коректний таймаут:
Якщо через кілька хвилин повідомлення так і не надійшло, запропонуйте користувачеві:
Механізм повторної спроби:
Додайте кнопку «Надіслати повторно через WhatsApp», яка створює нове посилання.
Резервні варіанти:
Завжди пропонуйте альтернативний канал верифікації, щоб не блокувати онбординг.
Збереження стану:
Якщо користувач повернеться пізніше, не завершуйте його сесію й знову запропонуйте варіанти верифікації, не змушуючи починати онбординг заново.
Реалізація обробки нестандартних ситуацій
const handleVerificationTimeout = () => {
  showDialog({
    title: "Verification Incomplete",
    message: "It looks like your verification didn't complete. Would you like to try again or switch to SMS?",
    buttons: [
      { label: "Try WhatsApp Again", action: retryWhatsAppVerification },
      { label: "Use SMS Instead", action: fallbackToSMS },
      { label: "Cancel", action: closeDialog }
    ]
  });
};

// Set timeout for 3 minutes
setTimeout(handleVerificationTimeout, 180000);Резерв для користувачів без WhatsApp
Якщо canOpenURL (iOS) або PackageManager (Android) визначає, що WhatsApp недоступний, автоматично перемикайтеся на SMS OTP або OTP на електронну пошту.
Реалізація резервного варіанта
const initiateVerification = async () => {
  const hasWhatsApp = await checkWhatsAppAvailability();

  if (hasWhatsApp) {
    // Use Reverse-OTP via WhatsApp
    return initiateReverseOTP();
  } else {
    // Fall back to SMS OTP
    return initiateSMSOTP();
  }
};

const checkWhatsAppAvailability = async () => {
  if (Platform.OS === 'ios') {
    return await Linking.canOpenURL('whatsapp://');
  } else {
    // Android package check
    return await isAppInstalled('com.whatsapp');
  }
};
Порада щодо досвіду користувача: зробіть перемикання безшовним — не змушуйте користувачів обирати самостійно. Автоматично використовуйте найкращий доступний для їхнього пристрою метод.
Висновок
Reverse OTP робить верифікацію швидшою, безпечнішою й часто дешевшою за SMS. Але важливо проєктувати потік з урахуванням реальних перешкод — від дозволів застосунку до збоїв доставки повідомлень, — щоб у користувачів завжди був зручний шлях уперед. Продуманий резервний потік забезпечує як безпеку, так і високу конверсію.