 phone-verif.com
SIM swap подрывает доверие к SMS
Атаки SIM swap показывают, почему SMS OTP — более слабое подтверждение личности, чем кажется, и почему проверка того, кто контролирует аккаунт в мессенджере, может быть важнее проверки того, кто сейчас получает SMS на номер.
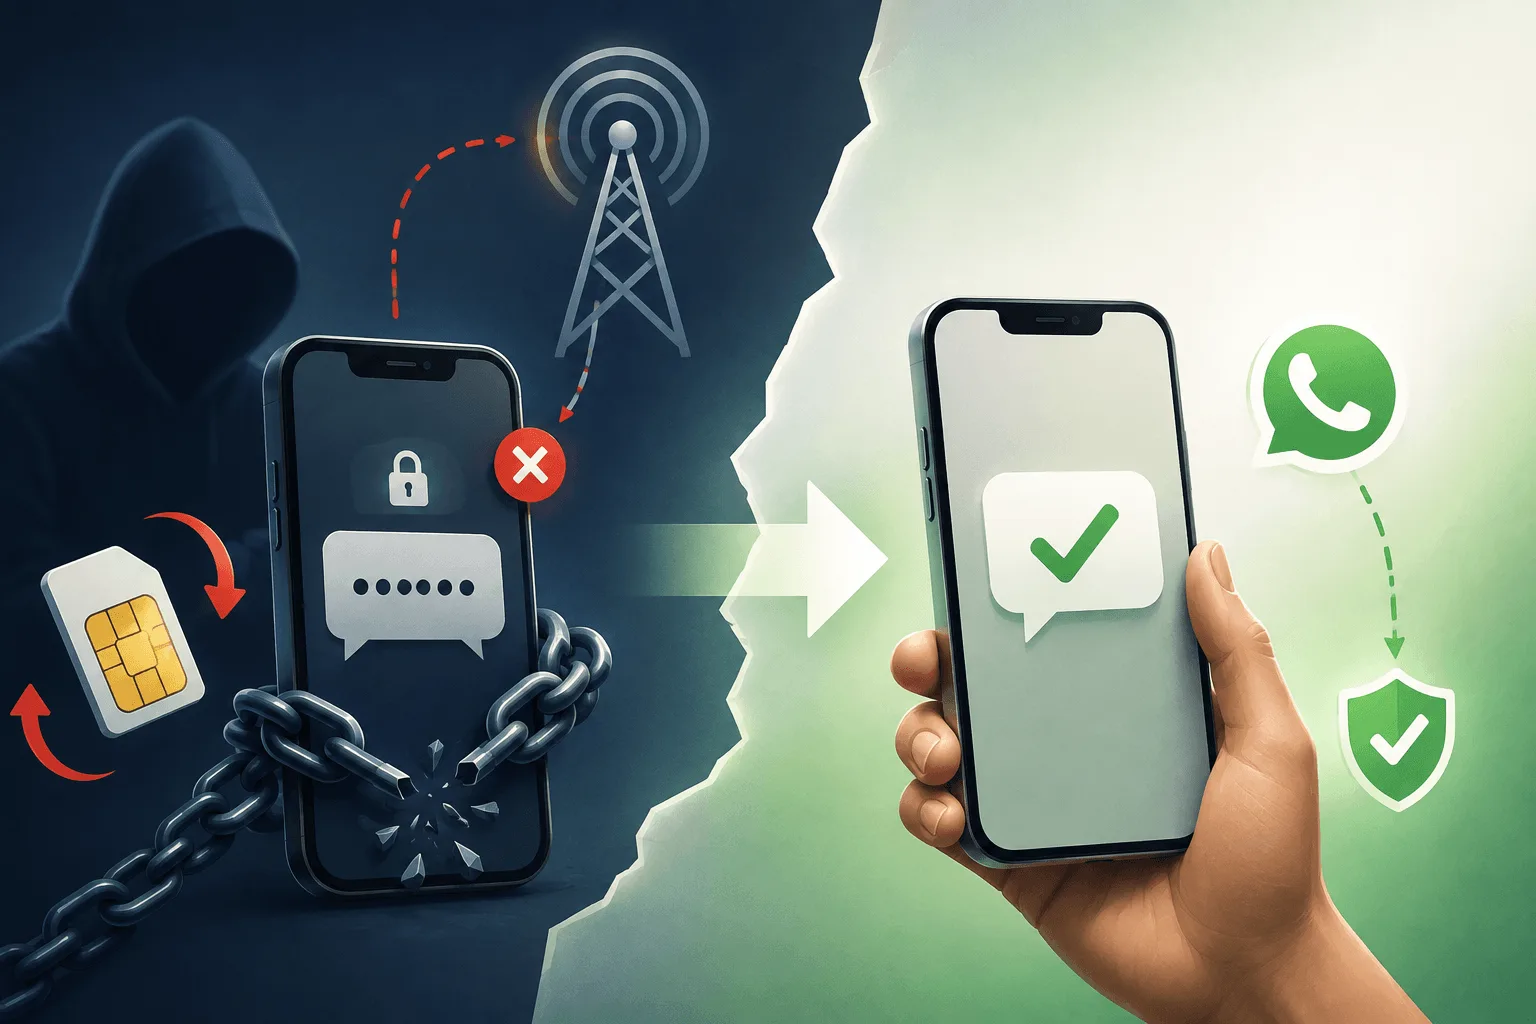
SMS OTP стал одним из самых распространённых способов, с помощью которых сайты и приложения проверяют номер телефона. Модель проста: вводите номер, получаете SMS, вводите код — номер подтверждён. Это удобно, привычно и работает почти везде.
Но за этим стоит принципиальное допущение: тот, кто контролирует номер телефона, контролирует и отправляемые на него SMS. Атаки SIM swap показывают, почему это допущение всё чаще оказывается проблемным.
Что такое SIM swap?
SIM swap происходит, когда злоумышленник убеждает мобильного оператора перенести номер телефона жертвы на SIM-карту, которую контролирует он сам. После переноса звонки и SMS, предназначенные жертве, могут приходить злоумышленнику.
И Europol, и ENISA описывают SIM swap как способ, которым злоумышленники могут захватить номер телефона, а затем использовать перехваченные сообщения для доступа к другим сервисам. Europol / ENISA
Атака может выглядеть так:
Сбор персональных данных
Злоумышленник собирает достаточно сведений о жертве с помощью фишинга, утечек данных, социальных сетей, вредоносного ПО или других источников.
Захват номера телефона
Злоумышленник убеждает мобильного оператора выпустить или активировать SIM-карту или eSIM, связанную с номером жертвы.
Получение SMS с OTP
Телефон жертвы теряет связь, а злоумышленник начинает получать входящие SMS.
Захват онлайн-аккаунтов
Злоумышленник запрашивает сброс паролей или коды для входа и получает OTP, предназначенные законному пользователю.
Это особенно опасно, потому что злоумышленнику не обязательно взламывать само целевое приложение. Он может атаковать канал аутентификации.
В чём проблема SMS OTP
SMS OTP часто называют доказательством того, что пользователь контролирует номер телефона. Строго говоря, он доказывает нечто более узкое:
Человек, получивший это SMS, в данный момент имеет доступ к мобильному номеру.
Это различие важно. Номер телефона — не физическое устройство. Это идентификатор, который ведёт оператор связи и который связан с SIM-картой или eSIM. Когда эта связь меняется, меняется и канал аутентификации.
Европейский платёжный совет (European Payments Council) прямо называет SIM swap и мошенничество с дубликатами SIM-карт механизмами, позволяющими злоумышленникам получать OTP, которые отправляют финансовые организации. European Payments Council
Федеральная комиссия по связи США (FCC) также отмечала, что мошеннический SIM swap делает аутентификацию на основе SMS уязвимой, поскольку злоумышленник получает сообщения аутентификации. FCC Docs
Таким образом, традиционный сценарий создаёт интересную зависимость:
Ваше приложение доверяет оператору связи решение о том, кто получит ваш секрет аутентификации. И у вашего приложения нет прямого контроля над этим решением.
А если просто отказаться от SMS?
Для приложений с высокими требованиями к безопасности отказ от SMS может иметь смысл. Приложения-аутентификаторы, passkey и аппаратные ключи безопасности обеспечивают более надёжные механизмы аутентификации.
Но SMS остаётся крайне привлекательным для многих продуктов, потому что у него три главных преимущества:
- Почти все умеют им пользоваться.
- Не нужно устанавливать приложение.
- Он работает на огромном числе устройств и в огромном числе стран.
Поэтому вопрос не обязательно в том:
«Как отказаться от верификации телефона?»
Он может звучать иначе:
«Как подтвердить контроль над телефонным аккаунтом, не отправляя секрет по SMS?»
Здесь и появляется Reverse OTP.
Reverse OTP: пусть доказательство отправляет пользователь
Традиционный OTP работает так:
Традиционный OTP
Приложение генерирует секрет и отправляет его на телефон пользователя. Reverse OTP меняет направление:
Reverse OTP
Приложение генерирует уникальный токен верификации и показывает пользователю заранее заполненное сообщение. Например:
Отправьте это сообщение в Phone-Verif: VERIFY 8F4K29
Пользователь нажимает кнопку. Его мессенджер открывается с уже заполненным сообщением, и он его отправляет. Сервис проверяет отправителя и токен. Телефон подтверждён.
Нет OTP, который нужно прочитать. Нет кода, который нужно скопировать. Нет SMS с секретом аутентификации, который можно перехватить.
Почему это меняет модель безопасности
В случае SMS OTP вопрос такой
Кто сейчас получает SMS на этот номер телефона?
В случае Reverse OTP вопрос становится таким
Кто контролирует аккаунт в мессенджере, из которого отправлен запрос на верификацию?
Это может стать существенным улучшением.
Злоумышленник, выполнивший SIM swap, не получает автоматически доступа к уже авторизованному аккаунту WhatsApp на устройстве жертвы. Действующая сессия законного пользователя в мессенджере может оставаться активной на его устройстве даже после переноса самого мобильного номера.
Так возникает важное разделение между контролем над номером телефона и контролем над аккаунтом в мессенджере или сессией на устройстве. Именно такого разделения не хватает SMS OTP.
Reverse OTP и SMS OTP
| SMS OTP | Reverse OTP | |
|---|---|---|
| Направление | Сервис → пользователь | Пользователь → сервис |
| Секрет доставляется по SMS | Да | Нет |
| Нужно копировать код | Обычно | Нет |
| Подвержен перехвату SMS | Да | Нет секрета в SMS |
| Зависит от текущего владельца SIM-карты | Сильно | Менее напрямую |
| Пользовательский опыт | Ввести OTP | Нажать и отправить |
| Работает с мессенджерами | Нет | Да |
| Может подтвердить контроль над аккаунтом в мессенджере | Нет | Да |
Поэтому Reverse OTP — не просто ещё один способ отправить OTP. Он меняет то, что именно проверяется.
Более удачная ментальная модель
Традиционная верификация телефона спрашивает:
«Можете ли вы получить сообщение, отправленное на этот номер?»
Обратная верификация спрашивает:
«Можете ли вы отправить сообщение из аккаунта, связанного с этой личностью?»
Это различие особенно полезно, когда цель — доказательство контроля, а не просто доставка секрета.
Но Reverse OTP — не волшебство
Reverse OTP не следует представлять как полностью защищённый от захвата аккаунта. Например, если злоумышленник захватил ещё и аккаунт пользователя в мессенджере, обратная верификация, очевидно, может быть скомпрометирована.
Некоторые мессенджеры также используют номер телефона в собственных механизмах восстановления доступа или регистрации. Поэтому SIM swap иногда может стать ступенькой к захвату аккаунта в мессенджере.
Свойства безопасности зависят от платформы мессенджера, её модели аккаунтов и сессий и от конкретной реализации.
Поэтому Reverse OTP следует понимать как способ снизить зависимость от SMS, а не как универсальную замену каждому фактору аутентификации. Для чувствительных аккаунтов его можно сочетать с более надёжными механизмами, такими как passkey или многофакторная аутентификация на основе аутентификатора.
Более широкая возможность: перестать считать SMS единственным каналом верификации телефона
Мобильный номер всё чаще становится абстракцией. Пользователи могут взаимодействовать через:
Тем не менее многие системы верификации по-прежнему исходят из того, что единственный способ доказать контроль над номером телефона — отправить SMS с шестизначным кодом. Это неоправданно узкая модель.
Вместо вопроса:
«Какой канал может доставить OTP на этот номер?»
можно спросить:
«Какой канал может дать надёжное свидетельство того, что этот пользователь контролирует коммуникационную идентичность, связанную с номером?»
Это открывает дорогу сразу нескольким сценариям верификации.
Верификация телефона без привычного OTP
Reverse OTP — один из примеров этого нового подхода. Пользователю не нужно:
- ждать SMS,
- открывать сообщение,
- искать код,
- возвращаться в приложение,
- вводить шесть цифр.
Достаточно просто нажать:
Подтвердить мой телефон
Его мессенджер открывается с заранее заполненным сообщением для верификации. Он отправляет его. Сервер проверяет сообщение. Готово.
Для пользователей это может быть проще. Для разработчиков — избавить от затрат на доставку SMS и от части эксплуатационных проблем, связанных с SMS OTP. А с точки зрения безопасности это альтернатива размещению секрета аутентификации в канале SMS.
Будущее верификации телефона — не обязательно очередной OTP
SMS OTP решил важную задачу в то время, когда номер телефона был самым универсальным доступным цифровым идентификатором. Но ландшафт аутентификации изменился.
SIM swap, переносимость номеров, фишинг, перехват SMS и атаки на восстановление аккаунтов — всё это показывает ограничения того, чтобы считать номер телефона идеальной заменой личности. Europol
Следующему поколению верификации телефона не обязательно отправлять OTP получше. Оно может полностью изменить направление верификации.
Вместо того чтобы отправлять пользователям секрет, пусть пользователи отправляют доказательство. В этом и состоит идея Reverse OTP.
И это один из способов сделать верификацию телефона проще, дешевле и менее зависимой от слабых мест SMS.
Попробуйте Reverse OTP с Phone-Verif
Подтверждайте номера телефонов через мессенджеры, не полагаясь только на SMS OTP. Узнайте, как работает Reverse OTP, или попробуйте сами в интерактивной демонстрации.