 phone-verif.com
Cum funcționează Reverse OTP, pas cu pas
Aflați exact cum funcționează verificarea Reverse OTP — de la generarea codului QR până la potrivirea mesajului WhatsApp — și de ce înlocuiește codurile SMS clasice.
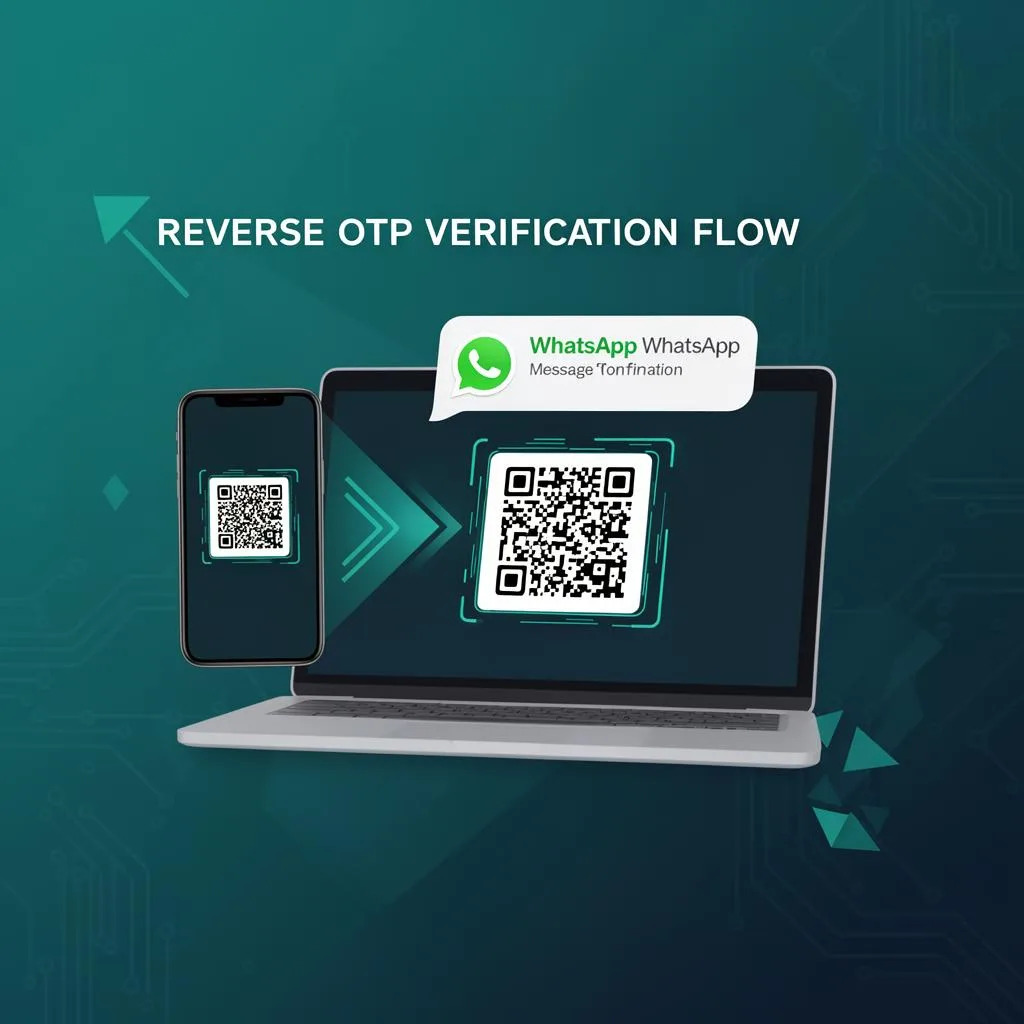
Verificarea clasică a telefonului vă trimite un cod. Îl tastați. Simplu — dar scump, lent și vulnerabil la fraudă. Reverse OTP răstoarnă complet acest model: în loc să primiți un cod, trimiteți dumneavoastră un mesaj. Iată exact cum funcționează, pas cu pas.
Locul acestei pagini
Aceasta este mecanica: ce se întâmplă, în ce ordine și de ce. Dacă comparați Reverse OTP cu SMS din perspectiva costurilor, a fraudei și a conformității, citiți Reverse OTP vs OTP prin SMS: argumentul de business. Dacă sunteți gata să scrieți cod, mergeți la ghidul de integrare Reverse OTP sau direct la referința API de verificare WhatsApp.
Ideea de bază: dovediți că dețineți telefonul
În verificarea OTP clasică, serverul trimite un cod pe numărul dumneavoastră de telefon prin SMS. Îl copiați și îl lipiți înapoi. Serverul potrivește codul. Gata.
Reverse OTP adoptă o abordare fundamental diferită. În loc ca serverul să dovedească faptul că vă poate contacta telefonul, dumneavoastră dovediți că îl dețineți — trimițând un mesaj de pe el. Serverul nu transmite niciun secret. Nu există nimic de interceptat.
Ideea esențială:
Dacă un utilizator trimite un mesaj WhatsApp de pe numărul de telefon X, iar serverul primește acel mesaj pe contul său WhatsApp Business, numărul de telefon este verificat — fără niciun cod.
Pas cu pas: fluxul Reverse OTP
Iată ce se întâmplă în culise atunci când un utilizator își verifică numărul de telefon prin Reverse OTP:
Pasul 1: Crearea sesiunii
Când aplicația dumneavoastră trebuie să verifice numărul de telefon al unui utilizator, apelează API-ul de verificare. Serverul creează o sesiune de verificare — o înregistrare unică, limitată în timp, care urmărește încercarea de verificare.
Fiecare sesiune primește un identificator unic și un token secret încorporat într-un deep link WhatsApp. Acest token leagă mesajul primit de sesiunea corectă.
Pasul 2: Generarea codului QR
API-ul returnează un cod QR (sau un link pe care se poate face clic pe mobil) care codifică un URL wa.me. Acest URL conține:
- Numărul de telefon WhatsApp Business căruia i se trimite mesajul
- Un mesaj precompletat care conține tokenul unic al sesiunii
Utilizatorul nu tastează nimic — mesajul este deja compus. Tot ce are de făcut este să scaneze și să trimită.
Exemplu de structură a deep linkului:
https://wa.me/<business-number>?text=<session-token>Tokenul sesiunii este un șir scurt și unic, precum 6wlqfu, care corespunde unei anumite sesiuni de verificare.
Pasul 3: Utilizatorul scanează și trimite
Utilizatorul scanează codul QR cu camera telefonului. Se deschide WhatsApp cu mesajul precompletat. Apasă Trimite. Atât — niciun cod de reținut, nicio schimbare de aplicație, nicio așteptare pentru livrarea SMS-ului.
Pe mobil, experiența este și mai fluidă: un clic pe link deschide direct WhatsApp, fără a fi nevoie să scanați ceva.
Pasul 4: Recepția webhookului
API-ul WhatsApp Business primește mesajul pe partea de server. Se declanșează un webhook cu conținutul mesajului și numărul de telefon al expeditorului. Serverul are acum două informații esențiale:
- Tokenul sesiunii — extras din textul mesajului
- Numărul de telefon — furnizat de WhatsApp (verificat de infrastructura proprie a WhatsApp)
Pasul 5: Potrivirea și verificarea
Serverul caută tokenul sesiunii în baza sa de date. Dacă există o sesiune corespunzătoare, neexpirată, numărul de telefon din mesajul WhatsApp este înregistrat ca număr verificat. Starea sesiunii devine verificată.
Aplicația dumneavoastră interoghează periodic starea verificării (sau primește un callback prin webhook) și vede rezultatul — inclusiv numărul de telefon verificat.
Întregul flux durează în medie 5–15 secunde:
- Apelul API creează sesiunea → ~200ms
- Codul QR este afișat utilizatorului → instantaneu
- Utilizatorul scanează și trimite → 3–10 secunde
- Webhookul este primit și procesat → ~1 secundă
- Actualizarea stării este livrată → ~500ms
De ce este mai sigur decât SMS-ul?
Avantajele de securitate ale Reverse OTP nu sunt incrementale — ci structurale:
- Niciun secret în tranzit: Cu OTP prin SMS, un cod călătorește de la server → rețeaua de telecomunicații → telefon. La fiecare etapă poate fi interceptat. Cu Reverse OTP, niciun secret nu este trimis vreodată utilizatorului.
- Criptarea end-to-end a WhatsApp: Mesajul de la utilizator către numărul companiei este criptat. Chiar dacă cineva interceptează traficul de rețea, nu îl poate citi.
- Număr de telefon verificat de WhatsApp: WhatsApp a verificat deja numărul de telefon al utilizatorului la crearea contului. Serverul primește un număr de telefon despre care WhatsApp garantează că aparține expeditorului.
- Fraudă AIT imposibilă: Traficul umflat artificial (AIT) este o problemă majoră a verificării prin SMS — boții declanșează mii de trimiteri de SMS pentru a genera venituri pentru operatori. Cu Reverse OTP, compania nu trimite niciodată mesaje, deci nu există nimic de umflat.
- Legarea de sesiune: Fiecare încercare de verificare este legată de o sesiune unică, cu durată scurtă de viață. Atacurile de tip replay sunt imposibile, deoarece tokenurile expiră în câteva minute.
Ce se întâmplă cu utilizatorii fără WhatsApp?
Este o preocupare legitimă, mai ales pe piețele în care penetrarea WhatsApp nu este universală. WhatsApp acoperă peste 2 miliarde de utilizatori la nivel global, dar nu toată lumea îl folosește.
Abordarea recomandată este o strategie hibridă de rezervă:
- Încercați mai întâi Reverse OTP prin WhatsApp (cel mai ieftin, cel mai rapid, cel mai sigur)
- Dacă utilizatorul nu finalizează în intervalul de timp stabilit, oferiți OTP prin SMS ca soluție de rezervă
- Urmăriți ce metodă preferă fiecare utilizator pentru verificările viitoare
Astfel obțineți avantajele de cost și de securitate ale Reverse OTP pentru majoritatea utilizatorilor, fără a renunța la cazurile limită. Ghidul nostru de integrare tratează în detaliu strategiile de rezervă.
Cum se compară cu alte metode?
| Criteriu | OTP prin SMS | Reverse OTP | Silent Auth |
|---|---|---|---|
| Cost per verificare | 0,01–0,10 USD | ~0,003 USD | 0,01–0,05 USD |
| Fricțiune pentru utilizator | Medie (copiere și lipire a codului) | Scăzută (scanare + trimitere) | Niciuna (invizibil) |
| Risc de fraudă AIT | Ridicat | Niciunul | Niciunul |
| Acoperire globală | Universală | ~85% (piețele WhatsApp) | Limitată (depinde de operator) |
| Risc de interceptare | Ridicat (SS7, SIM swap) | Foarte scăzut | Scăzut |
Pentru o comparație mai aprofundată între verificarea prin SMS și cea prin WhatsApp, consultați articolul nostru dedicat comparației.
Performanță în lumea reală
Analiza noastră a datelor despre SMS vs Reverse OTP prin WhatsApp arată că Reverse OTP depășește constant SMS-ul în condiții reale:
- Timp median de verificare: 12 secunde (față de peste 35 de secunde pentru SMS)
- Rată de finalizare: peste 78% pentru utilizatorii WhatsApp
- Zero incidente de fraudă din AIT sau interceptare
Companii precum Emy (platformă educațională bazată pe AI) au obținut rate de conversie de 63% și fraudă aproape zero cu această abordare.
Primii pași
Implementarea Reverse OTP în aplicația dumneavoastră este simplă. Fluxul necesită doar două apeluri API:
- Pornirea verificării — creează o sesiune și returnează codul QR / deep linkul
- Verificarea stării — interoghează periodic până la finalizarea verificării (sau folosiți webhookuri)
Pentru un ghid complet de implementare, cu exemple de cod, tratarea cazurilor limită și strategii de rezervă, citiți Ghidul de integrare Reverse OTP.
Gata să încercați?
Puteți testa Reverse OTP live în demo-ul nostru — fără cont. Vedeți fluxul complet, de la codul QR până la numărul de telefon verificat, în mai puțin de 15 secunde.