 phone-verif.com
SIM swap niszczy zaufanie do SMS
Ataki SIM swap pokazują, dlaczego SMS OTP jest słabszym dowodem tożsamości, niż się wydaje - i dlaczego weryfikacja tego, kto kontroluje konto komunikatora, może mieć większe znaczenie niż weryfikacja tego, kto aktualnie odbiera SMS-y z danego numeru.
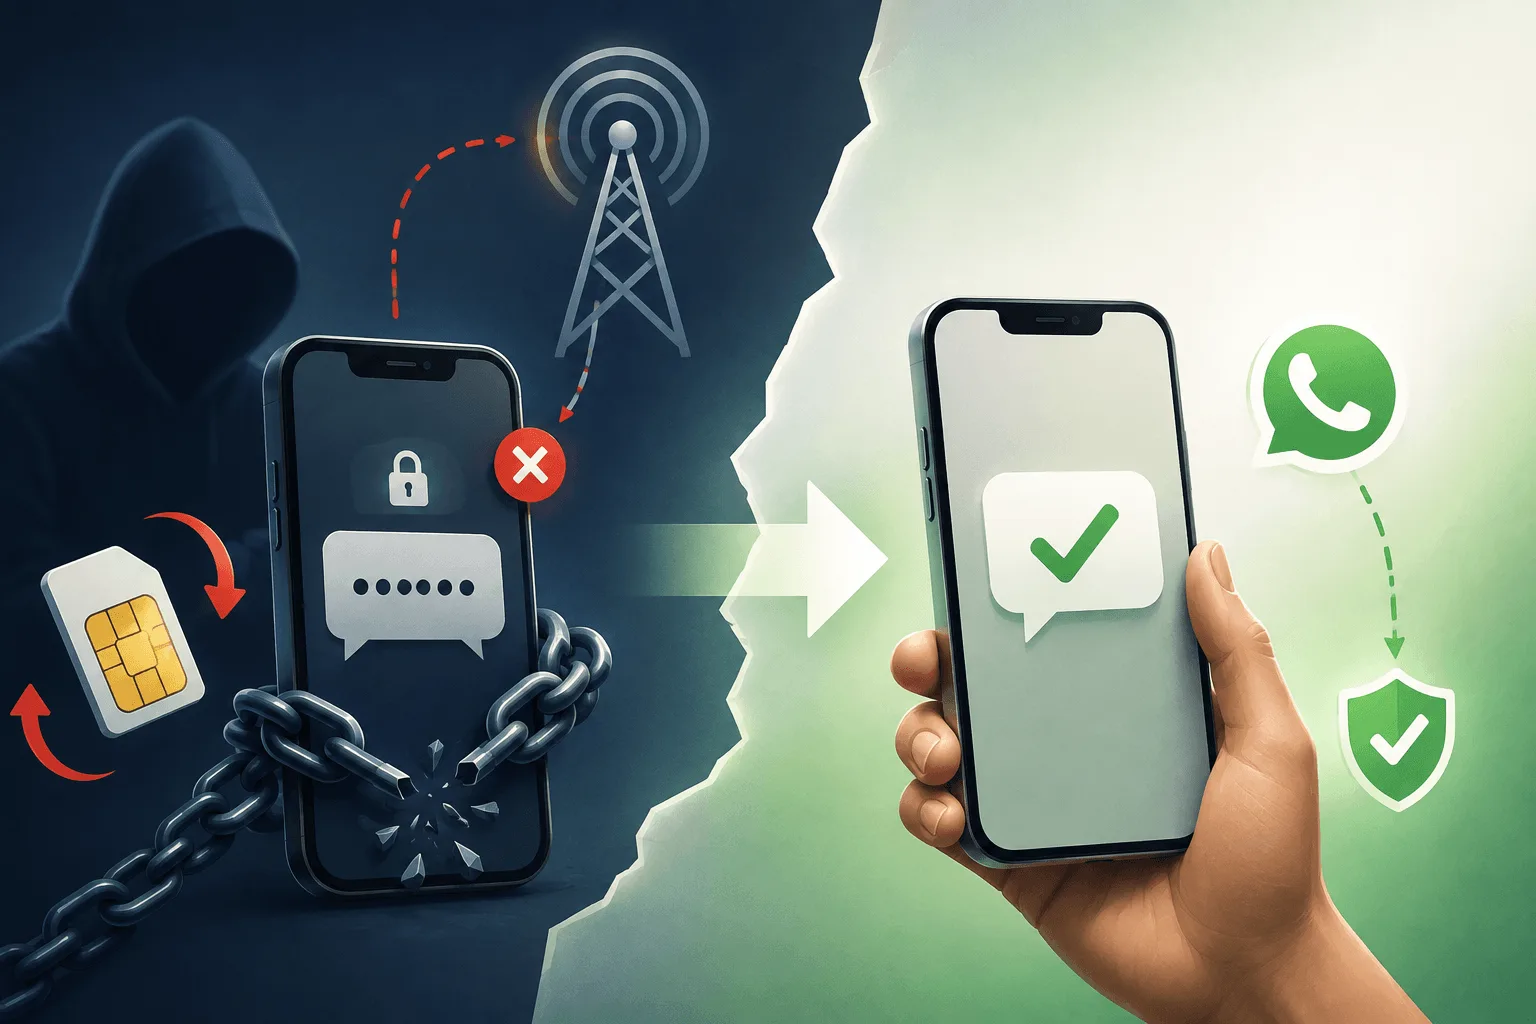
SMS OTP stał się jednym z najpopularniejszych sposobów weryfikacji numeru telefonu w witrynach i aplikacjach. Model jest prosty: podajesz numer telefonu, otrzymujesz SMS, wpisujesz kod, gotowe. Jest wygodny, znajomy i działa niemal wszędzie.
Za tym modelem stoi jednak podstawowe założenie: kto kontroluje numer telefonu, ten kontroluje wysyłane na niego wiadomości SMS. Ataki SIM swap pokazują, dlaczego to założenie jest coraz bardziej problematyczne.
Czym jest SIM swap?
SIM swap ma miejsce, gdy atakujący przekona operatora komórkowego do przeniesienia numeru telefonu ofiary na kartę SIM kontrolowaną przez atakującego. Po zakończeniu przeniesienia połączenia i wiadomości SMS przeznaczone dla ofiary mogą trafiać do atakującego.
Europol i ENISA opisują SIM swapping jako sposób, w jaki atakujący mogą przejąć numer telefonu, a następnie wykorzystać przechwycone wiadomości do uzyskania dostępu do innych usług. Europol / ENISA
Atak może wyglądać następująco:
Zebranie danych osobowych
Atakujący zbiera wystarczająco dużo informacji o ofierze przez phishing, wycieki danych, media społecznościowe, złośliwe oprogramowanie lub inne źródła.
Przejęcie numeru telefonu
Atakujący przekonuje operatora komórkowego do wydania lub aktywacji karty SIM/eSIM powiązanej z numerem ofiary.
Odbieranie SMS-ów z OTP
Telefon ofiary traci zasięg sieci, a atakujący zaczyna odbierać przychodzące wiadomości SMS.
Przejęcie kont online
Atakujący żąda resetów haseł lub kodów logowania i otrzymuje OTP przeznaczone dla prawowitego użytkownika.
Jest to szczególnie niebezpieczne, ponieważ atakujący niekoniecznie musi włamać się do samej aplikacji. Może zaatakować kanał uwierzytelniania.
Problem z SMS OTP
SMS OTP bywa opisywany jako dowód, że użytkownik kontroluje numer telefonu. Ściśle rzecz biorąc, dowodzi on czegoś węższego:
Osoba, która odbiera ten SMS, ma obecnie dostęp do numeru komórkowego.
To rozróżnienie ma znaczenie. Numer telefonu nie jest fizycznym urządzeniem. Jest tożsamością utrzymywaną przez operatora telekomunikacyjnego i powiązaną z kartą SIM lub eSIM. Gdy to powiązanie się zmienia, zmienia się razem z nim kanał uwierzytelniania.
Europejska Rada ds. Płatności (European Payments Council) wprost wskazuje SIM swap i oszustwa z duplikatem karty SIM jako mechanizmy pozwalające atakującym uzyskać OTP wysyłane przez instytucje finansowe. European Payments Council
Amerykańska FCC również zauważyła, że oszukańcze SIM swapy mogą uczynić uwierzytelnianie oparte na SMS podatnym na ataki, ponieważ atakujący może odbierać wiadomości uwierzytelniające. FCC Docs
Tradycyjny proces tworzy więc ciekawą zależność:
Aplikacja ufa operatorowi telekomunikacyjnemu, że ten zdecyduje, kto otrzyma jej sekret uwierzytelniający. A aplikacja nie ma bezpośredniej kontroli nad tą decyzją.
A co, jeśli po prostu przestać używać SMS?
W aplikacjach o wysokim poziomie bezpieczeństwa odejście od SMS może mieć sens. Aplikacje uwierzytelniające, passkeys i sprzętowe klucze bezpieczeństwa zapewniają silniejsze mechanizmy uwierzytelniania.
SMS pozostaje jednak bardzo atrakcyjny w wielu produktach, ponieważ ma trzy główne zalety:
- Prawie każdy wie, jak z niego korzystać.
- Nie wymaga instalowania aplikacji.
- Działa na ogromnej liczbie urządzeń i w wielu krajach.
Pytanie nie brzmi więc koniecznie:
„Jak zrezygnować z weryfikacji telefonu?”
Może natomiast brzmieć:
„Jak zweryfikować kontrolę nad kontem telefonicznym bez wysyłania sekretu przez SMS?”
I tu pojawia się Reverse OTP.
Reverse OTP: niech to użytkownik wyśle dowód
Tradycyjny OTP działa tak:
Tradycyjny OTP
Aplikacja generuje sekret i wysyła go na telefon użytkownika. Reverse OTP odwraca ten kierunek:
Reverse OTP
Aplikacja generuje unikalny token weryfikacyjny i podaje użytkownikowi wstępnie wypełnioną wiadomość. Na przykład:
Wyślij tę wiadomość do Phone-Verif: VERIFY 8F4K29
Użytkownik dotyka przycisku. Jego aplikacja do wiadomości otwiera się z już wypełnioną treścią, a on ją wysyła. Usługa sprawdza nadawcę i token. Telefon zweryfikowany.
Nie ma OTP do odczytania. Nie ma kodu do skopiowania. Nie ma SMS-a zawierającego sekret uwierzytelniający, który trzeba by przechwycić.
Dlaczego to zmienia model bezpieczeństwa
W przypadku SMS OTP pytanie brzmi
Kto aktualnie odbiera wiadomości SMS dla tego numeru telefonu?
W przypadku Reverse OTP pytanie brzmi
Kto kontroluje konto komunikatora użyte do wysłania żądania weryfikacji?
Może to być znacząca poprawa.
Atakujący, który przeprowadzi SIM swap, nie uzyskuje automatycznie dostępu do już uwierzytelnionego konta WhatsApp na urządzeniu ofiary. Istniejąca sesja komunikatora prawowitego użytkownika może pozostać aktywna na jego urządzeniu nawet po przeniesieniu numeru komórkowego.
Tworzy to ważne rozdzielenie między kontrolą nad numerem telefonu a kontrolą nad kontem komunikatora/sesją na urządzeniu. Właśnie tego rozdzielenia brakuje w SMS OTP.
Reverse OTP a SMS OTP
| SMS OTP | Reverse OTP | |
|---|---|---|
| Kierunek | Usługa → Użytkownik | Użytkownik → Usługa |
| Sekret dostarczany przez SMS | Tak | Nie |
| Wymaga przepisania kodu | Zwykle | Nie |
| Narażony na przechwycenie SMS | Tak | Brak sekretu w SMS |
| Zależy od bieżącego posiadania karty SIM | Silnie | Mniej bezpośrednio |
| Doświadczenie użytkownika | Wpisanie OTP | Dotknięcie, by wysłać |
| Działa z komunikatorami | Nie | Tak |
| Może weryfikować kontrolę nad kontem komunikatora | Nie | Tak |
Reverse OTP nie jest więc po prostu kolejnym sposobem wysyłania OTP. Zmienia to, co jest weryfikowane.
Lepszy model myślenia
Tradycyjna weryfikacja telefonu pyta:
„Czy potrafisz odebrać wiadomość wysłaną na ten numer?”
Weryfikacja odwrócona pyta:
„Czy potrafisz wysłać wiadomość z konta powiązanego z tą tożsamością?”
To rozróżnienie jest szczególnie przydatne, gdy celem jest dowód kontroli, a nie samo dostarczenie sekretu.
Reverse OTP nie jest jednak magią
Reverse OTP nie powinien być przedstawiany jako całkowicie odporny na przejęcie konta. Na przykład jeśli atakujący przejął również konto komunikatora użytkownika, weryfikacja odwrócona oczywiście może zostać skompromitowana.
Niektóre komunikatory wykorzystują też numer telefonu w ramach własnych mechanizmów odzyskiwania konta lub rejestracji. SIM swap może więc czasem stać się krokiem prowadzącym do przejęcia konta komunikatora.
Właściwości bezpieczeństwa zależą od platformy komunikatora, jej modelu kont/sesji i dokładnej implementacji.
Dlatego Reverse OTP należy rozumieć jako ograniczenie zależności od SMS, a nie uniwersalny zamiennik każdego czynnika uwierzytelniania. W przypadku wrażliwych kont można go też łączyć z silniejszymi mechanizmami uwierzytelniania, takimi jak passkeys lub MFA oparte na aplikacji uwierzytelniającej.
Większa szansa: przestać traktować SMS jako jedyny kanał weryfikacji telefonu
Numer komórkowy coraz częściej staje się abstrakcją. Użytkownicy mogą komunikować się przez:
Mimo to wiele systemów weryfikacji nadal zakłada, że jedynym sposobem udowodnienia kontroli nad numerem telefonu jest wysłanie SMS-a z sześciocyfrowym kodem. To niepotrzebnie wąski model.
Zamiast pytać:
„Który kanał może dostarczyć OTP na ten numer?”
możemy zapytać:
„Który kanał może dostarczyć wiarygodnego dowodu, że ten użytkownik kontroluje tożsamość komunikacyjną powiązaną z numerem?”
Otwiera to drogę do wielu przepływów weryfikacji.
Weryfikacja telefonu bez zwykłego OTP
Reverse OTP jest jednym z przykładów tego nowego podejścia. Użytkownik nie musi:
- czekać na SMS,
- otwierać wiadomości,
- szukać kodu,
- wracać do aplikacji,
- wpisywać sześciu cyfr.
Może po prostu dotknąć:
Zweryfikuj mój telefon
Jego aplikacja do wiadomości otwiera się z wstępnie wypełnioną wiadomością weryfikacyjną. Użytkownik ją wysyła. Serwer waliduje wiadomość. Gotowe.
Dla użytkowników może to być prostsze. Dla programistów może wyeliminować koszty dostarczania SMS i część problemów operacyjnych związanych z SMS OTP. A z perspektywy bezpieczeństwa jest alternatywą dla umieszczania sekretu uwierzytelniającego w kanale SMS.
Przyszłość weryfikacji telefonu to niekoniecznie kolejny OTP
SMS OTP rozwiązał ważny problem w czasach, gdy numer telefonu był najbardziej uniwersalnym dostępnym identyfikatorem cyfrowym. Krajobraz uwierzytelniania jednak się zmienił.
SIM swapy, przenoszenie numerów, phishing, przechwytywanie SMS i ataki na odzyskiwanie kont pokazują ograniczenia traktowania numeru telefonu jako doskonałego zastępnika tożsamości. Europol
Następna generacja weryfikacji telefonu niekoniecznie musi wysyłać lepszy OTP. Może całkowicie zmienić kierunek weryfikacji.
Zamiast wysyłać użytkownikom sekret, niech to użytkownicy wysyłają dowód. Na tym polega idea Reverse OTP.
Jest to jeden ze sposobów, dzięki którym weryfikacja telefonu może stać się prostsza, tańsza i mniej zależna od słabości SMS.
Wypróbuj Reverse OTP z Phone-Verif
Weryfikuj numery telefonów przez komunikatory, zamiast polegać wyłącznie na SMS OTP. Zobacz, jak działa Reverse OTP, lub wypróbuj samodzielnie w interaktywnym demo.