 phone-verif.com
Przewodnik integracji Reverse OTP do weryfikacji telefonu
Kompleksowy przewodnik krok po kroku po wdrożeniu weryfikacji Reverse OTP w aplikacji mobilnej: integracja API, wykrywanie WhatsAppa, obsługa przypadków brzegowych i strategie awaryjne zapewniające płynne uwierzytelnianie użytkowników.
Miejsce tej strony w serwisie
To praktyczne omówienie wdrożenia. O tym, czym jest Reverse OTP i jak łączą się jego elementy, przeczytają Państwo w artykule jak działa Reverse OTP, a o zaletach zmiany kanału w tekście Reverse OTP a SMS OTP. Opis endpointów znajduje się w przewodniku integracji API weryfikacji przez WhatsApp.
Reverse OTP to nowatorskie podejście do weryfikacji użytkowników, które wykorzystuje komunikatory, takie jak WhatsApp, by uprościć cały proces. Zamiast wysyłać użytkownikowi kod SMS OTP, aplikacja sama przygotowuje wstępnie wypełnioną wiadomość, a serwer weryfikuje nadawcę. Zmniejsza to ryzyko oszustw, przyspiesza weryfikację i może obniżyć koszty w porównaniu z tradycyjnymi kodami SMS OTP.
W tym artykule pokażemy, jak zintegrować Reverse OTP z istniejącym przepływem weryfikacji telefonu: od integracji API i wykrywania aplikacji, przez obsługę przypadków brzegowych, po postępowanie, gdy WhatsApp jest niedostępny.
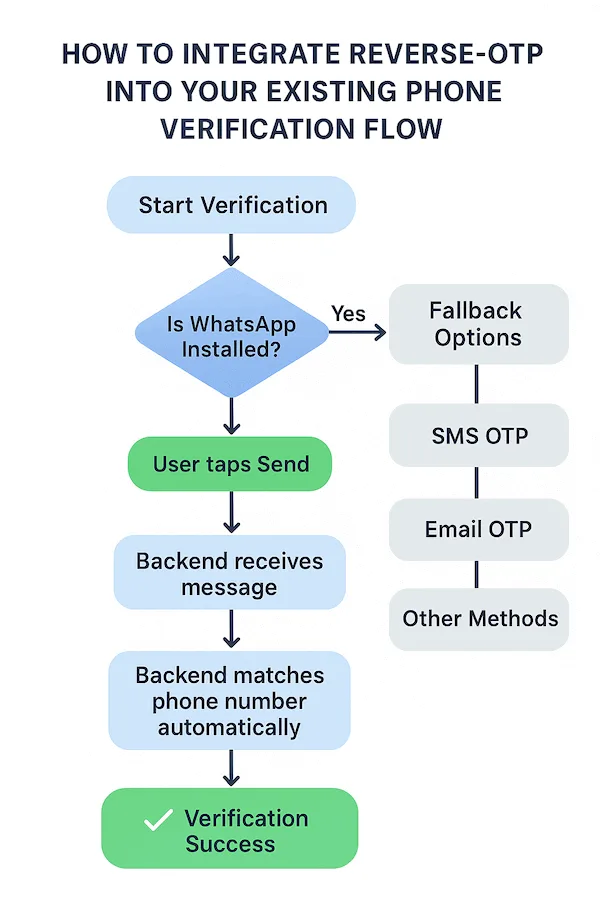
Wykrywanie WhatsAppa na urządzeniu użytkownika
Przed rozpoczęciem weryfikacji aplikacja powinna sprawdzić, czy WhatsApp jest zainstalowany, używając canOpenURL.
Implementacja na iOS:
Najpierw należy zarejestrować whatsapp:// jako schemat zapytań w pliku Info.plist aplikacji, w sekcji LSApplicationQueriesSchemes.
Konfiguracja Info.plist
<key>LSApplicationQueriesSchemes</key>
<array>
  <string>whatsapp</string>
</array>
Implementacja na Androidzie:
Należy użyć PackageManager, aby sprawdzić, czy pakiet WhatsApp jest obecny.
Wykrywanie WhatsAppa na Androidzie
try {
    PackageManager pm = getPackageManager();
    pm.getPackageInfo("com.whatsapp", PackageManager.GET_ACTIVITIES);
    // WhatsApp is installed
} catch (PackageManager.NameNotFoundException e) {
    // WhatsApp is not installed
}
Dobra praktyka: jeśli WhatsApp jest dostępny, należy przejść do Reverse OTP. Jeśli nie, płynnie przełączyć się na SMS.
Rozpoczęcie Reverse OTP
Należy wygenerować w backendzie krótki unikalny kod sesji (może to być istniejący identyfikator, np. UUID użytkownika) i wywołać z nim nasze API start-verification-flow. Zwróci ono unikalny token, na podstawie którego powstaje wstępnie wypełniony deep link WhatsApp.
Format deep linka WhatsApp
https:/PHONE_NUMBER?text=VERIFY-12345Wygenerowany tekst zawiera token weryfikacyjny w nawiasach, dzięki czemu backend może go wykryć i powiązać z pierwotną sesją.
Użytkownik dotyka linku, otwiera się WhatsApp, naciska wyślij, a backend wyodrębnia numer telefonu użytkownika z metadanych WhatsAppa.
Użytkownik otrzymuje bezpośrednio w WhatsAppie wiadomość z potwierdzeniem i adresem URL callback, który prowadzi z powrotem do Państwa usługi.
Przykład integracji z API
const response = await fetch('/api/start-verification', {
  method: 'POST',
  headers: { 'Content-Type': 'application/json' },
  body: JSON.stringify({
    session_id: userSessionId,
    phone_number: userPhoneNumber
  })
});

const { validation_token, whatsapp_url } = await response.json();Sprawdzenie wyniku
Gdy użytkownik wróci do przepływu, backend zapyta o stan wcześniej otwartej sesji, aby bezpośrednio pobrać numer telefonu. Można go zapisać i oznaczyć weryfikację jako zakończoną sukcesem.
Implementacja sprawdzania statusu
const checkStatus = async (sessionId) => {
  const response = await fetch('/api/check-verification-status', {
    method: 'POST',
    headers: { 'Content-Type': 'application/json' },
    body: JSON.stringify({ session_id: sessionId })
  });

  const result = await response.json();

  if (result.status === 'verified') {
    // Save the verified phone number
    saveVerifiedPhoneNumber(result.phone_number);
    markVerificationComplete();
  }

  return result;
};
Wskazówka: warto zaimplementować odpytywanie, które co kilka sekund sprawdza status weryfikacji aż do jej zakończenia lub przekroczenia limitu czasu.
Obsługa przypadków brzegowych
Czasem użytkownicy otwierają WhatsApp, ale nie kończą procesu:
- Odrzucają okno z uprawnieniami WhatsAppa
- Aplikacja została zwolniona z pamięci lub usunięta
- Wiadomość utknęła podczas wysyłania z powodu słabego połączenia
Jak sobie z tym radzić:
Łagodny limit czasu:
Jeśli po kilku minutach wiadomość nie dotrze, warto wyświetlić użytkownikowi komunikat:
Mechanizm ponawiania:
Należy udostępnić przycisk „Wyślij ponownie przez WhatsApp”, który generuje nowy link.
Opcje awaryjne:
Zawsze należy oferować alternatywny kanał weryfikacji, aby nie blokować rejestracji.
Zachowanie stanu:
Jeśli użytkownik wróci później, należy podtrzymać jego sesję i ponownie zaoferować opcje weryfikacji, bez wymuszania ponownego rozpoczynania rejestracji.
Implementacja obsługi przypadków brzegowych
const handleVerificationTimeout = () => {
  showDialog({
    title: "Verification Incomplete",
    message: "It looks like your verification didn't complete. Would you like to try again or switch to SMS?",
    buttons: [
      { label: "Try WhatsApp Again", action: retryWhatsAppVerification },
      { label: "Use SMS Instead", action: fallbackToSMS },
      { label: "Cancel", action: closeDialog }
    ]
  });
};

// Set timeout for 3 minutes
setTimeout(handleVerificationTimeout, 180000);Rozwiązanie awaryjne dla użytkowników bez WhatsAppa
Jeśli canOpenURL (iOS) lub PackageManager (Android) wykryje brak WhatsAppa, należy automatycznie przełączyć się na SMS OTP lub e-mail OTP.
Implementacja rozwiązania awaryjnego
const initiateVerification = async () => {
  const hasWhatsApp = await checkWhatsAppAvailability();

  if (hasWhatsApp) {
    // Use Reverse-OTP via WhatsApp
    return initiateReverseOTP();
  } else {
    // Fall back to SMS OTP
    return initiateSMSOTP();
  }
};

const checkWhatsAppAvailability = async () => {
  if (Platform.OS === 'ios') {
    return await Linking.canOpenURL('whatsapp://');
  } else {
    // Android package check
    return await isAppInstalled('com.whatsapp');
  }
};
Wskazówka dotycząca doświadczenia użytkownika: warto zadbać o płynne przejście i nie wymagać od użytkowników wyboru. Należy automatycznie użyć najlepszej metody dostępnej na ich urządzeniu.
Podsumowanie
Reverse OTP sprawia, że weryfikacja jest szybsza, bezpieczniejsza i często tańsza niż SMS. Warto jednak projektować rozwiązanie z myślą o realnych przerwach, od uprawnień aplikacji po problemy z dostarczeniem wiadomości, aby użytkownicy zawsze mieli prostą drogę dalej. Przemyślany przepływ awaryjny pozwala maksymalizować zarówno bezpieczeństwo, jak i konwersję.