 phone-verif.com
技術解説:最新の電話番号認証システムの構築
当社の電話番号認証プラットフォームを支えるアーキテクチャ、技術、エンジニアリング上の判断を詳しく解説します。バックエンドのインフラ、API設計、セキュリティ上の考慮点、リアルタイムの認証フローを取り上げます。
システム概要
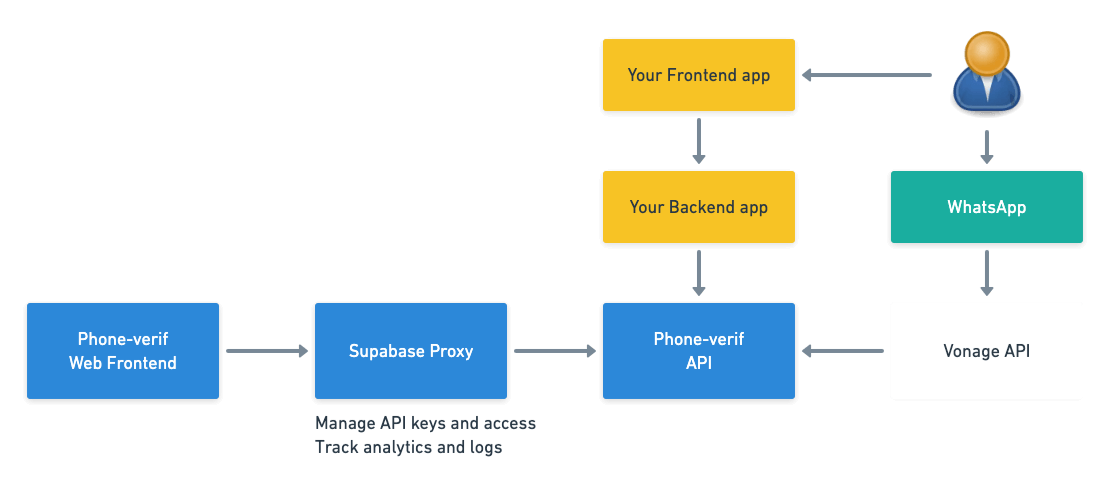
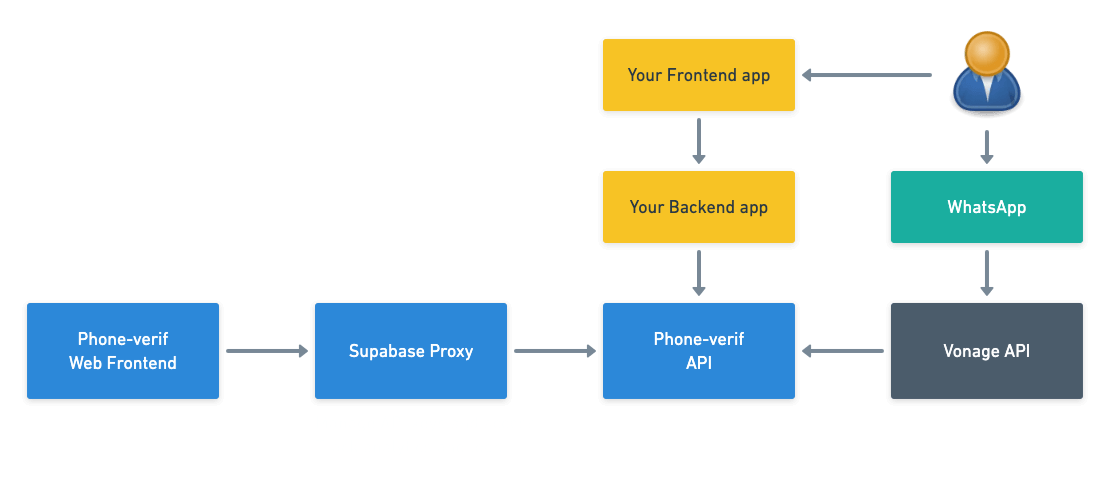
当社の電話番号認証システムは、最新のスケーラブルなアーキテクチャで構築されています。バックエンドサービスにはSupabase、通信インフラにはVonage、フロントエンドにはリアルタイム機能を備えたReactベースの構成を組み合わせています。数千件の認証リクエストを、1秒未満の応答時間と99.9%の稼働率で処理できます。
フロントエンドのスタック
- React 18 - 並行処理機能を備えたコンポーネントベースのUI
- TypeScript - 型安全な開発
- Vite - 高速な開発と最適化されたビルド
- Tailwind CSS - 独自のデザインシステムを備えたユーティリティファーストのスタイリング
- Framer Motion - なめらかなアニメーションとトランジション
- React Query - サーバー状態の管理とキャッシュ
バックエンドのスタック
- Supabase - リアルタイムサブスクリプションを備えたPostgreSQLデータベース
- Supabase Edge Functions - APIエンドポイント用のサーバーレスDenoランタイム
- Supabase Row Level Security - データベースレベルのアクセス制御
- Vonage API - 通信インフラ
- Vonage Cloud Runtime - スケーラブルで高性能なバックエンドサービスのホスティング
- Stripe - 決済処理とサブスクリプション管理
Reverse OTPのアーキテクチャ
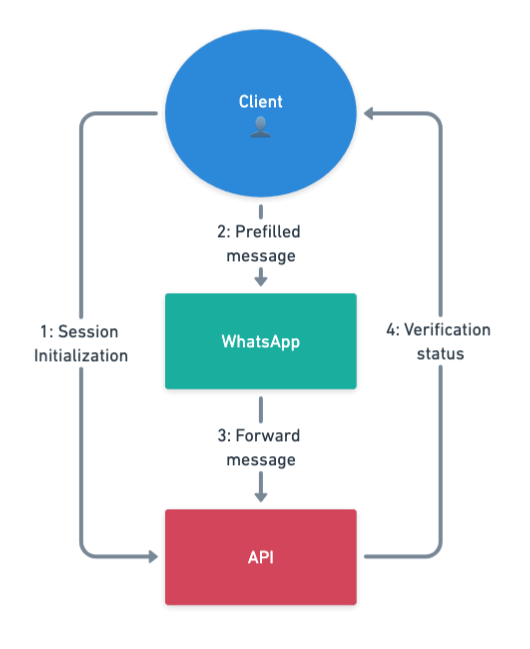
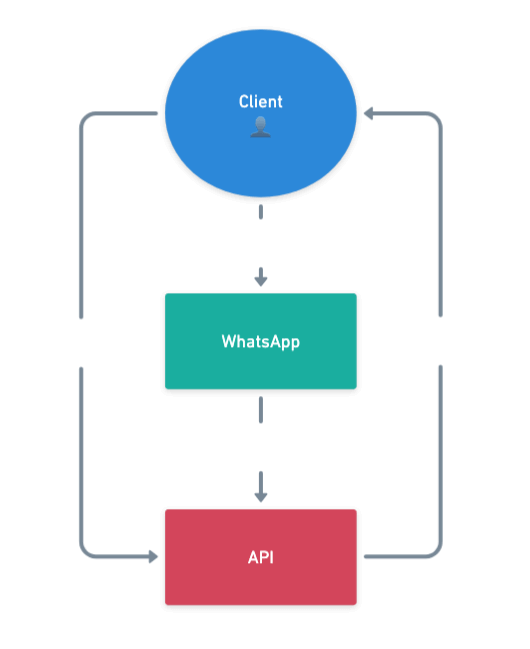
当社システムの中核となる革新は「Reverse OTP」フローです。ユーザーが認証コードを手入力する必要がなくなります。代わりに、ユーザーはスマートフォンでQRコードをスキャンし、WhatsAppメッセージを送信するだけで認証が完了します。
認証フローの手順
- セッションの初期化:クライアントがPOST /start-verificationで認証セッションをリクエストします これにより、セッションIDに紐付いた一意の検証トークンが生成され、どちらもRedisデータベースに保存されます。
- WhatsApp連携:トークンを含むメッセージがあらかじめ入力されたWhatsAppのディープリンクが生成されます。このリンクはQRコードとして表示でき、スキャンすると、メッセージが入力済みの状態でWhatsApp上の当社ボットにつながります
- 電話番号の抽出:Vonageでホストされているバックエンドが、WhatsAppからのwebhookを受信し、WhatsAppメッセージから電話番号を抽出します
- 検証:システムが電話番号の形式を検証し、認証トークンによって元のセッションに紐付けます。フロントエンドは認証ステータスを継続的に確認できます
データベーススキーマの設計
SupabaseはリアルタイムにPostgreSQLデータベースを提供し、当社の認証システムに最適な選択肢です。ポータルの基盤であり、ユーザー情報、APIキー、利用上限のデータストアとして機能するほか、ログ記録と分析にも使用されます。当社のPostgreSQLスキーマは、スケーラビリティ、セキュリティ、パフォーマンスを考慮して設計されています。Row Level Securityポリシーによって、ユーザーが自分のデータにのみアクセスできるようにし、システム処理にはサービスロールを使用します。
セキュリティ機能
- Row Level Security:ユーザーは自分の認証セッションにのみアクセスできます
- APIキーの検証:すべてのリクエストをAPIキーで検証します
- セッションの有効期限:期限切れの認証セッションを自動的に削除します
- レート制限:不正利用やスパムに対する保護を標準で備えています
- 監査ログ:すべての認証試行を包括的に記録します
セキュリティアーキテクチャ
電話番号認証システムにおいて、セキュリティは最優先事項です。不正、悪用、不正アクセスを防ぐため、複数層の保護を実装しています。有効期間の短い検証トークンを使用し、スキャンされた電話番号の全桁は一覧取得できない形で短期間のみ保存します。平文の電話番号は一切保持せず、分析とデバッグには一部を伏せた形式を使用します。
パフォーマンスとスケーラビリティ
当社のシステムは、大量の認証リクエストを最小限のレイテンシで処理できるよう設計されています。慎重なアーキテクチャの選択と最適化によって、これを実現しています。
パフォーマンス指標
スケーリングの考え方
認証の件数が増えても、アーキテクチャは次の仕組みで水平にスケールします。
- • Edge Functionの自動スケーリング
- • webhookキューの処理
- • リージョン間のロードバランシング
- • Vonageのインスタンスの自動スケーリング
連携とAPI設計
当社のREST APIは、シンプルさと信頼性を重視して設計されています。開発者は、わずか数回のAPI呼び出しで、アプリケーションに電話番号認証を組み込めます。
APIエンドポイント
/start-verification新しい認証セッションを初期化します
/check-verification-status/{session_id}認証ステータスをリアルタイムで確認します
セッションとトークンの管理
当社の認証システムは、高度なセッションとトークンの管理によって、セキュリティの確保、進捗の追跡、悪用の防止を行います。認証リクエストごとに一意のセッションが作成され、ユーザーの操作の流れの各段階に複数の追跡ポイントが設けられます。
セッションのライフサイクル
1. セッションの作成
認証リクエストが開始されると、システムは次のものを生成します。
- • セッションID:認証の試行を追跡するための一意のUUID
- • 検証トークン:QRコードに埋め込まれる、暗号学的に安全なトークン
- • 有効期限:完了までの猶予は15分間
2. トークンの検証
検証トークンには複数の役割があります。WhatsAppメッセージの認証、リプレイ攻撃の防止、電話番号と正しいセッションの紐付けです。トークンは1回限り有効で、自動的に失効します。
認証ステータスの状態
認証システムは、ユーザーの操作の流れを通じて詳細なステータス情報を追跡します。これにより、リアルタイムのフィードバックを提供し、ユーザー行動とコンバージョン率を正確に分析できます。
ステータスの遷移
pending
認証セッションが作成された直後の初期状態です。QRコードは生成されていますが、まだスキャンされていません。
qr_code_scanned
ユーザーがデバイスでQRコードをスキャンした状態です。トラッキングURLにアクセスされています。
whatsapp_previewed
WhatsAppが開かれ、メッセージがプレビューされていますが、まだ送信されていない状態です。
opened
WhatsAppの会話が完全に開かれ、メッセージを送信できる状態です。
verified / sms_validated
電話番号の抽出と検証が正常に完了した状態です。認証が完了しています。
expired / failed
セッションの有効期限(15分のタイムアウト)が切れたか、無効なトークンまたは電話番号により失敗した状態です。
WhatsAppのプレビューとQRコードのトラッキング
高度なトラッキングの仕組みが、認証プロセスの各段階でユーザーの操作を監視します。ユーザー行動の詳細な分析を提供し、コンバージョン率の最適化に役立ちます。
QRコードのスキャン検出
トラッキングURLの生成
各QRコードには一意のトラッキングURLが含まれており、WhatsAppにリダイレクトする前にスキャンイベントを記録します。
https://t.phone-verif.com/t/{validation_token}?sid={session_id}WhatsAppの状態トラッキング
プレビューの検出
WhatsAppはリンクのプレビューを生成する際に当社のトラッキングURLを呼び出すため、メッセージが作成中でまだ送信されていない状態を検出できます。
- • User-Agentの分析:WhatsAppのプレビュー用ボットと実際のユーザーを区別します
- • タイミングの分析:プレビューと実際のアクセスを見分けます
- • IPジオロケーション:地理的な整合性を確認します
コンバージョンファネルの分析
QRコードの生成から認証成功までの一般的なコンバージョン率
今後のロードマップ
新機能と最適化によって、プラットフォームを継続的に改善しています。
はじめましょう
アプリケーションに電話番号認証を組み込む準備はできましたか?当社のAPIは開発者向けに設計されており、充実したドキュメントと、主要なプログラミング言語向けのSDKを用意しています。