 phone-verif.com
SIMスワップがSMSへの信頼を損なっている
SIMスワップ攻撃は、SMS OTPが見た目ほど強力な本人確認手段ではないことを示しています。そして、現在その番号のSMSを受信している人を確認することよりも、メッセージングアカウントを誰が管理しているかを確認することの方が重要になる場合があります。
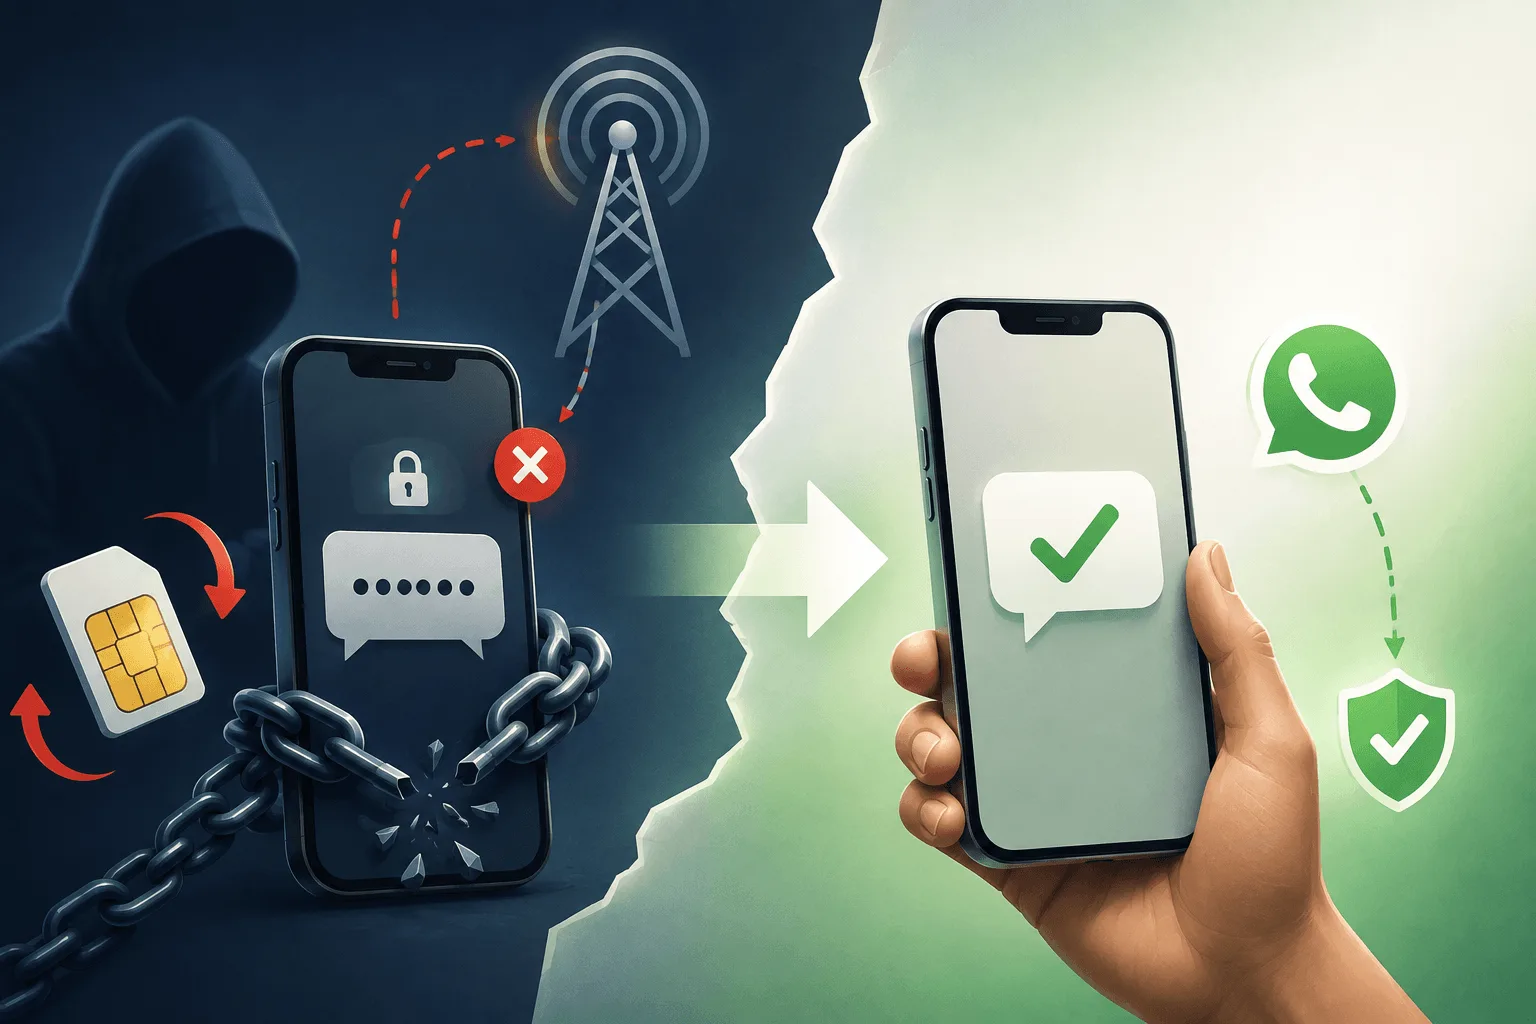
SMS OTPは、Webサイトやアプリが電話番号を確認する最も一般的な方法の1つになりました。仕組みは単純で、電話番号を入力し、SMSを受信し、コードを入力すれば認証完了です。便利で、馴染みがあり、ほぼどこでも使えます。
しかし、その背後には根本的な前提があります。電話番号を管理している人が、その番号に送られるSMSも管理している、という前提です。SIMスワップ攻撃は、この前提がますます問題になっている理由を示しています。
SIMスワップとは
SIMスワップとは、攻撃者が携帯電話事業者を言いくるめて、被害者の電話番号を攻撃者の管理するSIMカードに移させることです。移行が完了すると、被害者宛ての通話やSMSが攻撃者に届くようになります。
EuropolとENISAはいずれも、SIMスワップを、攻撃者が電話番号を乗っ取り、傍受したメッセージを使って他のサービスにアクセスする手口として説明しています。Europol / ENISA
攻撃は次のような流れで行われます。
個人情報を収集する
攻撃者は、フィッシング、データ漏えい、SNS、マルウェアなどを通じて、被害者に関する十分な情報を集めます。
電話番号を乗っ取る
攻撃者は携帯電話事業者を言いくるめて、被害者の番号に紐付いたSIM/eSIMを発行または有効化させます。
SMS OTPを受信する
被害者のスマートフォンは圏外になり、その間に攻撃者が着信したSMSを受信し始めます。
オンラインアカウントを乗っ取る
攻撃者はパスワードの再設定やログインコードを要求し、正規のユーザー宛てのOTPを受け取ります。
攻撃者が対象のアプリケーション自体を攻略する必要が必ずしもない点が、特に危険です。認証チャネルそのものを攻撃できるからです。
SMS OTPの問題点
SMS OTPは、ユーザーが電話番号を管理していることの証明だとよく説明されます。厳密には、それよりも限定的なことしか証明していません。
このSMSを受信した人は、現時点でその携帯電話番号にアクセスできる。
この違いは重要です。電話番号は物理的なデバイスではありません。通信事業者が管理するIDであり、SIMまたはeSIMに紐付けられています。その紐付けが変われば、認証チャネルも一緒に変わってしまいます。
欧州決済評議会(EPC)は、SIMスワップと重複SIM詐欺を、攻撃者が金融機関から送信されたOTPを入手できる手口として明確に挙げています。European Payments Council
FCCも同様に、不正なSIMスワップによって攻撃者が認証メッセージを受信できるため、SMSベースの認証が脆弱になり得ると指摘しています。FCC Docs
このように、従来のフローには興味深い依存関係が生まれます。
アプリケーションは、認証用の秘密情報を誰が受け取るかの判断を、通信事業者に委ねています。しかも、アプリケーションにはその判断を直接制御する手段がありません。
SMSを使うのをやめればよいのでは?
高いセキュリティが求められるアプリケーションでは、SMSから移行することにも意味があります。認証アプリ、パスキー、ハードウェアセキュリティキーなら、より強力な認証を実現できます。
それでも、多くのプロダクトにとってSMSは非常に魅力的です。次の3つの大きな利点があるためです。
- ほぼ誰もが使い方を知っている。
- アプリのインストールが不要。
- 幅広いデバイスと国で動作する。
したがって、問うべきことは必ずしも次のものではありません。
「電話番号認証をどうやってなくすか」
代わりに、こう問うことができます。
「SMSで秘密情報を送らずに、電話アカウントの管理権をどう確認するか」
そこで登場するのがReverse OTPです。
Reverse OTP:ユーザーが証明を送る
従来のOTPは次のように動作します。
従来のOTP
アプリケーションが秘密情報を生成し、ユーザーのスマートフォンに送ります。Reverse OTPは、この向きを逆にします。
Reverse OTP
アプリケーションが一意の認証トークンを生成し、ユーザーにあらかじめ入力済みのメッセージを渡します。たとえば次のようなものです。
このメッセージをPhone-Verifに送信してください:VERIFY 8F4K29
ユーザーがボタンをタップします。メッセージが入力済みの状態でメッセージングアプリが開くので、それを送信します。サービスは送信者とトークンを確認し、電話番号の認証が完了します。
読み取るOTPはありません。コピーするコードもありません。傍受される恐れのある、認証用の秘密情報を含んだSMSもありません。
セキュリティモデルが変わる理由
SMS OTPで問われるのは
この電話番号宛てのSMSを、現在誰が受信しているか。
Reverse OTPでは、問いが次のように変わります
認証リクエストの送信に使われたメッセージングアカウントを、誰が管理しているか。
これは意味のある改善になり得ます。
SIMスワップを行った攻撃者が、被害者のデバイス上ですでに認証済みのWhatsAppアカウントに自動的にアクセスできるわけではありません。元の携帯電話番号が移行された後でも、正規のユーザーのデバイス上では既存のメッセージングセッションが有効なままの場合があります。
これにより、電話番号の管理と、メッセージングアカウントやデバイスのセッションの管理とのあいだに、重要な分離が生まれます。SMS OTPにはまさにこの分離が欠けています。
Reverse OTPとSMS OTPの比較
| SMS OTP | Reverse OTP | |
|---|---|---|
| 方向 | サービス → ユーザー | ユーザー → サービス |
| SMSで秘密情報を配信 | あり | なし |
| コードのコピーが必要 | 通常は必要 | 不要 |
| SMSの傍受を受けやすい | 受けやすい | SMSに秘密情報なし |
| 現在のSIMの所有者に依存 | 強く依存 | 依存は間接的 |
| ユーザー体験 | OTPを入力 | タップして送信 |
| メッセージングアプリとの連携 | 不可 | 可能 |
| メッセージングアカウントの管理権を確認できる | できない | できる |
つまりReverse OTPは、OTPを送る別の手段にとどまりません。確認する対象そのものを変えるのです。
より適切な考え方
従来の電話番号認証は、次のように問います。
「この番号宛てに送られたメッセージを受信できますか?」
リバース認証は、次のように問います。
「このIDに紐付いたアカウントからメッセージを送信できますか?」
この違いは、単に秘密情報を届けるのではなく、管理権を証明することが目的の場合に特に役立ちます。
ただし、Reverse OTPは万能ではありません
Reverse OTPを、アカウント乗っ取りに対して完全に安全であるかのように説明すべきではありません。たとえば、攻撃者がユーザーのメッセージングアカウントも乗っ取っている場合、リバース認証は当然ながら突破される可能性があります。
一部のメッセージングサービスは、自社のアカウント復旧や登録の仕組みにも電話番号を利用しています。そのため、SIMスワップがメッセージングアカウント乗っ取りへの足がかりになる場合もあります。
セキュリティ上の特性は、メッセージングプラットフォーム、そのアカウントやセッションの仕組み、そして具体的な実装によって決まります。
だからこそ、Reverse OTPは、あらゆる認証要素に取って代わる万能の手段ではなく、SMSへの依存を減らすものとして理解すべきです。機密性の高いアカウントでは、パスキーや認証アプリベースのMFAといった、より強力な認証手段と組み合わせることもできます。
より大きな可能性:SMSを唯一の電話番号認証チャネルと見なすのをやめる
携帯電話番号は、ますます抽象的な存在になりつつあります。ユーザーは次のような手段でやり取りします。
それでも、多くの認証システムは、電話番号の管理権を証明する唯一の方法は6桁のコードを含むSMSを送ることだと、いまだに想定しています。これは不必要に狭いモデルです。
次のように問う代わりに、
「どのチャネルならこの番号にOTPを届けられるか」
こう問うことができます。
「どのチャネルなら、このユーザーがその番号に紐付いたコミュニケーション上のIDを管理していることを、信頼できる形で示せるか」
これにより、複数の認証フローが可能になります。
従来のOTPを使わない電話番号認証
Reverse OTPは、この新しいアプローチの一例です。ユーザーは次のことをする必要がありません。
- SMSの到着を待つ
- メッセージを開く
- コードを探す
- アプリケーションに戻る
- 6桁を入力する
ユーザーはただタップするだけです。
電話番号を認証する
メッセージングアプリが、認証メッセージが入力済みの状態で開きます。ユーザーはそれを送信し、サーバーがメッセージを検証して完了です。
ユーザーにとっては、より簡単になり得ます。開発者にとっては、SMSの配信コストや、SMS OTPに伴う運用上の問題の一部をなくせます。そしてセキュリティの面では、認証用の秘密情報をSMSチャネルに載せずに済む選択肢になります。
電話番号認証の未来は、必ずしも新たなOTPではない
SMS OTPは、電話番号が利用可能な最も普遍的なデジタル識別子だった時代に、重要な課題を解決しました。しかし、認証を取り巻く状況は変わりました。
SIMスワップ、番号ポータビリティ、フィッシング、SMSの傍受、アカウント復旧への攻撃は、いずれも、電話番号を本人確認の完全な代わりとして扱うことの限界を示しています。Europol
次世代の電話番号認証に必要なのは、必ずしもより優れたOTPを送ることではありません。認証の向きそのものを変えることができます。
ユーザーに秘密情報を送る代わりに、ユーザーに証明を送ってもらう。これがReverse OTPの考え方です。
これは、電話番号認証をより簡単に、より安価に、そしてSMSの弱点への依存を減らす方法の1つです。
Phone-VerifでReverse OTPを試す
SMS OTPだけに頼らず、メッセージングで電話番号を認証しましょう。Reverse OTPの仕組みをご覧いただくか、インタラクティブデモで実際にお試しください。