 phone-verif.com
電話番号認証のためのReverse OTP連携ガイド
モバイルアプリにReverse OTP認証を実装するための包括的なステップバイステップガイドです。API連携、WhatsAppの検出、エッジケースへの対処、シームレスなユーザー認証を実現するフォールバック戦略を取り上げます。
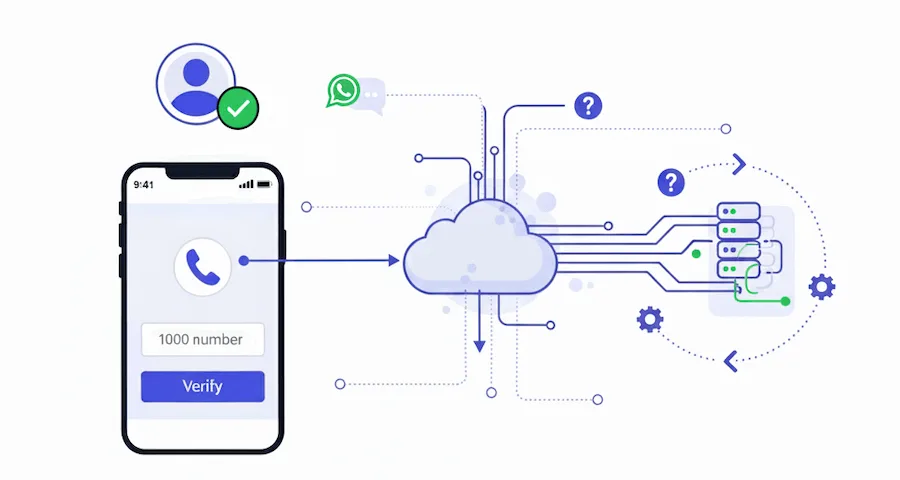
このページの位置づけ
このページは実装の手順を説明するものです。Reverse OTPとは何か、各要素がどう組み合わさるのかについてはReverse OTPの仕組みを、チャネルを切り替える理由についてはReverse OTPとSMS OTPの比較をご覧ください。エンドポイントのリファレンスはWhatsApp認証API連携ガイドにあります。
Reverse OTPは、WhatsAppなどのメッセージングアプリを活用して認証プロセスを効率化する、革新的なユーザー認証の手法です。ユーザーにSMSのOTPを送る代わりに、アプリ自身が入力済みのメッセージを送信し、サーバーが送信者を検証します。これにより、不正のリスクを減らし、速度を高め、従来のSMS OTPと比べてコストも抑えられます。
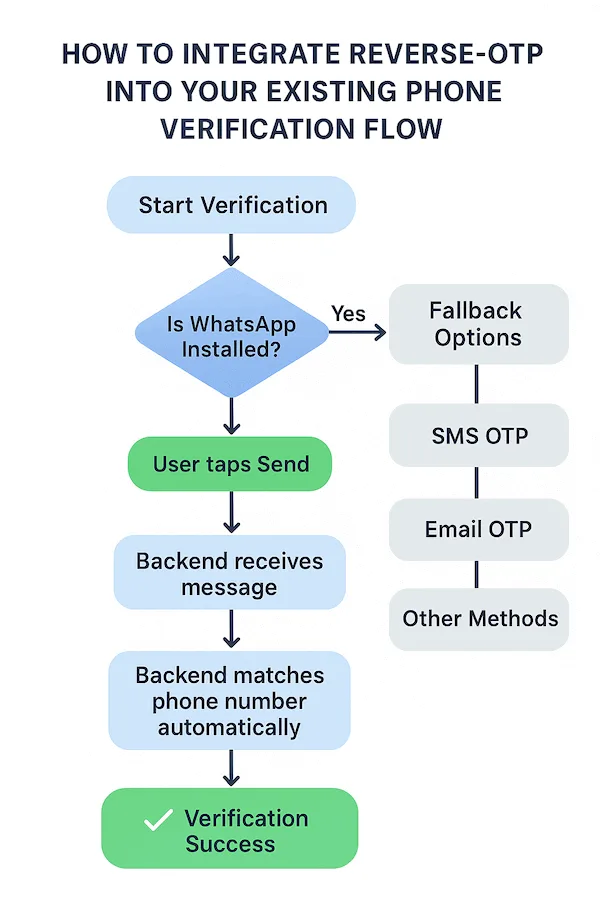
この記事では、既存の電話番号認証フローにReverse OTPを組み込む方法を解説します。API連携、アプリの検出、エッジケースへの対処、WhatsAppが使えない場合の対応まで取り上げます。
ユーザーの端末でWhatsAppを検出する
認証を開始する前に、アプリは canOpenURL を使ってWhatsAppがインストールされているかを確認する必要があります。
iOSでの実装:
まず、アプリのInfo.plistのLSApplicationQueriesSchemesに、クエリスキームとして whatsapp:// を登録します。
Info.plistの設定
<key>LSApplicationQueriesSchemes</key>
<array>
  <string>whatsapp</string>
</array>
Androidでの実装:
PackageManagerを使って、WhatsAppのパッケージが存在するかを確認します。
AndroidでのWhatsApp検出
try {
    PackageManager pm = getPackageManager();
    pm.getPackageInfo("com.whatsapp", PackageManager.GET_ACTIVITIES);
    // WhatsApp is installed
} catch (PackageManager.NameNotFoundException e) {
    // WhatsApp is not installed
}ベストプラクティス:WhatsAppが利用可能であれば、Reverse OTPを進めます。利用できない場合は、スムーズにSMSへフォールバックします。
Reverse OTPを開始する
バックエンドで、短く一意のセッションコードを生成します(ユーザーUUIDなど、既存の識別子でも構いません)。そのコードを指定して、当社のstart-verification-flow APIを呼び出します。入力済みのWhatsAppディープリンクの生成に使う、一意のトークンが返されます。
WhatsAppディープリンクの形式
https:/PHONE_NUMBER?text=VERIFY-12345生成されるテキストには、この認証トークンが括弧付きで含まれます。バックエンドはこれを検出し、元のセッションと紐づけます。
ユーザーがリンクをタップするとWhatsAppが開き、送信を押すと、バックエンド側でWhatsAppのメタデータからユーザーの電話番号が抽出されます。
ユーザーには、サービスに戻るためのコールバックURLを添えた確認メッセージが、WhatsApp上で直接届きます。
API連携の例
const response = await fetch('/api/start-verification', {
  method: 'POST',
  headers: { 'Content-Type': 'application/json' },
  body: JSON.stringify({
    session_id: userSessionId,
    phone_number: userPhoneNumber
  })
});

const { validation_token, whatsapp_url } = await response.json();結果を取得する
ユーザーがフローに戻ってきたら、バックエンドが先ほど開いたセッションのステータスを問い合わせ、電話番号を直接取得します。この電話番号を保存し、認証を成功として記録できます。
ステータス確認の実装
const checkStatus = async (sessionId) => {
  const response = await fetch('/api/check-verification-status', {
    method: 'POST',
    headers: { 'Content-Type': 'application/json' },
    body: JSON.stringify({ session_id: sessionId })
  });

  const result = await response.json();

  if (result.status === 'verified') {
    // Save the verified phone number
    saveVerifiedPhoneNumber(result.phone_number);
    markVerificationComplete();
  }

  return result;
};プロのヒント:完了またはタイムアウトになるまで、数秒ごとに認証ステータスを確認するポーリングを実装しましょう。
エッジケースに対処する
ユーザーがWhatsAppを開いたものの、手続きを完了しないことがあります。
- WhatsAppの権限確認ポップアップを拒否した
- アプリがオフロードされた、または削除された
- 通信状態が悪く、メッセージが送信中のまま止まっている
対処方法:
適切なタイムアウト:
数分たってもメッセージを受信できない場合は、ユーザーに次のように案内します。
再試行の仕組み:
リンクを再生成する「WhatsAppで再送」ボタンを用意します。
フォールバックの選択肢:
オンボーディングを止めないために、常に代替の認証チャネルを提示します。
状態の保持:
ユーザーが後から戻ってきたときのために、セッションを維持し、オンボーディングをやり直させることなく認証の選択肢を再提示します。
エッジケース処理の実装
const handleVerificationTimeout = () => {
  showDialog({
    title: "Verification Incomplete",
    message: "It looks like your verification didn't complete. Would you like to try again or switch to SMS?",
    buttons: [
      { label: "Try WhatsApp Again", action: retryWhatsAppVerification },
      { label: "Use SMS Instead", action: fallbackToSMS },
      { label: "Cancel", action: closeDialog }
    ]
  });
};

// Set timeout for 3 minutes
setTimeout(handleVerificationTimeout, 180000);WhatsAppを使っていないユーザーへのフォールバック
canOpenURL(iOS)または PackageManager(Android)でWhatsAppが利用できないと判定された場合は、SMS OTPまたはメールOTPに自動でフォールバックします。
フォールバックの実装
const initiateVerification = async () => {
  const hasWhatsApp = await checkWhatsAppAvailability();

  if (hasWhatsApp) {
    // Use Reverse-OTP via WhatsApp
    return initiateReverseOTP();
  } else {
    // Fall back to SMS OTP
    return initiateSMSOTP();
  }
};

const checkWhatsAppAvailability = async () => {
  if (Platform.OS === 'ios') {
    return await Linking.canOpenURL('whatsapp://');
  } else {
    // Android package check
    return await isAppInstalled('com.whatsapp');
  }
};ユーザー体験のヒント:ユーザーに選択を求めずに、フォールバックをシームレスにしましょう。端末に応じて、利用可能な最適な方法を自動的に使用します。
まとめ
Reverse OTPは、認証を高速かつ安全にし、多くの場合SMSよりも低コストにします。ただし、アプリの権限からメッセージ配信の失敗まで、現実に起こりうる中断を想定して設計することが重要です。そうすれば、ユーザーは常にスムーズに先へ進めます。よく考えられたフォールバックのフローが、セキュリティとコンバージョン率の両方を最大化します。