 phone-verif.com
Technischer Deep Dive: Aufbau eines modernen Systems zur Telefonnummern-Verifizierung
Ein umfassender Blick auf Architektur, Technologien und Engineering-Entscheidungen hinter unserer Plattform zur Telefonnummern-Verifizierung. Entdecken Sie Backend-Infrastruktur, API-Design, Sicherheitsaspekte und den Echtzeit-Verifizierungsablauf.
Systemüberblick
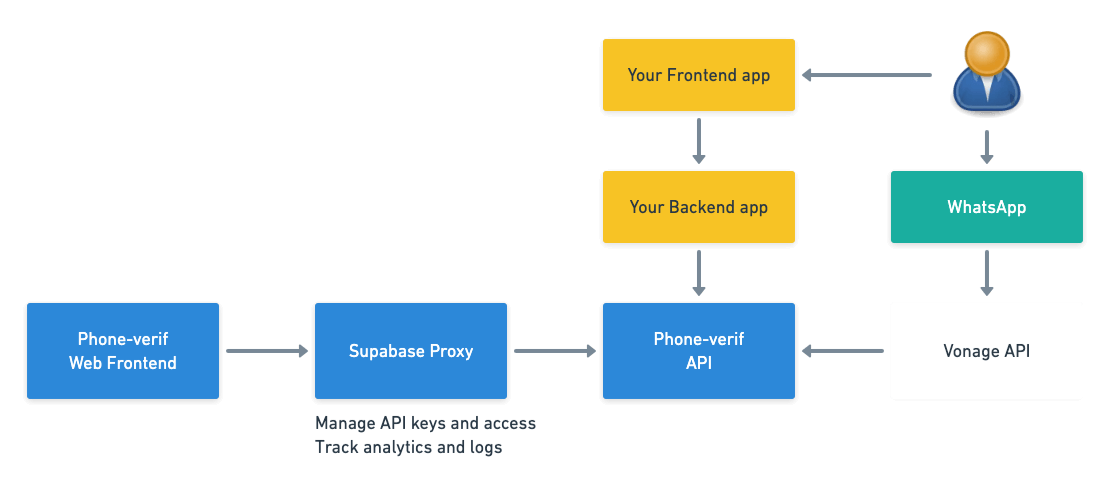
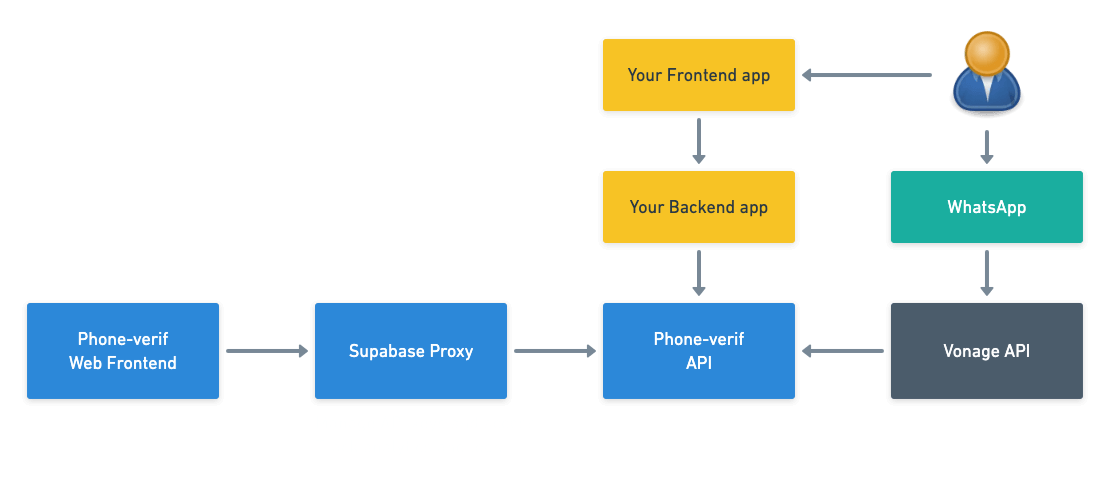
Unser System zur Telefonnummern-Verifizierung beruht auf einer modernen, skalierbaren Architektur, die Supabase für Backend-Dienste, Vonage für die Telekommunikationsinfrastruktur und ein React-basiertes Frontend mit Echtzeitfunktionen kombiniert. Das System bewältigt Tausende von Verifizierungsanfragen mit Antwortzeiten unter einer Sekunde und einer Verfügbarkeit von 99,9 %.
Frontend-Stack
- React 18 - Komponentenbasierte UI mit Concurrent-Funktionen
- TypeScript - Typsichere Entwicklung
- Vite - Schnelle Entwicklung und optimierte Builds
- Tailwind CSS - Utility-first-Styling mit eigenem Designsystem
- Framer Motion - Flüssige Animationen und Übergänge
- React Query - Verwaltung und Caching des Server-Zustands
Backend-Stack
- Supabase - PostgreSQL-Datenbank mit Echtzeit-Subscriptions
- Supabase Edge Functions - Serverlose Deno-Laufzeit für API-Endpunkte
- Supabase Row Level Security - Zugriffskontrolle auf Datenbankebene
- Vonage API - Telekommunikationsinfrastruktur
- Vonage Cloud Runtime - Gehostete, skalierbare Hochleistungs-Backend-Dienste
- Stripe - Zahlungsabwicklung und Abonnementverwaltung
Reverse-OTP-Architektur
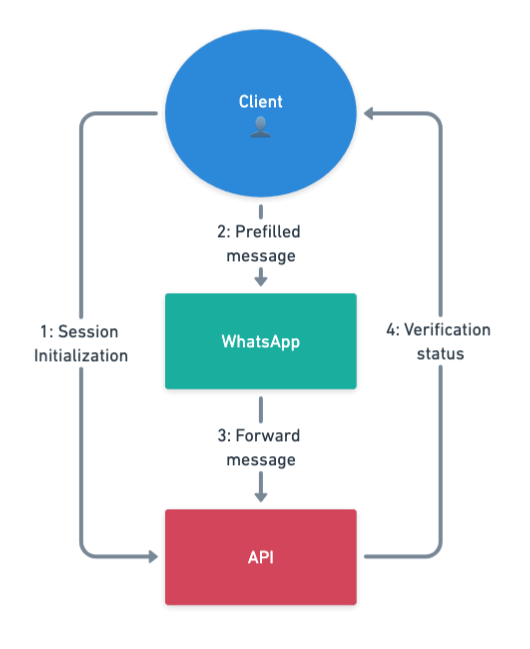
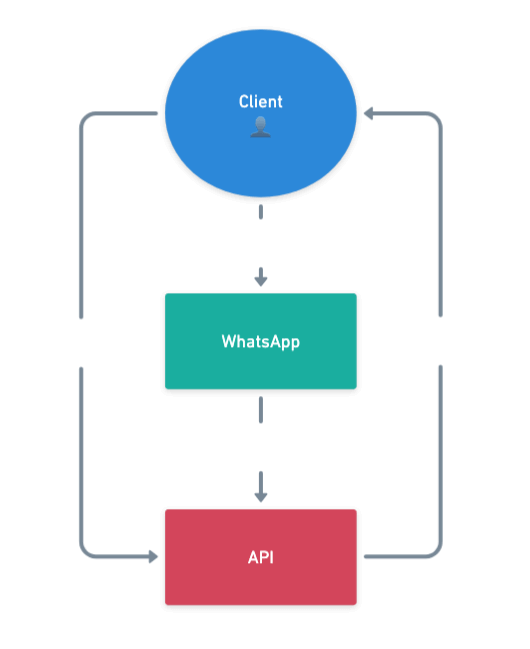
Die zentrale Innovation unseres Systems ist der „Reverse OTP“-Ablauf, der Nutzern das manuelle Eingeben von Verifizierungscodes erspart. Stattdessen scannen Nutzer einen QR-Code mit ihrem Smartphone und senden eine WhatsApp-Nachricht, um die Verifizierung abzuschließen.
Schritte des Verifizierungsablaufs
- Sitzungsinitialisierung: Der Client fordert über POST /start-verification eine Verifizierungssitzung an Dabei entsteht ein eindeutiges Validierungs-Token, das mit einer Sitzungs-ID verknüpft ist; beide werden in einer Redis-Datenbank gespeichert.
- WhatsApp-Integration: Es wird ein direkter WhatsApp-Deep-Link mit einer vorausgefüllten Nachricht samt Token erzeugt. Dieser Link lässt sich als QR-Code darstellen, der zu WhatsApp mit einer vorausgefüllten Nachricht an unseren Bot führt
- Rufnummernextraktion: Das bei Vonage gehostete Backend empfängt einen Webhook von WhatsApp und extrahiert die Telefonnummer aus der WhatsApp-Nachricht
- Validierung: Das System validiert das Format der Telefonnummer und verknüpft sie dank des Verifizierungs-Tokens mit der ursprünglichen Sitzung. Das Frontend kann den Verifizierungsstatus fortlaufend abfragen
Design des Datenbankschemas
Supabase stellt eine robuste PostgreSQL-Datenbank mit Echtzeitfunktionen bereit und ist damit eine ideale Wahl für unser Verifizierungssystem. Sie ist das Rückgrat des Portals und dient als Datenspeicher für Nutzerinformationen, API-Schlüssel und deren Kontingente. Außerdem wird sie für Logging und Analysen genutzt. Unser PostgreSQL-Schema ist auf Skalierbarkeit, Sicherheit und Performance ausgelegt. Mit Row-Level-Security-Richtlinien stellen wir sicher, dass Nutzer nur auf ihre eigenen Daten zugreifen können, während Service-Rollen die Systemoperationen übernehmen.
Sicherheitsfunktionen
- Row Level Security: Nutzer können nur auf ihre eigenen Verifizierungssitzungen zugreifen
- API-Schlüssel-Validierung: Alle Anfragen werden gegen den API-Schlüssel validiert
- Sitzungsablauf: Automatische Bereinigung abgelaufener Verifizierungssitzungen
- Ratenbegrenzung: Integrierter Schutz vor Missbrauch und Spam
- Audit-Logging: Umfassende Protokollierung aller Verifizierungsversuche
Sicherheitsarchitektur
Sicherheit hat in einem System zur Telefonnummern-Verifizierung höchste Priorität. Wir setzen mehrere Schutzschichten ein, um Betrug, Missbrauch und unbefugten Zugriff zu verhindern. Wir verwenden kurzlebige Validierungs-Tokens und speichern die vollständig gescannte Telefonnummer nur kurzzeitig und ohne Auflistungsfunktion. Wir speichern keine Telefonnummern im Klartext und verwenden für Analysen und Debugging eine gekürzte Version.
Performance und Skalierbarkeit
Unser System ist darauf ausgelegt, Verifizierungsanfragen in großer Zahl mit minimaler Latenz zu verarbeiten. Das erreichen wir durch sorgfältige Architekturentscheidungen und Optimierungsstrategien.
Performance-Kennzahlen
Überlegungen zur Skalierung
Wächst das Verifizierungsvolumen, skaliert unsere Architektur horizontal durch:
- • Automatische Skalierung der Edge Functions
- • Verarbeitung der Webhook-Warteschlange
- • Lastverteilung über Regionen hinweg
- • Automatische Skalierung der Vonage-Instanzen
Integration und API-Design
Unsere REST-API ist auf Einfachheit und Zuverlässigkeit ausgelegt. Entwickler können die Telefonnummern-Verifizierung mit nur wenigen API-Aufrufen in ihre Anwendungen integrieren.
API-Endpunkte
/start-verificationEine neue Verifizierungssitzung initialisieren
/check-verification-status/{session_id}Den Verifizierungsstatus in Echtzeit abfragen
Sitzungs- und Token-Verwaltung
Unser Verifizierungssystem nutzt eine ausgefeilte Sitzungs- und Token-Verwaltung, um Sicherheit zu gewährleisten, den Fortschritt nachzuverfolgen und Missbrauch zu verhindern. Jede Verifizierungsanfrage erzeugt eine eindeutige Sitzung mit mehreren Messpunkten entlang der Nutzerreise.
Lebenszyklus der Sitzung
1. Sitzungserstellung
Wenn eine Verifizierungsanfrage ausgelöst wird, erzeugt das System:
- • Sitzungs-ID: Eindeutige UUID zur Nachverfolgung des Verifizierungsversuchs
- • Validierungs-Token: Kryptografisch sicheres Token, das im QR-Code eingebettet ist
- • Ablaufzeit: 15-Minuten-Fenster für den Abschluss
2. Token-Validierung
Das Validierungs-Token erfüllt mehrere Zwecke: Es authentifiziert die WhatsApp-Nachricht, verhindert Replay-Angriffe und verknüpft die Telefonnummer mit der richtigen Sitzung. Tokens sind nur einmal verwendbar und laufen automatisch ab.
Status der Verifizierung
Das Verifizierungssystem erfasst entlang der Nutzerreise detaillierte Statusinformationen, liefert Echtzeit-Feedback und ermöglicht präzise Analysen zu Nutzerverhalten und Conversion-Raten.
Statusverlauf
pending
Ausgangszustand, wenn die Verifizierungssitzung erstellt wird. Der QR-Code wurde erzeugt, aber noch nicht gescannt.
qr_code_scanned
Der Nutzer hat den QR-Code mit seinem Gerät gescannt. Die Tracking-URL wurde aufgerufen.
whatsapp_previewed
WhatsApp wurde geöffnet und die Nachricht in der Vorschau angezeigt, aber noch nicht gesendet.
opened
Die WhatsApp-Unterhaltung wurde vollständig geöffnet, die Nachricht ist versandbereit.
verified / sms_validated
Die Telefonnummer wurde erfolgreich extrahiert und validiert. Verifizierung abgeschlossen.
expired / failed
Die Sitzung ist abgelaufen (Timeout nach 15 Min.) oder wegen eines ungültigen Tokens bzw. einer ungültigen Telefonnummer fehlgeschlagen.
Tracking von WhatsApp-Vorschau und QR-Code
Fortgeschrittene Tracking-Mechanismen überwachen die Nutzerinteraktion in jedem Schritt der Verifizierung, liefern detaillierte Analysen zum Nutzerverhalten und helfen, die Conversion-Raten zu optimieren.
Erkennung von QR-Code-Scans
Erzeugung der Tracking-URL
Jeder QR-Code enthält eine eindeutige Tracking-URL, die das Scan-Ereignis protokolliert, bevor sie zu WhatsApp weiterleitet:
https://t.phone-verif.com/t/{validation_token}?sid={session_id}Tracking des WhatsApp-Zustands
Erkennung der Vorschau
WhatsApp ruft unsere Tracking-URL auf, wenn es Link-Vorschauen erzeugt. So erkennen wir, wann die Nachricht verfasst, aber noch nicht gesendet wird.
- • User-Agent-Analyse: WhatsApp-Vorschau-Bots von echten Nutzern unterscheiden
- • Timing-Analyse: Vorschau und tatsächlichen Zugriff voneinander abgrenzen
- • IP-Geolokalisierung: Geografische Konsistenz prüfen
Analysen zum Conversion-Funnel
Typische Conversion-Raten von der QR-Code-Erzeugung bis zur erfolgreichen Verifizierung
Zukünftige Roadmap
Wir verbessern die Plattform laufend mit neuen Funktionen und Optimierungen.
Jetzt starten
Bereit, die Telefonnummern-Verifizierung in Ihre Anwendung zu integrieren? Unsere API ist für Entwickler gemacht, mit umfassender Dokumentation und SDKs für gängige Programmiersprachen.