 phone-verif.com
SIM-Swapping untergräbt das Vertrauen in SMS
SIM-Swap-Angriffe zeigen, warum SMS-OTP ein schwächerer Identitätsnachweis ist, als es scheint – und warum es wichtiger sein kann zu prüfen, wer ein Messaging-Konto kontrolliert, als wer gerade die SMS einer Nummer empfängt.
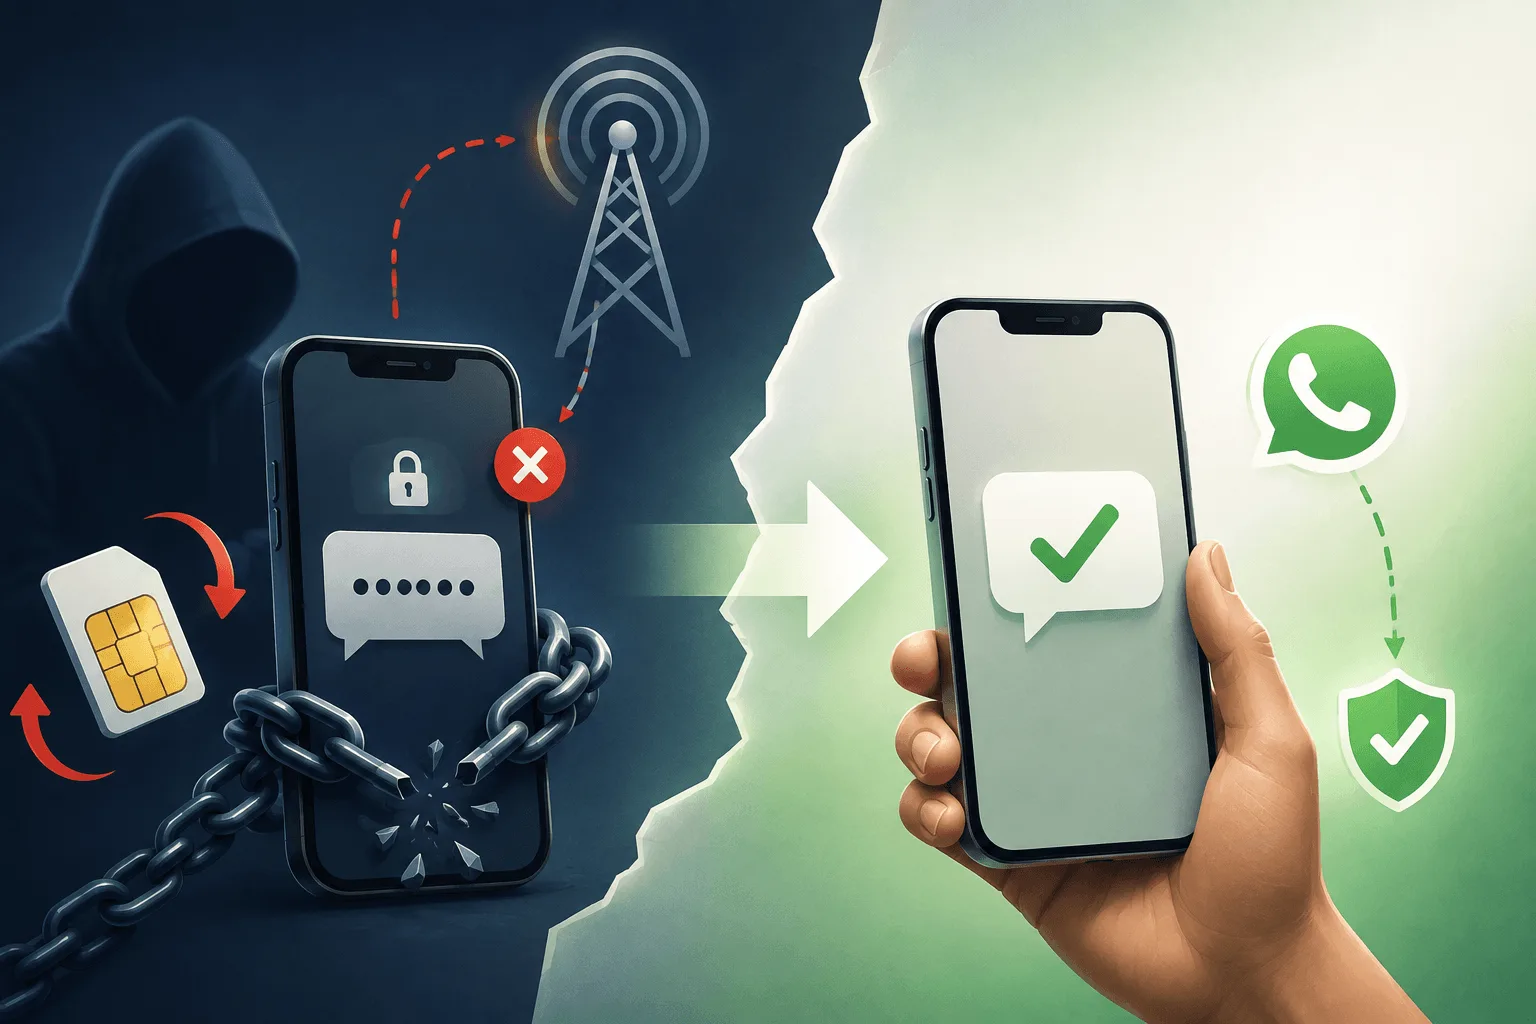
SMS-OTP ist zu einer der häufigsten Methoden geworden, mit denen Websites und Apps eine Telefonnummer verifizieren. Das Modell ist einfach: Telefonnummer eingeben, SMS erhalten, Code eintippen, verifiziert. Es ist bequem, vertraut und funktioniert fast überall.
Dahinter steckt jedoch eine grundlegende Annahme: Wer die Telefonnummer kontrolliert, kontrolliert die an sie gesendeten SMS. SIM-Swap-Angriffe zeigen, warum diese Annahme zunehmend problematisch ist.
Was ist ein SIM-Swap?
Ein SIM-Swap liegt vor, wenn ein Angreifer einen Mobilfunkanbieter dazu bringt, die Telefonnummer eines Opfers auf eine SIM-Karte zu übertragen, die der Angreifer kontrolliert. Ist die Übertragung abgeschlossen, können Anrufe und SMS, die für das Opfer bestimmt sind, stattdessen beim Angreifer ankommen.
Europol und ENISA beschreiben SIM-Swapping als eine Möglichkeit, wie Angreifer eine Telefonnummer übernehmen und mit abgefangenen Nachrichten Zugang zu anderen Diensten erlangen können. Europol / ENISA
Der Angriff kann so aussehen:
Persönliche Informationen sammeln
Der Angreifer beschafft sich über Phishing, Datenlecks, soziale Medien, Malware oder andere Quellen genügend Details über das Opfer.
Telefonnummer übernehmen
Der Angreifer überzeugt den Mobilfunkanbieter, eine SIM/eSIM auszustellen oder zu aktivieren, die der Nummer des Opfers zugeordnet ist.
SMS-OTPs empfangen
Das Smartphone des Opfers verliert den Netzempfang, während der Angreifer die eingehenden SMS zu empfangen beginnt.
Online-Konten übernehmen
Der Angreifer fordert Passwort-Zurücksetzungen oder Login-Codes an und erhält die OTPs, die für den rechtmäßigen Nutzer bestimmt waren.
Das ist besonders gefährlich, weil der Angreifer die Zielanwendung selbst nicht unbedingt kompromittieren muss. Er kann den Authentifizierungskanal angreifen.
Das Problem mit SMS-OTP
SMS-OTP wird oft als Nachweis beschrieben, dass ein Nutzer eine Telefonnummer kontrolliert. Streng genommen belegt es etwas Engeres:
Die Person, die diese SMS erhält, hat derzeit Zugriff auf die Mobilfunknummer.
Dieser Unterschied ist wichtig. Eine Telefonnummer ist kein physisches Gerät. Sie ist eine Identität, die ein Telekommunikationsanbieter verwaltet und die einer SIM oder eSIM zugeordnet ist. Ändert sich diese Zuordnung, ändert sich der Authentifizierungskanal mit.
Der European Payments Council nennt SIM-Swap und Betrug mit doppelten SIM-Karten ausdrücklich als Mechanismen, mit denen Angreifer an OTPs gelangen, die Finanzinstitute senden. European Payments Council
Auch die FCC hat festgestellt, dass betrügerische SIM-Swaps die SMS-basierte Authentifizierung angreifbar machen können, weil der Angreifer die Authentifizierungsnachrichten empfangen kann. FCC Docs
Der klassische Ablauf erzeugt also eine interessante Abhängigkeit:
Ihre Anwendung vertraut darauf, dass der Telekommunikationsanbieter entscheidet, wer Ihr Authentifizierungsgeheimnis erhält. Und Ihre Anwendung hat auf diese Entscheidung keinen direkten Einfluss.
Und wenn wir einfach auf SMS verzichten?
Für Anwendungen mit hohen Sicherheitsanforderungen kann es sinnvoll sein, von SMS abzurücken. Authenticator-Apps, Passkeys und Hardware-Sicherheitsschlüssel bieten stärkere Authentifizierungsmechanismen.
Dennoch bleibt SMS für viele Produkte äußerst attraktiv, weil es drei große Vorteile hat:
- Fast jeder weiß, wie man es benutzt.
- Es erfordert keine App-Installation.
- Es funktioniert auf einer riesigen Bandbreite von Geräten und in vielen Ländern.
Die Frage lautet daher nicht unbedingt:
„Wie schaffen wir die Telefonnummern-Verifizierung ab?“
Sie kann stattdessen lauten:
„Wie verifizieren wir die Kontrolle über ein Telefonkonto, ohne ein Geheimnis per SMS zu senden?“
Genau hier kommt Reverse OTP ins Spiel.
Reverse OTP: Der Nutzer sendet den Nachweis
Klassisches OTP funktioniert so:
Klassisches OTP
Die Anwendung erzeugt ein Geheimnis und sendet es an das Telefon des Nutzers. Reverse OTP kehrt die Richtung um:
Reverse OTP
Die Anwendung erzeugt ein eindeutiges Verifizierungs-Token und gibt dem Nutzer eine vorausgefüllte Nachricht. Zum Beispiel:
Send this message to Phone-Verif: VERIFY 8F4K29
Der Nutzer tippt auf die Schaltfläche. Seine Messaging-App öffnet sich mit der bereits ausgefüllten Nachricht, und er sendet sie ab. Der Dienst prüft Absender und Token. Telefonnummer verifiziert.
Es gibt kein OTP zu lesen. Es gibt keinen Code zu kopieren. Es gibt keine SMS mit einem Authentifizierungsgeheimnis, die abgefangen werden könnte.
Warum sich dadurch das Sicherheitsmodell ändert
Bei SMS-OTP lautet die Frage
Wer empfängt derzeit die SMS für diese Telefonnummer?
Bei Reverse OTP wird daraus die Frage
Wer kontrolliert das Messaging-Konto, mit dem die Verifizierungsanfrage gesendet wurde?
Das kann eine echte Verbesserung sein.
Ein Angreifer, der einen SIM-Swap durchführt, erhält nicht automatisch Zugriff auf ein bereits angemeldetes WhatsApp-Konto auf dem Gerät des Opfers. Die bestehende Messaging-Sitzung des rechtmäßigen Nutzers kann auf dessen Gerät aktiv bleiben, selbst nachdem die zugrunde liegende Mobilfunknummer übertragen wurde.
Dadurch entsteht eine wichtige Trennung zwischen der Kontrolle über die Telefonnummer und der Kontrolle über das Messaging-Konto bzw. die Gerätesitzung. Genau diese Trennung fehlt bei SMS-OTP.
Reverse OTP und SMS-OTP im Vergleich
| SMS-OTP | Reverse OTP | |
|---|---|---|
| Richtung | Dienst → Nutzer | Nutzer → Dienst |
| Geheimnis wird per SMS zugestellt | Ja | Nein |
| Code muss kopiert werden | Meist | Nein |
| Anfällig für das Abfangen von SMS | Ja | Kein SMS-Geheimnis |
| Abhängig vom aktuellen SIM-Besitz | Stark | Weniger direkt |
| Nutzererfahrung | OTP eingeben | Zum Senden tippen |
| Funktioniert mit Messaging-Apps | Nein | Ja |
| Kann die Kontrolle über ein Messaging-Konto verifizieren | Nein | Ja |
Reverse OTP ist daher nicht bloß ein weiterer Weg, ein OTP zu senden. Es verändert, was verifiziert wird.
Ein besseres Denkmodell
Die klassische Telefonnummern-Verifizierung fragt:
„Können Sie eine Nachricht empfangen, die an diese Nummer gesendet wurde?“
Die umgekehrte Verifizierung fragt:
„Können Sie von dem Konto aus eine Nachricht senden, das zu dieser Identität gehört?“
Dieser Unterschied ist besonders nützlich, wenn das Ziel der Nachweis der Kontrolle ist und nicht bloß die Zustellung eines Geheimnisses.
Aber Reverse OTP ist kein Wundermittel
Reverse OTP sollte nicht als vollständig immun gegen Kontoübernahmen dargestellt werden. Hat ein Angreifer zum Beispiel auch die Kontrolle über das Messaging-Konto des Nutzers übernommen, lässt sich die Reverse-Verifizierung natürlich kompromittieren.
Manche Messaging-Dienste nutzen die Telefonnummer außerdem als Teil ihrer eigenen Mechanismen zur Kontowiederherstellung oder Registrierung. Ein SIM-Swap kann deshalb mitunter zum Sprungbrett für die Übernahme des Messaging-Kontos werden.
Die Sicherheitseigenschaften hängen von der Messaging-Plattform, ihrem Konto- und Sitzungsmodell und der genauen Implementierung ab.
Deshalb ist Reverse OTP so zu verstehen, dass es die Abhängigkeit von SMS verringert, nicht als universeller Ersatz für jeden Authentifizierungsfaktor. Für sensible Konten lässt es sich zudem mit stärkeren Authentifizierungsmechanismen wie Passkeys oder Authenticator-basierter MFA kombinieren.
Die größere Chance: SMS nicht länger als einzigen Verifizierungskanal behandeln
Die Mobilfunknummer wird zunehmend zu einer Abstraktion. Nutzer können interagieren über:
Dennoch gehen viele Verifizierungssysteme weiterhin davon aus, dass sich die Kontrolle über eine Telefonnummer nur durch eine SMS mit einem sechsstelligen Code belegen lässt. Das ist ein unnötig enges Modell.
Statt zu fragen:
„Welcher Kanal kann ein OTP an diese Nummer zustellen?“
können wir fragen:
„Welcher Kanal kann verlässlich belegen, dass dieser Nutzer die zur Nummer gehörende Kommunikationsidentität kontrolliert?“
Das öffnet die Tür für mehrere Verifizierungsabläufe.
Telefonnummern-Verifizierung ohne das übliche OTP
Reverse OTP ist ein Beispiel für diesen neuen Ansatz. Der Nutzer muss nicht:
- auf eine SMS warten,
- die Nachricht öffnen,
- den Code suchen,
- zur Anwendung zurückkehren,
- sechs Ziffern eintippen.
Er kann einfach tippen:
Mein Telefon verifizieren
Seine Messaging-App öffnet sich mit einer vorausgefüllten Verifizierungsnachricht. Er sendet sie ab. Der Server validiert die Nachricht. Fertig.
Für Nutzer kann es einfacher sein. Für Entwickler kann es die Kosten für den SMS-Versand und einige der betrieblichen Probleme von SMS-OTP beseitigen. Und aus Sicherheitssicht bietet es eine Alternative dazu, das Authentifizierungsgeheimnis in den SMS-Kanal zu legen.
Die Zukunft der Telefonnummern-Verifizierung ist nicht unbedingt ein weiteres OTP
SMS-OTP löste ein wichtiges Problem, als die Telefonnummer die universellste verfügbare digitale Kennung war. Doch die Authentifizierungslandschaft hat sich verändert.
SIM-Swaps, Rufnummernmitnahme, Phishing, das Abfangen von SMS und Angriffe auf die Kontowiederherstellung zeigen allesamt die Grenzen, wenn man eine Telefonnummer als perfekten Stellvertreter für eine Identität behandelt. Europol
Die nächste Generation der Telefonnummern-Verifizierung muss nicht unbedingt ein besseres OTP senden. Sie kann die Richtung der Verifizierung insgesamt ändern.
Statt Nutzern ein Geheimnis zu schicken, lassen Sie Nutzer einen Nachweis senden. Das ist die Idee hinter Reverse OTP.
Und es ist einer der Wege, wie die Telefonnummern-Verifizierung einfacher, günstiger und weniger abhängig von den Schwächen von SMS werden kann.
Reverse OTP mit Phone-Verif ausprobieren
Verifizieren Sie Telefonnummern per Messaging, statt sich ausschließlich auf SMS-OTP zu verlassen. Sehen Sie, wie Reverse OTP funktioniert, oder probieren Sie es selbst mit der interaktiven Demo.