 phone-verif.com
Reverse-OTP-Integrationsleitfaden für die Telefonnummern-Verifizierung
Ein umfassender Schritt-für-Schritt-Leitfaden zur Umsetzung der Reverse-OTP-Verifizierung in Ihrer mobilen Anwendung, mit API-Integration, WhatsApp-Erkennung, Behandlung von Sonderfällen und Alternativstrategien für eine reibungslose Nutzerauthentifizierung.
Einordnung dieser Seite
Dies ist die Schritt-für-Schritt-Anleitung zur Umsetzung. Was Reverse OTP ist und wie die einzelnen Teile zusammenspielen, lesen Sie unter So funktioniert Reverse OTP; die Argumente für den Kanalwechsel finden Sie unter Reverse OTP vs. SMS-OTP. Die Endpunkt-Referenz steht im Integrationsleitfaden zur WhatsApp-Verifizierungs-API.
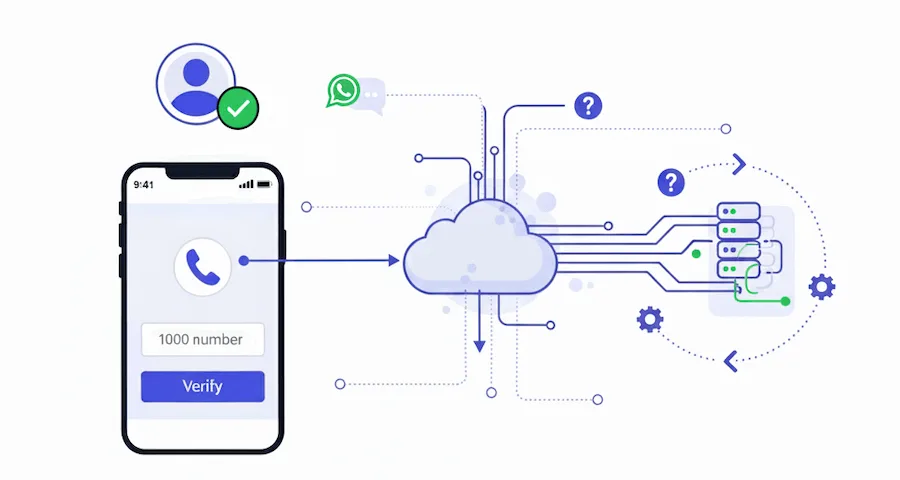
Reverse OTP ist ein innovativer Ansatz zur Nutzerverifizierung, der Messenger wie WhatsApp nutzt, um den Ablauf zu vereinfachen. Statt dem Nutzer ein SMS-OTP zu senden, schickt die App selbst eine vorausgefüllte Nachricht, und der Server verifiziert den Absender. Das senkt das Betrugsrisiko, beschleunigt den Ablauf und kann die Kosten gegenüber klassischen SMS-OTPs senken.
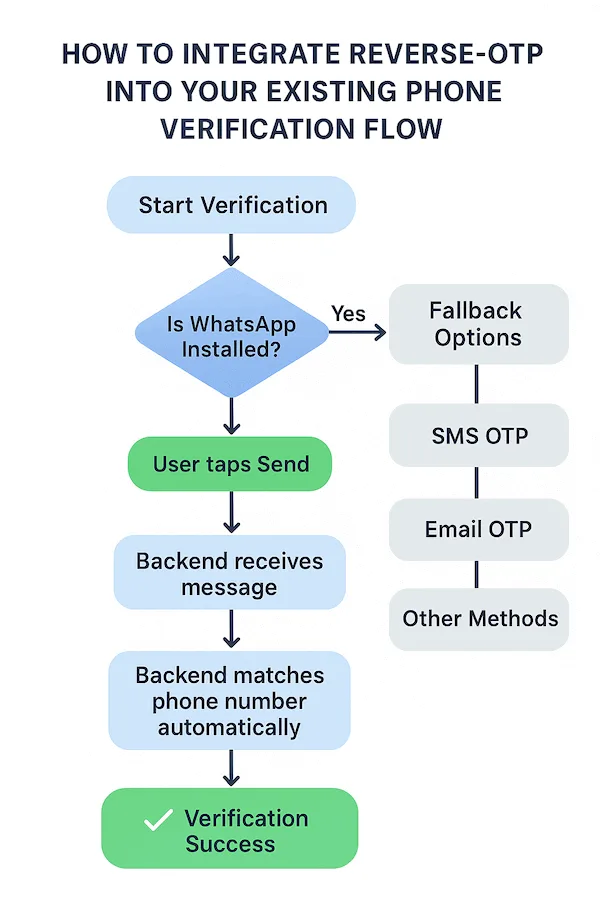
In diesem Artikel zeigen wir, wie Sie Reverse OTP in Ihren bestehenden Verifizierungsablauf integrieren: API-Integration, App-Erkennung, Behandlung von Sonderfällen und das Vorgehen, falls WhatsApp nicht verfügbar ist.
WhatsApp auf dem Gerät des Nutzers erkennen
Bevor Sie die Verifizierung starten, sollte Ihre App mit canOpenURL prüfen, ob WhatsApp installiert ist.
Umsetzung unter iOS:
Registrieren Sie zuerst whatsapp:// als Query-Scheme in der Info.plist Ihrer App unter LSApplicationQueriesSchemes.
Info.plist-Konfiguration
<key>LSApplicationQueriesSchemes</key>
<array>
  <string>whatsapp</string>
</array>
Umsetzung unter Android:
Prüfen Sie mit dem PackageManager, ob das WhatsApp-Paket vorhanden ist.
WhatsApp-Erkennung unter Android
try {
    PackageManager pm = getPackageManager();
    pm.getPackageInfo("com.whatsapp", PackageManager.GET_ACTIVITIES);
    // WhatsApp is installed
} catch (PackageManager.NameNotFoundException e) {
    // WhatsApp is not installed
}
Bewährte Praxis: Ist WhatsApp verfügbar, fahren Sie mit Reverse OTP fort. Wenn nicht, wechseln Sie nahtlos zu SMS.
Reverse OTP starten
Erzeugen Sie in Ihrem Backend einen kurzen, eindeutigen Sitzungscode (das kann eine bestehende Kennung sein, etwa die UUID des Nutzers). Rufen Sie damit unsere start-verification-flow-API auf. Sie liefert ein eindeutiges Token zurück, mit dem ein vorausgefüllter WhatsApp-Deep-Link erzeugt wird.
Format des WhatsApp-Deep-Links
https:/PHONE_NUMBER?text=VERIFY-12345Der erzeugte Text enthält dieses Verifizierungs-Token in Klammern, damit das Backend es erkennen und der ursprünglichen Sitzung zuordnen kann.
Der Nutzer tippt auf den Link, WhatsApp öffnet sich, er drückt auf Senden, und das Backend extrahiert die Telefonnummer des Nutzers aus den WhatsApp-Metadaten.
Der Nutzer erhält direkt in WhatsApp eine Bestätigungsnachricht mit einer Callback-URL, über die er zu Ihrem Dienst zurückkehrt.
Beispiel für die API-Integration
const response = await fetch('/api/start-verification', {
  method: 'POST',
  headers: { 'Content-Type': 'application/json' },
  body: JSON.stringify({
    session_id: userSessionId,
    phone_number: userPhoneNumber
  })
});

const { validation_token, whatsapp_url } = await response.json();Ergebnis abfragen
Sobald der Nutzer in den Ablauf zurückkehrt, fragt Ihr Backend den Status der zuvor geöffneten Sitzung ab und erhält die Telefonnummer direkt. Sie können diese Nummer speichern und die Verifizierung als erfolgreich markieren.
Umsetzung der Statusabfrage
const checkStatus = async (sessionId) => {
  const response = await fetch('/api/check-verification-status', {
    method: 'POST',
    headers: { 'Content-Type': 'application/json' },
    body: JSON.stringify({ session_id: sessionId })
  });

  const result = await response.json();

  if (result.status === 'verified') {
    // Save the verified phone number
    saveVerifiedPhoneNumber(result.phone_number);
    markVerificationComplete();
  }

  return result;
};
Profi-Tipp: Setzen Sie Polling ein und prüfen Sie den Verifizierungsstatus alle paar Sekunden, bis die Verifizierung abgeschlossen ist oder das Zeitlimit abläuft.
Sonderfälle behandeln
Manchmal öffnen Nutzer WhatsApp, schließen den Vorgang aber nicht ab:
- Sie lehnen ein Berechtigungs-Popup von WhatsApp ab
- Die App wird ausgelagert oder gelöscht
- Die Nachricht bleibt wegen schlechter Verbindung beim Senden hängen
So gehen Sie damit um:
Sanftes Zeitlimit:
Wenn nach einigen Minuten keine Nachricht eingegangen ist, sprechen Sie den Nutzer an:
Wiederholungsmechanismus:
Bieten Sie eine Schaltfläche „Erneut über WhatsApp senden“, die einen neuen Link erzeugt.
Alternative Optionen:
Bieten Sie immer einen alternativen Verifizierungskanal an, damit das Onboarding nicht blockiert wird.
Zustandserhalt:
Kehrt der Nutzer später zurück, halten Sie seine Sitzung am Leben und bieten die Verifizierungsoptionen erneut an, ohne das Onboarding neu starten zu müssen.
Umsetzung der Sonderfallbehandlung
const handleVerificationTimeout = () => {
  showDialog({
    title: "Verification Incomplete",
    message: "It looks like your verification didn't complete. Would you like to try again or switch to SMS?",
    buttons: [
      { label: "Try WhatsApp Again", action: retryWhatsAppVerification },
      { label: "Use SMS Instead", action: fallbackToSMS },
      { label: "Cancel", action: closeDialog }
    ]
  });
};

// Set timeout for 3 minutes
setTimeout(handleVerificationTimeout, 180000);Alternative für Nutzer ohne WhatsApp
Wenn canOpenURL (iOS) oder PackageManager (Android) feststellt, dass WhatsApp nicht verfügbar ist, wechseln Sie automatisch zu SMS-OTP oder E-Mail-OTP.
Umsetzung des Fallbacks
const initiateVerification = async () => {
  const hasWhatsApp = await checkWhatsAppAvailability();

  if (hasWhatsApp) {
    // Use Reverse-OTP via WhatsApp
    return initiateReverseOTP();
  } else {
    // Fall back to SMS OTP
    return initiateSMSOTP();
  }
};

const checkWhatsAppAvailability = async () => {
  if (Platform.OS === 'ios') {
    return await Linking.canOpenURL('whatsapp://');
  } else {
    // Android package check
    return await isAppInstalled('com.whatsapp');
  }
};
Tipp zum Nutzererlebnis: Gestalten Sie den Fallback nahtlos, indem Sie die Nutzer nicht selbst wählen lassen. Verwenden Sie automatisch die beste verfügbare Methode für ihr Gerät.
Fazit
Reverse OTP macht die Verifizierung schneller, sicherer und oft günstiger als SMS. Entscheidend ist jedoch, auch reale Unterbrechungen einzuplanen – von App-Berechtigungen bis zu Zustellfehlern –, damit Nutzer immer einen reibungslosen Weg nach vorn haben. Ein durchdachter Fallback-Ablauf sichert sowohl Sicherheit als auch Conversion-Raten.