 phone-verif.com
نظرة تقنية معمّقة: بناء نظام حديث للتحقق من الهاتف
نظرة شاملة على البنية والتقنيات والقرارات الهندسية وراء منصتنا للتحقق من الهاتف. استكشف البنية التحتية للخلفية وتصميم API والاعتبارات الأمنية ومسار التحقق الفوري.
نظرة عامة على النظام
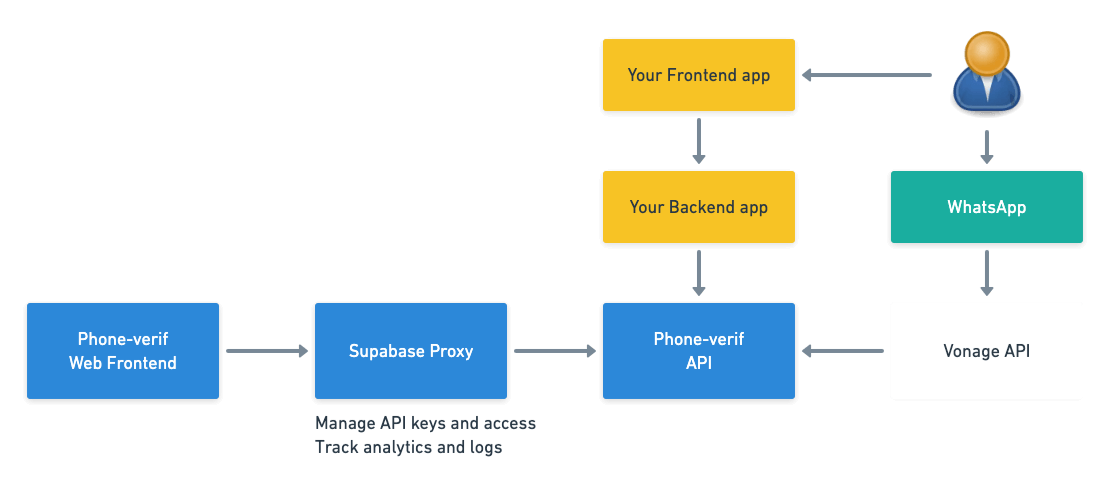
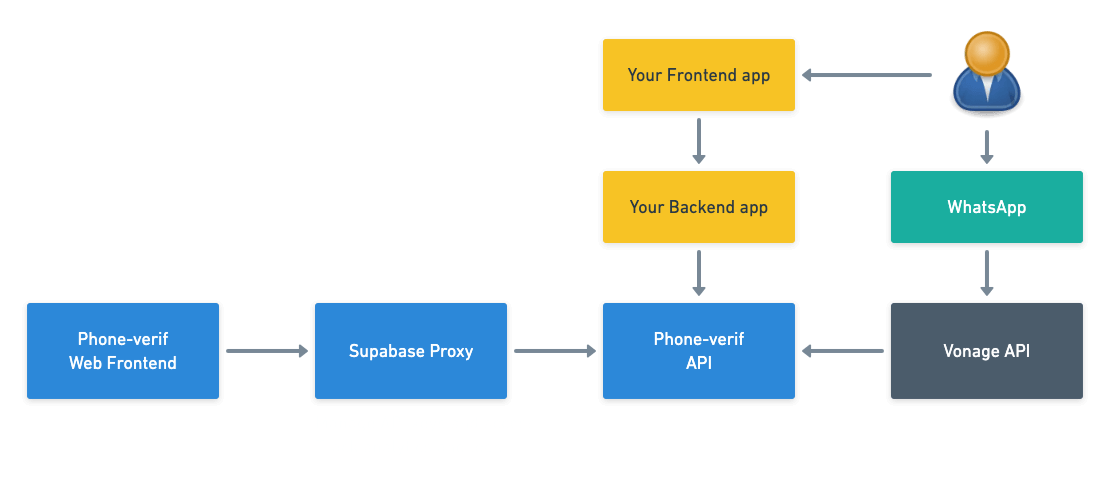
بُني نظام التحقق من الهاتف لدينا على بنية حديثة وقابلة للتوسع تجمع قوة Supabase لخدمات الخلفية، وVonage للبنية التحتية للاتصالات، وواجهة أمامية قائمة على React بإمكانات فورية. ويستطيع النظام معالجة آلاف طلبات التحقق بأزمنة استجابة أقل من ثانية وبوقت تشغيل بنسبة 99.9%.
حزمة الواجهة الأمامية
- React 18 - واجهة مستخدم قائمة على المكوّنات مع ميزات التزامن
- TypeScript - تطوير آمن من حيث الأنواع
- Vite - تطوير سريع وبناءات محسّنة
- Tailwind CSS - تنسيق يعتمد الأدوات المساعدة أولًا مع نظام تصميم مخصص
- Framer Motion - حركات وانتقالات سلسة
- React Query - إدارة حالة الخادم والتخزين المؤقت
حزمة الخلفية
- Supabase - قاعدة بيانات PostgreSQL مع اشتراكات فورية
- Supabase Edge Functions - بيئة Deno بلا خوادم لنقاط API
- Supabase Row Level Security - تحكم في الوصول على مستوى قاعدة البيانات
- Vonage API - البنية التحتية للاتصالات
- Vonage Cloud Runtime - خدمات خلفية مستضافة وقابلة للتوسع وعالية الأداء
- Stripe - معالجة المدفوعات وإدارة الاشتراكات
بنية Reverse OTP
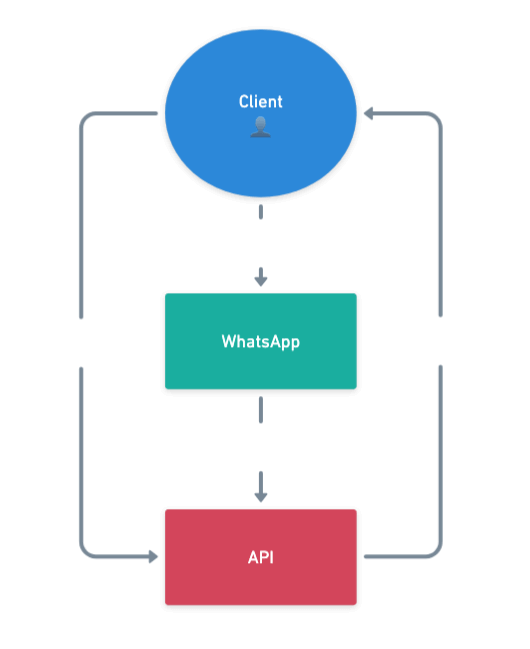
الابتكار الجوهري في نظامنا هو مسار "Reverse OTP" الذي يلغي حاجة المستخدمين إلى إدخال رموز التحقق يدويًا. فبدلًا من ذلك، يمسح المستخدمون رمز QR بهواتفهم ويرسلون رسالة WhatsApp لإتمام التحقق.
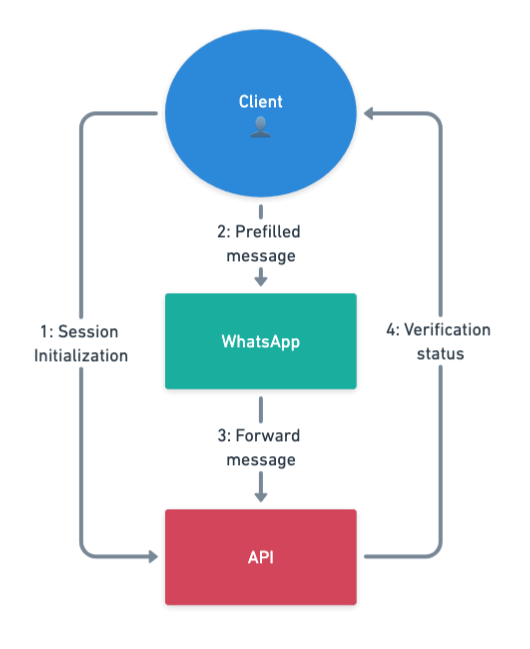
خطوات مسار التحقق
- تهيئة الجلسة: يطلب العميل جلسة تحقق عبر POST /start-verification وهذا يولّد رمز تحقق فريدًا مرتبطًا بمعرّف جلسة، ويُخزَّن كلاهما في قاعدة بيانات redis.
- تكامل WhatsApp: يُولَّد رابط عميق مباشر لـ WhatsApp يحوي رسالة معبأة مسبقًا بالرمز. ويمكن عرض هذا الرابط كرمز QR يوجّه إلى WhatsApp مع رسالة معبأة مسبقًا إلى البوت لدينا
- استخراج الهاتف: تتلقى الخلفية المستضافة على Vonage webhook من WhatsApp وتستخرج رقم الهاتف من رسالة WhatsApp
- التحقق من الصحة: يتحقق النظام من صيغة رقم الهاتف ويربطه بالجلسة الأصلية بفضل رمز التحقق. ويمكن للواجهة الأمامية فحص حالة التحقق باستمرار
تصميم مخطط قاعدة البيانات
توفّر Supabase قاعدة بيانات PostgreSQL قوية بإمكانات فورية، مما يجعلها خيارًا مثاليًا لنظام التحقق لدينا. فهي العمود الفقري للبوابة، ومخزن بيانات لمعلومات المستخدمين ومفاتيح API وحصصها. كما تُستخدم لأغراض التسجيل والتحليلات. وقد صُمّم مخطط PostgreSQL لدينا للتوسع والأمان والأداء. ونستخدم سياسات Row Level Security لضمان ألا يصل المستخدمون إلا إلى بياناتهم، بينما تتولى أدوار الخدمة عمليات النظام.
ميزات الأمان
- Row Level Security: لا يصل المستخدمون إلا إلى جلسات التحقق الخاصة بهم
- التحقق من مفتاح API: يُتحقق من كل الطلبات مقابل مفتاح API
- انتهاء الجلسة: تنظيف تلقائي لجلسات التحقق المنتهية
- تحديد معدل الطلبات: حماية مدمجة من الإساءة والبريد المزعج
- سجل التدقيق: تسجيل شامل لكل محاولات التحقق
البنية الأمنية
الأمان أساسي في نظام التحقق من الهاتف. ننفّذ طبقات حماية متعددة لمنع الاحتيال والإساءة والوصول غير المصرّح به. ونستخدم رموز تحقق قصيرة العمر وتخزينًا قصير الأمد لرقم الهاتف الكامل الذي جرى مسحه دون أي إمكانية للإدراج. ولا نحتفظ بأي أرقام هواتف بصيغتها الصريحة، ونستخدم نسخة مجتزأة لأغراض التحليلات وتصحيح الأخطاء.
الأداء وقابلية التوسع
صُمّم نظامنا لمعالجة طلبات التحقق عالية الحجم بأقل زمن استجابة. ونحقق ذلك عبر خيارات معمارية مدروسة واستراتيجيات تحسين.
مقاييس الأداء
اعتبارات التوسع
مع نمو حجم التحقق، تتوسع بنيتنا أفقيًا عبر:
- • التوسع التلقائي لـ Edge Function
- • معالجة طابور webhook
- • موازنة الأحمال عبر المناطق
- • التوسع التلقائي لنُسخ Vonage
التكامل وتصميم API
صُمّمت واجهة REST API لدينا للبساطة والموثوقية. ويستطيع المطورون دمج التحقق من الهاتف في تطبيقاتهم بعدد قليل من استدعاءات API.
نقاط API
/start-verificationتهيئة جلسة تحقق جديدة
/check-verification-status/{session_id}فحص حالة التحقق في الوقت الفعلي
إدارة الجلسات والرموز
يستخدم نظام التحقق لدينا نظامًا متقدمًا لإدارة الجلسات والرموز لضمان الأمان وتتبع التقدم ومنع الإساءة. ويُنشئ كل طلب تحقق جلسة فريدة بنقاط تتبع متعددة على امتداد رحلة المستخدم.
دورة حياة الجلسة
1. إنشاء الجلسة
عند بدء طلب تحقق، يولّد النظام:
- • معرّف الجلسة: UUID فريد لتتبع محاولة التحقق
- • رمز التحقق: رمز آمن تشفيريًا مضمَّن في رمز QR
- • وقت الانتهاء: نافذة 15 دقيقة للإتمام
2. التحقق من الرمز
يؤدي رمز التحقق عدة أغراض: مصادقة رسالة WhatsApp ومنع هجمات إعادة التشغيل وربط رقم الهاتف بالجلسة الصحيحة. والرموز للاستخدام مرة واحدة وتنتهي صلاحيتها تلقائيًا.
حالات حالة التحقق
يتتبع نظام التحقق معلومات حالة مفصّلة على امتداد رحلة المستخدم، موفّرًا ملاحظات فورية ومتيحًا تحليلات دقيقة لسلوك المستخدم ومعدلات التحويل.
تسلسل الحالات
pending
الحالة الأولية عند إنشاء جلسة التحقق. يُولَّد رمز QR لكنه لم يُمسح بعد.
qr_code_scanned
مسح المستخدم رمز QR بجهازه. وتم الوصول إلى رابط التتبع.
whatsapp_previewed
فُتح WhatsApp وعُرضت معاينة الرسالة، لكنها لم تُرسَل بعد.
opened
فُتحت محادثة WhatsApp بالكامل، والرسالة جاهزة للإرسال.
verified / sms_validated
استُخرج رقم الهاتف وتم التحقق من صحته بنجاح. اكتمل التحقق.
expired / failed
انتهت صلاحية الجلسة (مهلة 15 دقيقة) أو فشلت بسبب رمز/رقم هاتف غير صالح.
معاينة WhatsApp وتتبع رمز QR
تراقب آليات التتبع المتقدمة تفاعل المستخدم في كل خطوة من عملية التحقق، موفّرة تحليلات مفصّلة لسلوك المستخدم ومساعدة على تحسين معدلات التحويل.
اكتشاف مسح رمز QR
توليد رابط التتبع
يحتوي كل رمز QR على رابط تتبع فريد يسجّل حدث المسح قبل إعادة التوجيه إلى WhatsApp:
https://t.phone-verif.com/t/{validation_token}?sid={session_id}تتبع حالة WhatsApp
اكتشاف المعاينة
يستدعي WhatsApp رابط التتبع لدينا عند توليد معاينات الروابط، مما يتيح لنا اكتشاف أن الرسالة قيد الكتابة لكنها لم تُرسَل بعد.
- • تحليل User-Agent: التمييز بين بوتات معاينة WhatsApp والمستخدمين الحقيقيين
- • تحليل التوقيت: التمييز بين المعاينة والوصول الفعلي
- • تحديد الموقع الجغرافي لـ IP: التحقق من اتساق الموقع الجغرافي
تحليلات قمع التحويل
معدلات التحويل المعتادة من توليد رمز QR حتى التحقق الناجح
خارطة الطريق المستقبلية
نواصل تحسين المنصة بميزات وتحسينات جديدة.
ابدأ الآن
هل أنت مستعد لدمج التحقق من الهاتف في تطبيقك؟ صُمّمت API لدينا للمطورين، مع توثيق شامل وحزم SDK للغات البرمجة الشائعة.