 phone-verif.com
SIM swap يقوّض الثقة في SMS
تكشف هجمات SIM swap أن SMS OTP إثبات هوية أضعف مما يبدو — ولماذا قد يكون التحقق ممن يتحكم بحساب مراسلة أهم من التحقق ممن يتلقى حاليًا رسائل رقم ما.
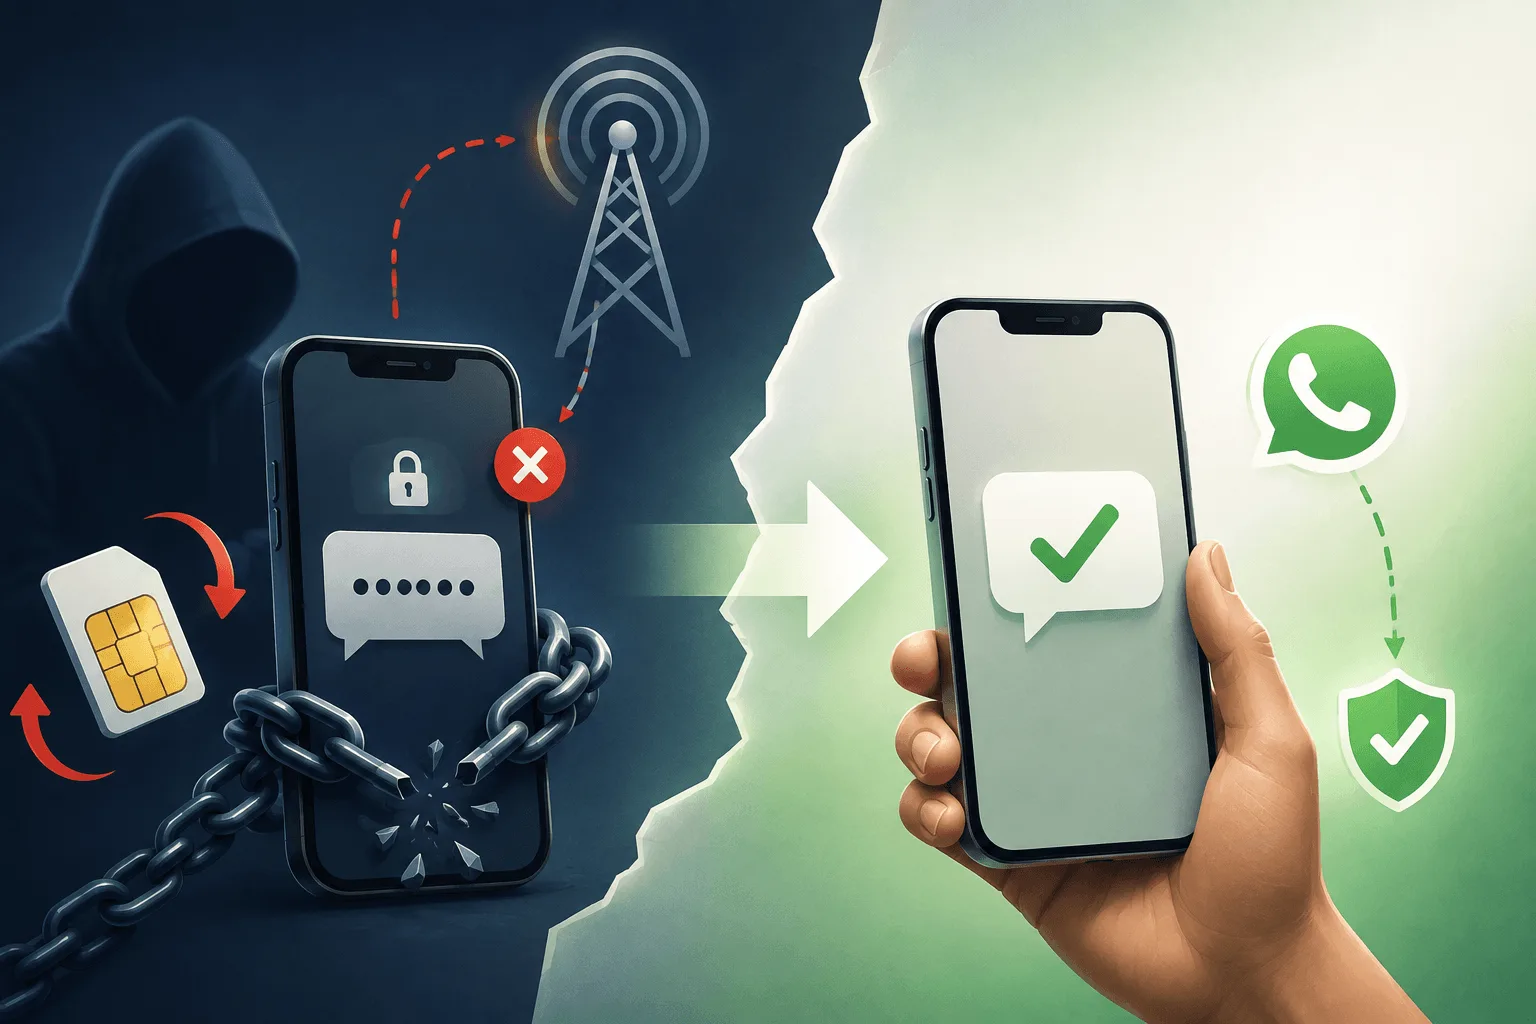
أصبح SMS OTP من أكثر الطرق شيوعًا لدى المواقع والتطبيقات للتحقق من رقم الهاتف. والنموذج بسيط: أدخل رقم هاتفك، واستلم رسالة SMS، وأدخل الرمز، فيتم التحقق. إنه مريح ومألوف ويعمل في كل مكان تقريبًا.
لكن خلفه افتراضًا جوهريًا: أن من يتحكم برقم الهاتف يتحكم برسائل SMS المرسلة إليه. وتُظهر هجمات SIM swap لماذا يزداد هذا الافتراض إشكالية.
ما هو SIM swap؟
يحدث SIM swap حين يقنع مهاجم مشغّل الجوال بنقل رقم هاتف الضحية إلى شريحة SIM يتحكم بها المهاجم. وبعد اكتمال النقل، قد تصل المكالمات ورسائل SMS المخصصة للضحية إلى المهاجم بدلًا منه.
تصف Europol وENISA كلتاهما SIM swapping بأنه وسيلة يستطيع بها المهاجمون الاستيلاء على رقم هاتف ثم استخدام الرسائل المعترَضة للوصول إلى خدمات أخرى. Europol / ENISA
قد يبدو الهجوم على النحو التالي:
جمع المعلومات الشخصية
يجمع المهاجم تفاصيل كافية عن الضحية عبر التصيّد أو تسريبات البيانات أو وسائل التواصل الاجتماعي أو البرمجيات الخبيثة أو مصادر أخرى.
الاستيلاء على رقم الهاتف
يقنع المهاجم مشغّل الجوال بإصدار أو تفعيل SIM/eSIM مرتبطة برقم الضحية.
استلام رموز SMS OTP
يفقد هاتف الضحية خدمة الشبكة بينما يبدأ المهاجم باستلام رسائل SMS الواردة.
الاستيلاء على الحسابات عبر الإنترنت
يطلب المهاجم إعادة تعيين كلمات المرور أو رموز تسجيل الدخول ويستلم رموز OTP المخصصة للمستخدم الشرعي.
وهذا خطير بصورة خاصة لأن المهاجم لا يحتاج بالضرورة إلى اختراق التطبيق المستهدف نفسه. إذ يمكنه مهاجمة قناة المصادقة.
مشكلة SMS OTP
كثيرًا ما يُوصف SMS OTP بأنه دليل على أن المستخدم يتحكم برقم هاتف. وبدقة، هو يثبت شيئًا أضيق:
الشخص الذي يستلم هذه الرسالة لديه حاليًا إمكانية الوصول إلى رقم الجوال.
وهذا التمييز مهم. فرقم الهاتف ليس جهازًا ماديًا. إنه هوية يديرها مشغّل اتصالات ومرتبطة بـ SIM أو eSIM. وحين يتغير هذا الارتباط، تتغير قناة المصادقة معه.
يحدد مجلس المدفوعات الأوروبي صراحةً احتيال SIM swap والـ SIM المكررة كآليات تتيح للمهاجمين الحصول على رموز OTP التي ترسلها المؤسسات المالية. European Payments Council
وأشارت FCC بالمثل إلى أن عمليات SIM swap الاحتيالية قد تجعل المصادقة القائمة على SMS عرضة للخطر لأن المهاجم يستطيع استلام رسائل المصادقة. FCC Docs
وهكذا يخلق المسار التقليدي اعتمادية لافتة:
يثق تطبيقك بمشغّل الاتصالات في تحديد من يستلم سرّ المصادقة الخاص بك. وليس لتطبيقك سيطرة مباشرة على هذا القرار.
ماذا لو توقفنا ببساطة عن استخدام SMS؟
في التطبيقات عالية الأمان، قد يكون الابتعاد عن SMS منطقيًا. فتطبيقات المصادقة ومفاتيح المرور (passkeys) ومفاتيح الأمان المادية توفّر آليات مصادقة أقوى.
لكن SMS يظل جذابًا للغاية لمنتجات كثيرة لأن له ثلاث مزايا رئيسية:
- يعرف الجميع تقريبًا كيف يستخدمه.
- لا يتطلب تثبيت أي تطبيق.
- يعمل عبر مجموعة هائلة من الأجهزة والبلدان.
لذلك فالسؤال ليس بالضرورة:
"كيف نلغي التحقق من الهاتف؟"
بل يمكن أن يكون:
"كيف نتحقق من التحكم بحساب الهاتف دون إرسال سرّ عبر SMS؟"
وهنا يأتي دور Reverse OTP.
Reverse OTP: دع المستخدم يرسل الإثبات
يعمل OTP التقليدي هكذا:
OTP التقليدي
يولّد التطبيق سرًّا ويرسله إلى هاتف المستخدم. أما Reverse OTP فيعكس الاتجاه:
Reverse OTP
يولّد التطبيق رمز تحقق فريدًا ويمنح المستخدم رسالة معبأة مسبقًا. على سبيل المثال:
Send this message to Phone-Verif: VERIFY 8F4K29
ينقر المستخدم الزر. يفتح تطبيق المراسلة لديه والرسالة معبأة مسبقًا، فيرسلها. تفحص الخدمة المُرسِل والرمز. تم التحقق من الهاتف.
لا يوجد OTP لقراءته. ولا رمز لنسخه. ولا رسالة SMS تحوي سرّ مصادقة يمكن اعتراضه.
لماذا يغيّر هذا نموذج الأمان
مع SMS OTP، السؤال هو
من يستلم حاليًا رسائل SMS الخاصة بهذا الرقم؟
ومع Reverse OTP، يصبح السؤال
من يتحكم بحساب المراسلة المستخدم لإرسال طلب التحقق؟
وقد يكون هذا تحسنًا ملموسًا.
المهاجم الذي ينفّذ SIM swap لا يحصل تلقائيًا على حساب WhatsApp مصادَق عليه سلفًا على جهاز الضحية. فقد تبقى جلسة المراسلة القائمة للمستخدم الشرعي نشطة على جهازه حتى بعد نقل رقم الجوال الأساسي.
وهذا يخلق فصلًا مهمًا بين التحكم برقم الهاتف والتحكم بحساب المراسلة/جلسة الجهاز. وهذا الفصل بالضبط ما يفتقر إليه SMS OTP.
Reverse OTP مقابل SMS OTP
| SMS OTP | Reverse OTP | |
|---|---|---|
| الاتجاه | الخدمة ← المستخدم | المستخدم ← الخدمة |
| سرّ يُسلَّم عبر SMS | نعم | لا |
| يتطلب نسخ رمز | عادةً | لا |
| عرضة لاعتراض SMS | نعم | لا سرّ عبر SMS |
| يعتمد على ملكية SIM الحالية | بقوة | بصورة أقل مباشرة |
| تجربة المستخدم | إدخال OTP | انقر للإرسال |
| يعمل مع تطبيقات المراسلة | لا | نعم |
| يمكنه التحقق من التحكم بحساب المراسلة | لا | نعم |
لذلك فإن Reverse OTP ليس مجرد طريقة أخرى لإرسال OTP. إنه يغيّر ما يجري التحقق منه.
نموذج ذهني أفضل
يسأل التحقق التقليدي من الهاتف:
"هل تستطيع استلام رسالة مرسلة إلى هذا الرقم؟"
ويسأل التحقق العكسي:
"هل تستطيع إرسال رسالة من الحساب المرتبط بهذه الهوية؟"
وهذا التمييز مفيد بصورة خاصة حين يكون الهدف إثبات التحكم، لا مجرد تسليم سرّ.
لكن Reverse OTP ليس سحرًا
لا ينبغي تقديم Reverse OTP على أنه محصّن تمامًا من الاستيلاء على الحسابات. فمثلًا، إذا استولى المهاجم أيضًا على حساب المراسلة الخاص بالمستخدم، فمن البديهي أن يتعرض التحقق العكسي للاختراق.
وتستخدم بعض خدمات المراسلة رقم الهاتف أيضًا كجزء من آليات استعادة الحساب أو التسجيل لديها. وبذلك قد يصبح SIM swap أحيانًا خطوة نحو الاستيلاء على حساب المراسلة.
تعتمد الخصائص الأمنية على منصة المراسلة ونموذج الحساب/الجلسة فيها والتنفيذ الدقيق.
ولهذا ينبغي فهم Reverse OTP على أنه يقلل الاعتماد على SMS، لا على أنه بديل شامل لكل عوامل المصادقة. وفي الحسابات الحساسة، يمكن أيضًا دمجه مع آليات مصادقة أقوى مثل passkeys أو المصادقة متعددة العوامل القائمة على تطبيقات المصادقة.
الفرصة الأكبر: كفّ عن اعتبار SMS قناة التحقق الوحيدة من الهاتف
يتحول رقم الجوال تدريجيًا إلى تجريد. فقد يتفاعل المستخدمون عبر:
ومع ذلك لا تزال أنظمة تحقق كثيرة تفترض أن الطريقة الوحيدة لإثبات التحكم برقم هاتف هي إرسال SMS يحوي رمزًا من ستة أرقام. وهذا نموذج ضيق دون داعٍ.
فبدلًا من السؤال:
"أي قناة تستطيع تسليم OTP إلى هذا الرقم؟"
يمكننا أن نسأل:
"أي قناة تستطيع تقديم دليل موثوق على أن هذا المستخدم يتحكم بهوية التواصل المرتبطة بالرقم؟"
وهذا يفتح الباب أمام مسارات تحقق متعددة.
التحقق من الهاتف دون OTP المعتاد
Reverse OTP مثال واحد على هذا النهج الجديد. فلا يحتاج المستخدم إلى:
- انتظار SMS،
- فتح الرسالة،
- العثور على الرمز،
- العودة إلى التطبيق،
- كتابة ستة أرقام.
بل يمكنه ببساطة أن ينقر:
تحقق من هاتفي
يفتح تطبيق المراسلة لديه برسالة تحقق معبأة مسبقًا. فيرسلها. ويتحقق الخادم من الرسالة. وينتهي الأمر.
بالنسبة إلى المستخدمين، قد يكون أبسط. وبالنسبة إلى المطورين، قد يزيل تكاليف تسليم SMS وبعض المشكلات التشغيلية المرتبطة بـ SMS OTP. ومن منظور الأمان، يوفّر بديلًا عن وضع سرّ المصادقة في قناة SMS.
مستقبل التحقق من الهاتف ليس بالضرورة OTP آخر
حلّ SMS OTP مشكلة مهمة في وقت كان فيه رقم الهاتف أكثر المعرّفات الرقمية انتشارًا. لكن مشهد المصادقة تغيّر.
تُظهر عمليات SIM swap وقابلية نقل الأرقام والتصيّد واعتراض SMS وهجمات استعادة الحسابات كلها حدود اعتبار رقم الهاتف بديلًا مثاليًا للهوية. Europol
لا يحتاج الجيل التالي من التحقق من الهاتف بالضرورة إلى إرسال OTP أفضل. بل يمكنه تغيير اتجاه التحقق كليًا.
فبدلًا من إرسال سرّ إلى المستخدمين، دعهم يرسلون إثباتًا. هذه هي فكرة Reverse OTP.
وهو إحدى الطرق التي يمكن بها أن يصبح التحقق من الهاتف أبسط وأرخص وأقل اعتمادًا على نقاط ضعف SMS.
جرّب Reverse OTP مع Phone-Verif
تحقق من أرقام الهواتف عبر المراسلة بدلًا من الاعتماد حصريًا على SMS OTP. اطّلع على كيف يعمل reverse OTP أو جرّبه بنفسك مع العرض التجريبي التفاعلي.